Paslėpti tomai
Compatible Nitrokeys |
|||||||
|---|---|---|---|---|---|---|---|
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
✓ active |
⨯ inactive |
⨯ inactive |
Paslėpti tomai leidžia paslėpti duomenis užšifruotame tome. Šie duomenys apsaugomi papildoma slaptažodžių fraze. Be slaptažodžio neįmanoma sužinoti, ar yra paslėptų tomų. Jiems nesukonfigūruotas numatytasis slaptažodis, kad jų egzistavimą būtų galima įtikinamai paneigti. Koncepcija panaši į VeraCrypt’s/TrueCrypt’s paslėpto tomo koncepciją, tačiau „Nitrokey Storage“ atveju visas paslėptų tomų funkcionalumas įgyvendinamas aparatinėje įrangoje.
Galite sukonfigūruoti iki keturių paslėptų tomų. Atrakinti paslėpti tomai veikia kaip įprasta Storage, kurioje galite kurti įvairius skirsnius, failų sistemas ir saugoti failus, kaip tik norite.
Įspėjimas
If you chose to use hidden volumes, you must not write any data to the encrypted volume, or you risk losing data in the hidden volume.
Pastaba
Hidden volumes are hidden within the free space of the encrypted volume, which will be overwritten when writing data to the encrypted volume. There are no mechanisms to prevent accidental overwriting of hidden data, as they would reveal the existence of hidden volumes. Data written to the encrypted volume before the creation of the hidden volume can still be read.

Paslėptų tomų konfigūravimas
Patarimas
Prieš kurdami paslėptą tomą nukopijuokite kai kuriuos failus į užšifruotą tomą.
Pastaba
Using a journaling filesystem may risk overwriting the hidden data. The encrypted filesystem is formatted to FAT32 by default, and it is recommended to leave it that way when using hidden volumes.
Užšifruotą tomą atrakinkite naudodami programėlę „Nitrokey“.
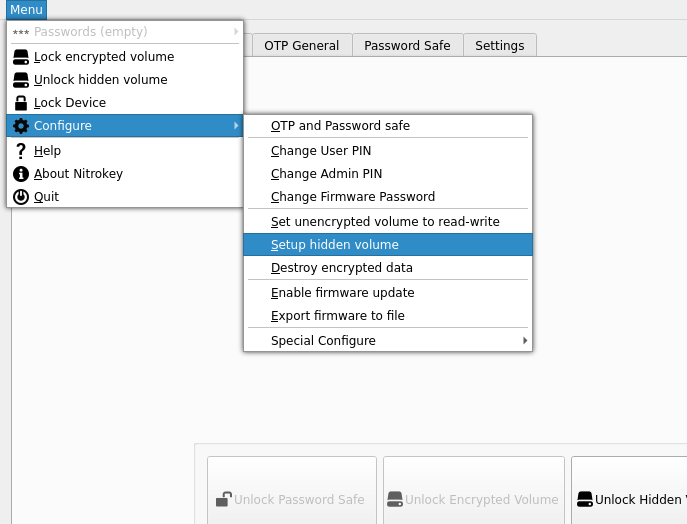
Meniu pasirinkite „setup hidden volume“.
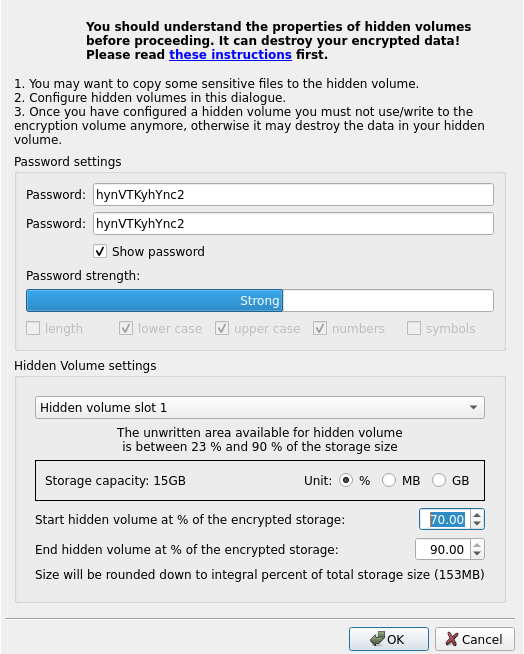
Du kartus įveskite stiprią slaptažodžių frazę. Skirtingai nuo užšifruoto tomo PIN kodo, paslėptų tomų atidarymo bandymų skaičius neribojamas, todėl slaptažodžio frazės stiprumas yra labai svarbus.
Apibrėžkite naudojamą saugojimo sritį. Paslėpti tomai saugomi laisvose užšifruoto tomo srityse. Kuriant kelis paslėptus tomus, kiekvienam tomui reikia paskirti dalį laisvosios srities ir įsitikinti, kad jie nepersidengia.
Paslėptų tomų naudojimas
Užšifruoto tomo atrakinimas.
Pasirinkite „atrakinti paslėptą tomą“ ir įveskite bet kurį paslėpto tomo slaptažodį.
Jei paslėptą tomą atrakinate pirmą kartą, gali prireikti paslėptame tome sukurti skirsnį. Reikės atidaryti skaidinių tvarkyklę, pavyzdžiui, GParted, ir sukurti vieną ar daugiau skaidinių rankiniu būdu. Įsitikinkite, kad skaidinius kuriate įrenginyje, kuris pasirodė atrakinant paslėptąjį tomą.
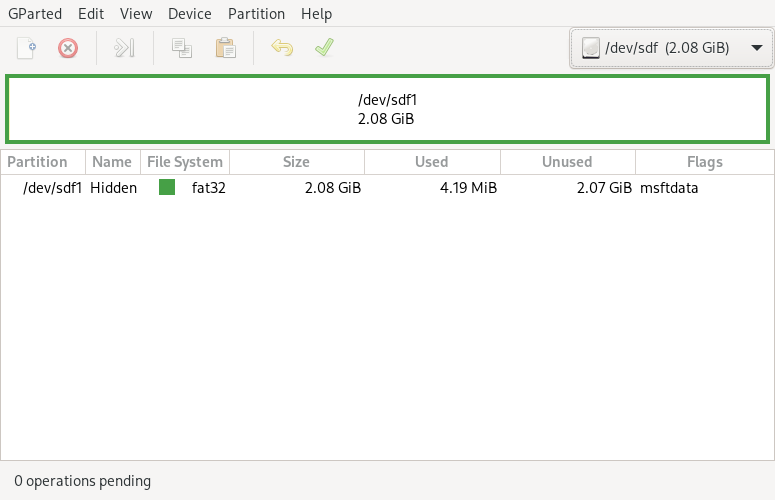
Jei paslėptą tomą atrakinate pirmą kartą, gali prireikti paslėptame tome sukurti skirsnį. Jums reikės naudoti Disk Utility. Įsitikinkite, kad įrenginyje sukurti skirsniai, kurie pasirodė atrakinant paslėptąjį tomą.
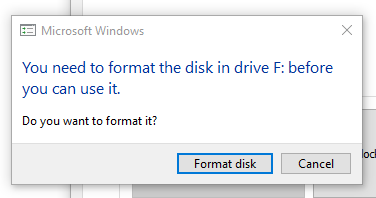
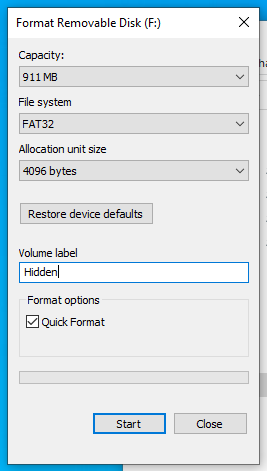
Jei paslėptą tomą atrakinate pirmą kartą, gali prireikti paslėptame tome sukurti skirsnį. Tokiu atveju „Windows“ paragins tai padaryti. Tada paslėptąjį tomą galite suformatuoti naudodami FAT32, kad jis būtų suderinamas su dauguma operacinių sistemų.
Prieš užrakindami arba atjungdami „Nitrokey“ įsitikinkite, kad atjungėte arba išstūmėte visus paslėptų tomų skaidinius.