Contraseñas
Las entradas de contraseña pueden consistir en:
Nombre de usuario (longitud máxima 127 caracteres)
Contraseña (longitud máxima de 127 caracteres)
Comment (for e.g. a website reference, maximum length is 127 characters)
One-Time Passwords (HOTP and TOTP)
Hash-Based Message Authentication Code (HMAC)
HOTP inverso
Nota
Todos los campos son opcionales y pueden editarse y añadirse en cualquier momento mediante el botón «Editar».
You can store up to 50 passwords.
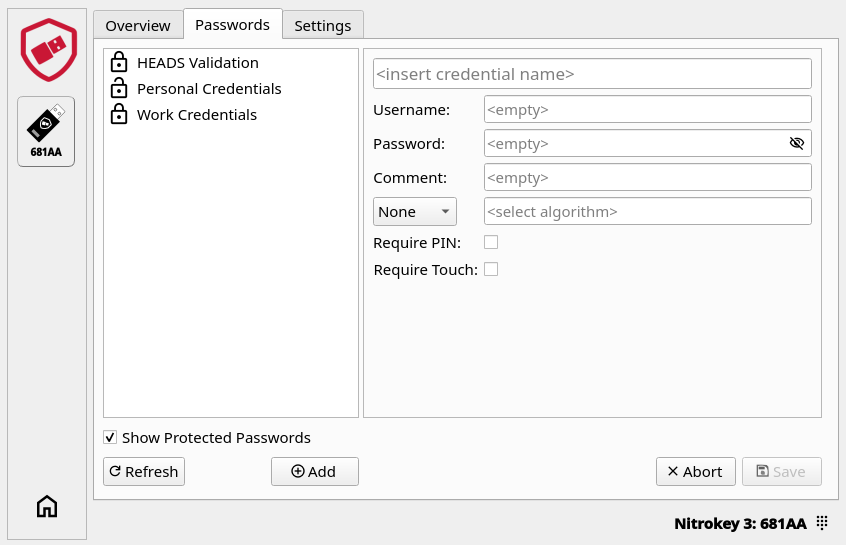
Añadir credenciales
To add a new entry click on the «Add» button.
Enter your user name.
Enter the password or OTP secret
Puede introducir la dirección web en el campo Comentario.
If you want to store a regular password, leave «Password only» in the algorithm field. If you want to store a OTP or HMAC, choose the appropriate algorithm (see below) and copy the OTP secret or QR code that is given by the website (you want to login to) into the field next to it.


Puede optar por añadir más seguridad marcando las casillas «Requerir PIN» o «Requerir toque». Sólo se puede acceder a las credenciales con «Requerir PIN» (mostradas como un candado cerrado) introduciendo el PIN del dispositivo al hacer clic en «Mostrar contraseñas protegidas». A las credenciales no protegidas (mostradas como un candado abierto) se puede acceder sin introducir el PIN del dispositivo.
Una vez rellenados todos los campos deseados, haga clic en «Guardar».
Nota
Antes de utilizar «Requerir PIN», debe configurar el PIN del dispositivo. De lo contrario, aparecerá un error. El PIN del dispositivo se puede configurar o cambiar en los ajustes de ` <./pin.html#passwords>` __).
Importante
Sólo se te permiten 8 intentos para introducir el PIN de un dispositivo, de lo contrario no podrás acceder ni crear nuevas credenciales y tendrás que realizar un restablecimiento de fábrica para poder volver a utilizar esta función.
Inicio de sesión
Una vez almacenadas sus credenciales, puede acceder a su cuenta siguiendo estos pasos:
Seleccione en el lado izquierdo su Nitrokey en la que está almacenada su credencial.
Click on the «Passwords» tab.
Haga clic en la credencial deseada, si su credencial está protegida haga clic primero en «Mostrar contraseñas protegidas».
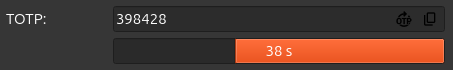
Si se trata de una contraseña normal, copie el nombre de usuario y la contraseña en la pantalla de inicio de sesión. Si se trata de una credencial OTP, pulsa el icono «OTP» para generar la OTP e introduce el código OTP en el campo correspondiente de la solicitud de inicio de sesión. (En el caso de HOTP, vuelve a pulsar el botón para generar un nuevo código).
OTP Algorithms
Las contraseñas de un solo uso (OTP) se utilizan como autenticación multifactor (MFA) diseñada para dificultar a los hackers el acceso a información protegida como cuentas online. Con la Nitrokey App 2 y su Nitrokey puede utilizar dos MFA diferentes:
TOTP o Time-based One-Time Password es un código de autenticación de dos factores que cambia a intervalos de tiempo regulares (por ejemplo, 60 segundos). Es el estándar que suelen utilizar los sitios web.
HOTP o contraseña de un solo uso basada en HMAC es un código de autenticación de dos factores que cambia cada vez que se solicita y valida. Hoy en día apenas se utiliza.
HMAC se utiliza principalmente con KeePassXC.
El HOTP inverso se utiliza para verificar la autenticidad del dispositivo, en lugar de autenticarte en un servicio.
Nota
Las credenciales del tipo «Reverse HOTP» aparecen en la pestaña «Contraseñas» y se pueden eliminar desde allí, pero no se pueden crear con la aplicación Nitrokey App 2. A la hora de añadir una credencial, las opciones de algoritmo disponibles son únicamente «Solo contraseña», «TOTP», «HOTP» y «HMAC».
Nota
For a list of websites supporting OTPs have a look at dongleauth.com.
Puedes probar TOTP con en este sitio web.
Export and Import
Las credenciales guardadas se pueden exportar a un archivo e importar de nuevo, por ejemplo, para transferirlas a otra Nitrokey. Ambos botones se encuentran en la pestaña «Contraseñas»: «Exportar» e «Importar».
Export
Insert your Nitrokey and click on the «Passwords» tab.
Click on the «Export» button.
En el cuadro de diálogo, haz clic en «Comenzar». Se te pedirá el PIN del dispositivo, a menos que ya lo hayas introducido anteriormente en esta sesión. Mientras se lleva a cabo la operación, el estado muestra «En proceso… Pulsa tu Nitrokey si parpadea».
Elige dónde guardar el archivo. Se guarda en formato JSON y, por defecto, se llama « ` » credential_export.json`.
Copia la frase de contraseña que aparece en el cuadro de diálogo junto al botón y guárdala en un lugar seguro. Se genera automáticamente y es necesaria para importar el archivo más adelante.
El cuadro de diálogo muestra los resultados en tres columnas:
No son contraseñas: credenciales sin contraseña (por ejemplo, solo OTP), que no se pueden extraer del dispositivo.
Se ha omitido « »: credenciales protegidas con PIN cuando no se ha introducido ningún PIN.
Importante
La exportación está cifrada de forma predeterminada. La opción «Texto sin cifrar» desactiva el cifrado y almacena todas las credenciales sin protección en el archivo. Úsala únicamente para garantizar la compatibilidad con otros gestores de contraseñas.
Import
Insert your Nitrokey and click on the «Passwords» tab.
Haz clic en el botón «Importar» y selecciona el archivo que has exportado anteriormente.
Introduce la frase de contraseña del archivo (esto no es necesario si el archivo se ha exportado con la opción «Texto sin cifrar»).
Haz clic en «Comenzar». Se te pedirá el PIN del dispositivo, a menos que ya lo hayas introducido anteriormente en esta sesión. Mientras se lleva a cabo la operación, el estado muestra «En proceso… Pulsa tu Nitrokey si parpadea».
El cuadro de diálogo muestra los resultados en tres columnas: