Paroles
Paroles ierakstus var veidot:
Pieteikšanās vārds (maksimālais garums ir 127 rakstzīmes)
Parole (maksimālais garums ir 127 simboli)
Comment (for e.g. a website reference, maximum length is 127 characters)
One-Time Passwords (HOTP and TOTP)
Hash-Based Message Authentication Code (HMAC)
Apgrieztais HOTP
Piezīme
Visi lauki nav obligāti, un tos var rediģēt un pievienot jebkurā laikā, izmantojot pogu „Rediģēt“.
You can store up to 50 passwords.
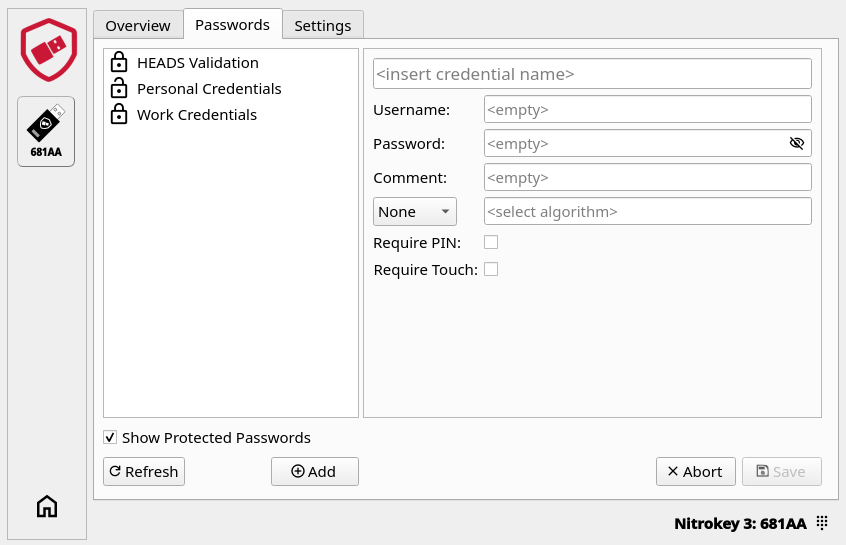
Pilnvaru pievienošana
To add a new entry click on the „Add“ button.
Enter your user name.
Enter the password or OTP secret
Jūs varat ievadīt tīmekļa adresi laukā Komentārs.
If you want to store a regular password, leave „Password only“ in the algorithm field. If you want to store a OTP or HMAC, choose the appropriate algorithm (see below) and copy the OTP secret or QR code that is given by the website (you want to login to) into the field next to it.


Varat palielināt drošību, atzīmējot izvēles rūtiņas „Pieprasīt PIN kodu“ vai „Pieprasīt pieskārienu“. Pilnvarām ar „Pieprasīt PIN kodu“ (attēlotas kā slēgta slēdzene) var piekļūt, tikai ievadot ierīces PIN kodu, noklikšķinot uz „Rādīt aizsargātās paroles“. Neaizsargātiem akreditācijas datiem (parādīti kā atvērts slēdzis) var piekļūt, neievadot ierīces PIN kodu.
Kad visi vajadzīgie lauki ir aizpildīti, noklikšķiniet uz „Saglabāt“.
Piezīme
Pirms „Pieprasīt PIN kodu“ izmantošanas vispirms ir jāiestata ierīces PIN kods. Pretējā gadījumā tiks parādīta kļūda. Ierīces PIN kodu var iestatīt vai mainīt iestatījumos).
Svarīgi
Ierīces PIN kodu drīkst ievadīt tikai 8 reizes, pretējā gadījumā nevarēsiet piekļūt vai izveidot jaunus akreditācijas datus, un, lai atkal izmantotu šo funkciju, būs jāveic rūpnīcas atiestatīšana.
Pieteikšanās
Kad jūsu akreditācijas dati ir saglabāti, varat pieteikties savā kontā, izmantojot šos soļus:
Kreisajā pusē izvēlieties savu Nitrokey, kurā ir saglabāts jūsu akreditācijas dokuments.
Click on the „Passwords“ tab.
Noklikšķiniet uz vēlamā akreditācijas dokumenta, ja jūsu akreditācijas dokuments ir aizsargāts, vispirms noklikšķiniet uz „Rādīt aizsargātās paroles“.
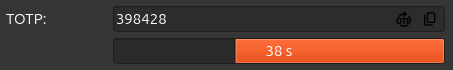
Ja tā ir parasta parole, kopējiet lietotājvārdu un paroli pieteikšanās uzvednē. Ja tas ir OTP akreditīvs, noklikšķiniet uz ikonas „OTP“, lai ģenerētu OTP, un ievadiet OTP kodu attiecīgajā pieteikšanās pieprasījuma laukā (HOTP gadījumā vēlreiz nospiediet pogu, lai ģenerētu jaunu kodu.).
OTP Algorithms
Vienreizējās paroles (OTP) tiek izmantotas kā daudzfaktoru autentifikācija (MFA), lai hakeriem būtu daudz grūtāk piekļūt aizsargātai informācijai, piemēram, tiešsaistes kontiem. Izmantojot Nitrokey App 2 un savu Nitrokey, varat izmantot divus dažādus MFA:
TOTP jeb uz laiku balstīta vienreizēja parole ir divu faktoru autentifikācijas kods, kas mainās regulāri (piemēram, 60 sekundes). Šo standartu parasti izmanto tīmekļa vietnes.
HOTP jeb uz HMAC balstīta vienreizēja parole ir divu faktoru autentifikācijas kods, kas mainās katru reizi, kad tiek pieprasīts un apstiprināts. Mūsdienās to izmanto reti.
HMAC galvenokārt tiek izmantots kopā ar KeePassXC.
„Reverse HOTP” tiek izmantots, lai pārbaudītu ierīces autentiskumu, nevis lai autentificētu jūs pakalpojumā.
Piezīme
Piekļuves datus tipa „Reverse HOTP” var apskatīt un dzēst cilnē „Paroles”, taču tos nevar izveidot, izmantojot lietotni „Nitrokey App 2”. Pievienojot piekļuves datus, algoritmu izvēlē ir pieejamas tikai šādas opcijas: „Tikai parole”, „TOTP”, „HOTP” un „HMAC”.
Piezīme
For a list of websites supporting OTPs have a look at dongleauth.com.
Jūs varat pārbaudīt TOTP ar šo vietni.
Export and Import
Saglabātās piekļuves datus var eksportēt uz failu un atkal importēt, piemēram, lai tos pārvietotu uz citu Nitrokey. Abas pogas atrodas cilnē „Paroles”: „Eksportēt” un „Importēt”.
Export
Insert your Nitrokey and click on the „Passwords“ tab.
Click on the „Export“ button.
Dialoglodziņā noklikšķiniet uz „Sākt”. Jums tiks lūgts ievadīt ierīces PIN kodu, ja vien tas jau nav ievadīts šīs sesijas laikā. Kamēr noris darbība, statusa joslā tiek parādīts teksts „Darbojas… Nospiediet savu Nitrokey, ja tas mirgo.”
Izvēlieties, kur saglabāt failu. Tas tiek saglabāts JSON formātā, un pēc noklusējuma tam tiek piešķirts nosaukums „ ` ” credential_export.json`.
Nokopējiet dialoglodziņā redzamo paroli, izmantojot blakus esošo pogu, un glabājiet to drošā vietā. Tā tiek ģenerēta automātiski, un tā būs nepieciešama, lai vēlāk importētu failu.
Dialoglodziņā rezultāti tiek parādīti trīs slejās:
„ ” veiksmīga darbība — eksportētās piekļuves tiesības
Ne paroles — autentifikācijas dati bez paroles (piemēram, tikai OTP), kurus nevar izgūt no ierīces
Tika izlaists „ ” — autentifikācijas dati, kas ir aizsargāti ar PIN kodu, lai gan PIN kods netika ievadīts
Svarīgi
Eksportēšana pēc noklusējuma ir šifrēta. Opcija „Cleartext” atspējo šifrēšanu un saglabā visas piekļuves datus failā neaizsargātus. To izmantojiet tikai saderības nodrošināšanai ar citiem paroles pārvaldniekiem.
Import
Insert your Nitrokey and click on the „Passwords“ tab.
Noklikšķiniet uz pogas „Importēt” un izvēlieties iepriekš eksportēto failu.
Ievadiet faila paroli (tas nav nepieciešams failam, kas eksportēts, izmantojot opciju „Cleartext”)
Noklikšķiniet uz „Sākt”. Tiks lūgts ievadīt ierīces PIN kodu, ja vien tas jau nav ievadīts šīs sesijas laikā. Kamēr norisinās darbība, statusa indikators rāda „Darbojas… Nospiediet savu Nitrokey, ja tas mirgo.”
Dialoglodziņā rezultāti tiek parādīti trīs slejās:
„ ” veiksmīga darbība — importētās piekļuves tiesības
Jau pastāv — autentifikācijas dati, kas netika importēti, jo ierīcē jau pastāv autentifikācijas dati ar tādu pašu nosaukumu
Izlaistie „ ” — autentifikācijas dati, kas tika izlaisti importēšanas laikā