Passwords
As entradas de palavra-passe podem consistir em:
Nome de utilizador (o comprimento máximo é de 127 caracteres)
Palavra-passe (o comprimento máximo é de 127 caracteres)
Comment (for e.g. a website reference, maximum length is 127 characters)
One-Time Passwords (HOTP and TOTP)
Hash-Based Message Authentication Code (HMAC)
HOTP inverso
Nota
Todos os campos são facultativos e podem ser editados e acrescentados em qualquer altura utilizando o botão «Editar».
You can store up to 50 passwords.
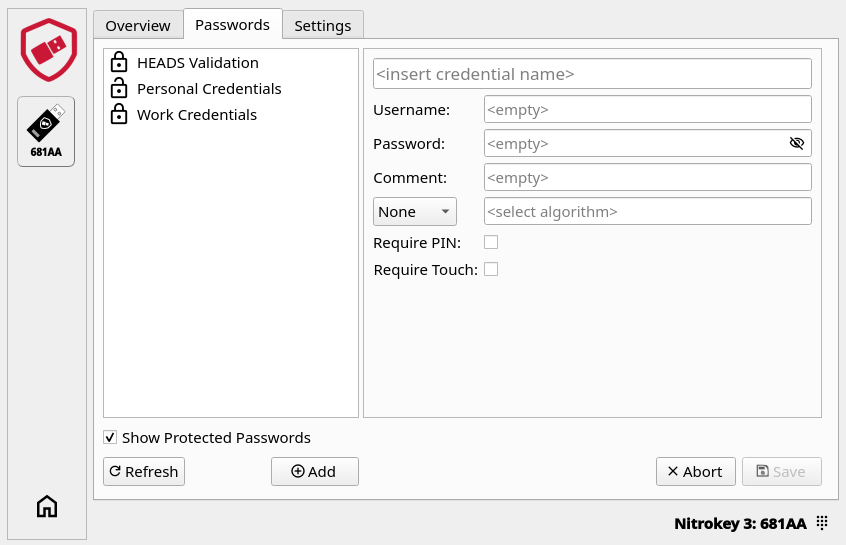
Adicionar credenciais
To add a new entry click on the «Add» button.
Enter your user name.
Enter the password or OTP secret
Pode introduzir o endereço Web no campo Comentário.
If you want to store a regular password, leave «Password only» in the algorithm field. If you want to store a OTP or HMAC, choose the appropriate algorithm (see below) and copy the OTP secret or QR code that is given by the website (you want to login to) into the field next to it.


Pode optar por adicionar mais segurança marcando as caixas «Exigir PIN» ou «Exigir toque». As credenciais com «Exigir PIN» (apresentadas como um cadeado fechado) só podem ser acedidas introduzindo o PIN do dispositivo ao clicar em «Mostrar palavras-passe protegidas». As credenciais não protegidas (mostradas como um cadeado aberto) podem ser acedidas sem a introdução de um PIN do dispositivo.
Quando todos os campos pretendidos estiverem preenchidos, clique em «Guardar».
Nota
É necessário definir primeiro um PIN do dispositivo antes de utilizar «Exigir PIN». Caso contrário, aparecerá um erro. O PIN do aparelho pode ser definido ou alterado nas definições de ` <./pin.html#passwords>` __).
Importante
São permitidas apenas 8 tentativas para introduzir o PIN do dispositivo, caso contrário não será possível aceder ou criar novas credenciais e será necessário efetuar uma reposição de fábrica para voltar a utilizar esta funcionalidade.
Login
Assim que a sua credencial estiver guardada, pode iniciar sessão na sua conta seguindo estes passos:
Selecione no lado esquerdo o seu Nitrokey no qual a sua credencial está armazenada.
Click on the «Passwords» tab.
Clique na credencial pretendida. Se a credencial estiver protegida, clique primeiro em «Mostrar palavras-passe protegidas».
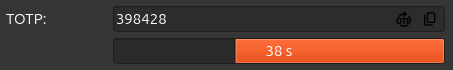
Se for uma palavra-passe normal, copie o nome de utilizador e a palavra-passe para a mensagem de início de sessão. Se for uma credencial OTP, clique no ícone «OTP» para gerar a OTP e introduza o código OTP no campo adequado da mensagem de início de sessão (para HOTP, prima novamente o botão para gerar um novo código).
OTP Algorithms
As senhas de uso único (OTPs) são utilizadas como autenticação multifactor (MFA) concebida para tornar muito mais difícil o acesso dos hackers a informações protegidas, como contas online. Com a Nitrokey App 2 e a tua Nitrokey podes usar duas MFA diferentes:
TOTP ou Time-based One-Time Password é um código de autenticação de dois factores que muda em intervalos de tempo regulares (por exemplo, 60 segundos). Este é o padrão normalmente utilizado pelos sítios Web.
HOTP ou HMAC-based One-Time Password é um código de autenticação de dois factores que muda de cada vez que é solicitado e validado. Atualmente, é raramente utilizado.
O HMAC é utilizado principalmente com o KeePassXC.
O HOTP inverso é utilizado para verificar a autenticidade do dispositivo, em vez de autenticar o utilizador num serviço.
Nota
As credenciais do tipo Reverse HOTP aparecem na lista e podem ser eliminadas no separador «Palavras-passe», mas não podem ser criadas com a Nitrokey App 2. A seleção do algoritmo ao adicionar uma credencial oferece apenas as opções «Apenas palavra-passe», «TOTP», «HOTP» e «HMAC».
Nota
For a list of websites supporting OTPs have a look at dongleauth.com.
Pode testar o TOTP com neste sítio Web.
Export and Import
As credenciais guardadas podem ser exportadas para um ficheiro e importadas novamente, por exemplo, para as transferir para outro Nitrokey. Ambos os botões encontram-se no separador «Palavras-passe»: «Exportar» e «Importar».
Export
Insert your Nitrokey and click on the «Passwords» tab.
Click on the «Export» button.
Na caixa de diálogo, clique em «Começar». Ser-lhe-á solicitado o PIN do dispositivo, a menos que já tenha sido introduzido anteriormente nesta sessão. Enquanto a operação está a decorrer, o estado indica «A trabalhar… Prima o seu Nitrokey se este piscar.»
Escolha onde guardar o ficheiro. Este é guardado no formato JSON e, por predefinição, tem o nome « ` » credential_export.json`.
Copie a frase-passe apresentada na caixa de diálogo, utilizando o botão ao lado, e guarde-a num local seguro. É gerada automaticamente e é necessária para importar o ficheiro posteriormente.
A caixa de diálogo apresenta os resultados em três colunas:
**** bem-sucedido - credenciais que foram exportadas
Não são palavras-passe - credenciais sem palavra-passe (por exemplo, apenas OTP), que não podem ser extraídas do dispositivo
**** ignorado - credenciais protegidas por PIN, embora não tenha sido introduzido nenhum PIN
Importante
A exportação é encriptada por predefinição. A opção «Texto simples» desativa a encriptação e armazena todas as credenciais sem proteção no ficheiro. Utilize-a apenas para garantir a compatibilidade com outros gestores de palavras-passe.
Import
Insert your Nitrokey and click on the «Passwords» tab.
Clique no botão «Importar» e selecione o ficheiro exportado anteriormente.
Introduza a frase-passe do ficheiro (isto não é necessário para um ficheiro que tenha sido exportado com a opção «Cleartext»)
Clique em «Começar». Ser-lhe-á solicitado o PIN do dispositivo, a menos que já tenha sido introduzido anteriormente nesta sessão. Enquanto a operação está a decorrer, o estado indica «A trabalhar… Prima o seu Nitrokey se este piscar.»
A caixa de diálogo apresenta os resultados em três colunas:
**** bem-sucedido - credenciais que foram importadas
Já existe - credenciais que não foram importadas porque já existe uma credencial com o mesmo rótulo no dispositivo
Ignorados - credenciais que foram ignoradas durante a importação