Varjatud mahud
Compatible Nitrokeys |
|||||||
|---|---|---|---|---|---|---|---|
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
✓ active |
⨯ inactive |
⨯ inactive |
Varjatud mahud võimaldavad andmete peitmist krüpteeritud mahu sees. Need andmed on kaitstud täiendava salasõna abil. Ilma tunnusmärgita on võimatu teada, kas varjatud andmekandjad on olemas. Neid ei ole konfigureeritud vaikimisi parooliga, nii et nende olemasolu saab ` usutavalt <https://en.wikipedia.org/wiki/Plausible_deniability>`__ eitada. Kontseptsioon on sarnane VeraCrypt’s/TrueCrypt’s peidetud mahtudega, kuid Nitrokey Storage’i puhul on kogu peidetud mahtude funktsionaalsus rakendatud riistvaras.
Saate konfigureerida kuni neli varjatud köidet. Pärast avamist käituvad peidetud mahud nagu tavalised mälupinnad, kus saate luua erinevaid partitsioone, failisüsteeme ja salvestada faile nii, nagu soovite.
Hoiatus
If you chose to use hidden volumes, you must not write any data to the encrypted volume, or you risk losing data in the hidden volume.
Märkus
Hidden volumes are hidden within the free space of the encrypted volume, which will be overwritten when writing data to the encrypted volume. There are no mechanisms to prevent accidental overwriting of hidden data, as they would reveal the existence of hidden volumes. Data written to the encrypted volume before the creation of the hidden volume can still be read.

Varjatud mahtude konfigureerimine
Nõuanne
Kopeerige mõned failid krüpteeritud andmekandjale enne varjatud andmekandja loomist.
Märkus
Using a journaling filesystem may risk overwriting the hidden data. The encrypted filesystem is formatted to FAT32 by default, and it is recommended to leave it that way when using hidden volumes.
Avage krüpteeritud maht Nitrokey rakenduse abil.
Valige menüüst „peidetud helitugevuse seadistamine“.
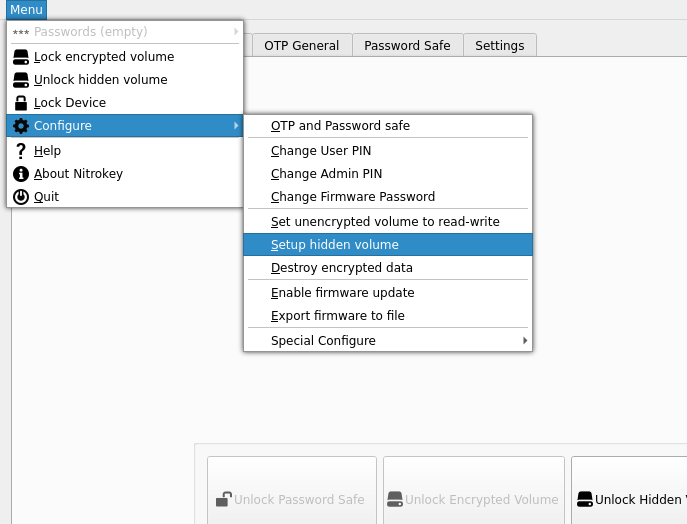
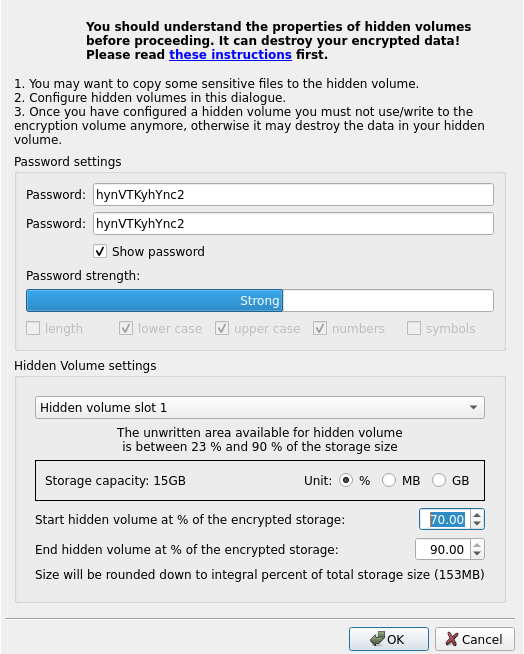
Sisestage kaks korda tugev salasõna. Erinevalt krüpteeritud mahu PIN-koodist ei ole varjatud mahtude avamise katsete arv piiratud, seega on paroolfraasi tugevus äärmiselt oluline.
Määrake kasutatav hoiuala. Varjatud mahud salvestatakse krüpteeritud mahu vabadele aladele. Mitme varjatud mahu loomisel tuleb igale mahule eraldada osa vabast alast, jälgides, et need ei kattuks.
Varjatud mahtude kasutamine
Krüpteeritud andmekogu avamine.
Valige „unlock hidden volume“ ja sisestage ükskõik millise peidetud mahu’s paroolid.
Kui see on esimene kord, kui avate peidetud andmekogu, peate võib-olla looma peidetud andmekogule partitsiooni. Teil tuleb avada partitsioonihaldur, näiteks GParted ja luua üks või mitu partitsiooni käsitsi. Veenduge, et loote partitsioonid sellele seadmele, mis ilmus peidetud mahu avamisel.
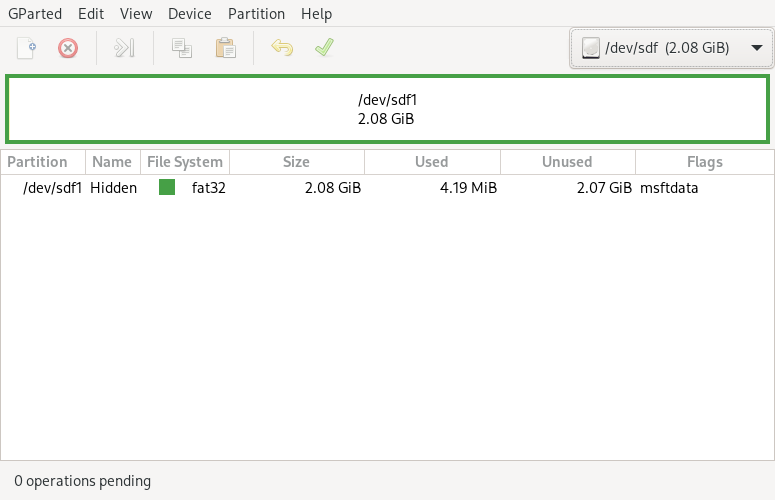
Kui see on esimene kord, kui avate peidetud andmekogu, peate võib-olla looma peidetud andmekogule partitsiooni. Selleks peate kasutama Disk Utility. Veenduge, et loote partitsioonid seadmesse, mis ilmusid peidetud mahu avamisel.
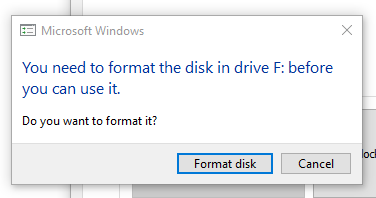
Kui see on esimene kord, kui avate peidetud andmekogu, peate võib-olla looma peidetud andmekogule partitsiooni. Sellisel juhul palub Windows teil seda teha. Seejärel võid vormindada peidetud mahu, kasutades FAT32, et see oleks ühilduv enamiku operatsioonisüsteemidega.
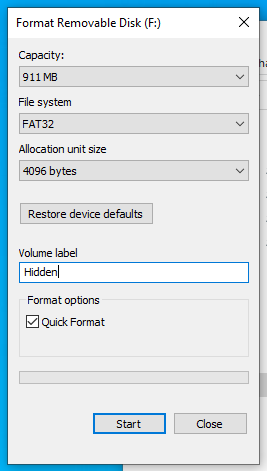
Veenduge, et enne Nitrokey lukustamist või lahtiühendamist eemaldate/eemaldate kõik peidetud mahtude partitsioonid.