Скрити томове
Compatible Nitrokeys |
|||||||
|---|---|---|---|---|---|---|---|
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
✓ active |
⨯ inactive |
⨯ inactive |
Скритите томове позволяват скриване на данни в криптирания том. Тези данни са защитени с допълнителна парола. Без паролата е невъзможно да се разбере дали са налице скрити томове. Те не са конфигурирани с парола по подразбиране, така че съществуването им да може да бъде отричано правдоподобно. Концепцията е подобна на скрития том на VeraCrypt’s/TrueCrypt’s, но при Nitrokey Storage цялата функционалност на скритите томове е реализирана хардуерно.
Можете да конфигурирате до четири скрити тома. След като бъдат отключени, скритите томове се държат като обикновена памет, където можете да създавате различни дялове, файлови системи и да съхранявате файлове, както желаете.
Warning
If you chose to use hidden volumes, you must not write any data to the encrypted volume, or you risk losing data in the hidden volume.
Note
Hidden volumes are hidden within the free space of the encrypted volume, which will be overwritten when writing data to the encrypted volume. There are no mechanisms to prevent accidental overwriting of hidden data, as they would reveal the existence of hidden volumes. Data written to the encrypted volume before the creation of the hidden volume can still be read.

Конфигуриране на скрити томове
Tip
Копирайте някои файлове в криптирания том, преди да създадете скрития том.
Note
Using a journaling filesystem may risk overwriting the hidden data. The encrypted filesystem is formatted to FAT32 by default, and it is recommended to leave it that way when using hidden volumes.
Отключете криптирания том с помощта на приложението Nitrokey.
В менюто изберете „setup hidden volume“.
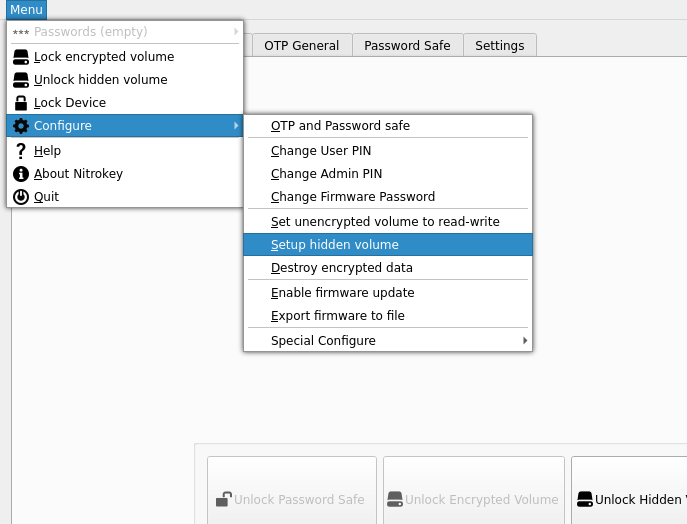
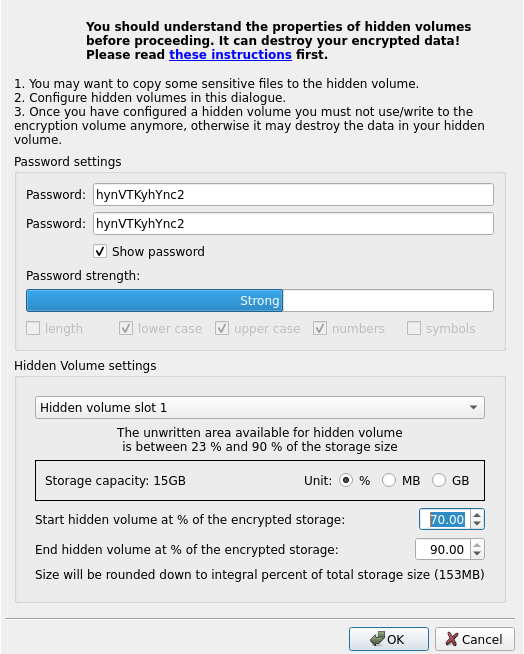
Въведете два пъти силна парола. За разлика от ПИН кода на криптиран том, при скритите томове няма ограничение на броя на опитите за отваряне, така че силата на паролата е изключително важна.
Определете областта за съхранение, която ще се използва. Скритите томове се съхраняват в свободните области на криптирания том. Когато създавате няколко скрити тома, трябва да заделите част от свободната област за всеки том, като се уверите, че те не се припокриват.
Използване на скрити обеми
Отключване на криптирания том.
Изберете „отключване на скрит обем“ и въведете някоя от паролите на скрития обем‘.
Ако за първи път отключвате скрития том, може да се наложи да създадете дял върху скрития том. Ще трябва да отворите мениджър на дялове, като например GParted, и да създадете един или повече дялове ръчно. Уверете се, че сте създали дяловете на устройството, което се е появило при отключването на скрития том.
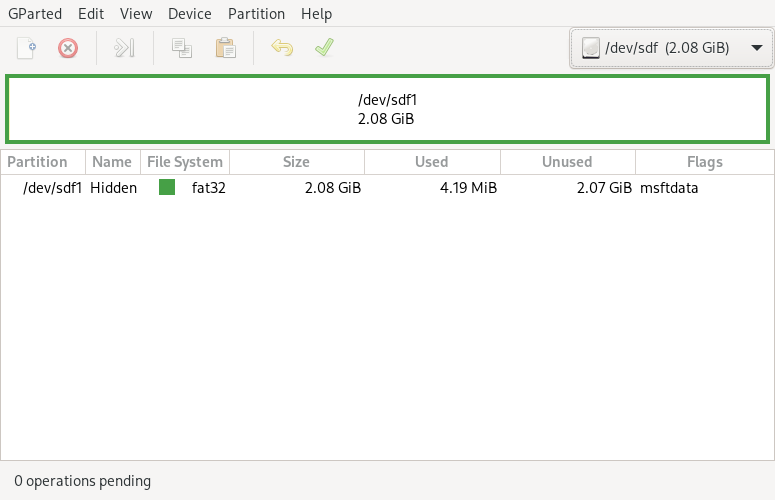
Ако за първи път отключвате скрития том, може да се наложи да създадете дял върху скрития том. Ще трябва да използвате Disk Utility. Уверете се, че сте създали дяловете на устройството, което се е появило при отключването на скрития том.
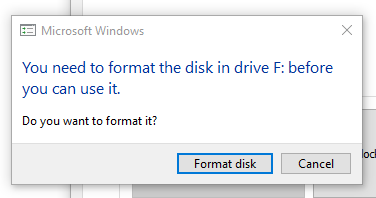
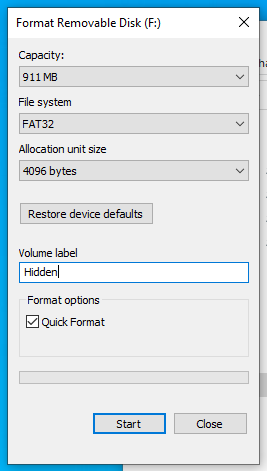
Ако за първи път отключвате скрития том, може да се наложи да създадете дял върху скрития том. В този случай Windows ще ви подкани да го направите. След това можете да форматирате скрития том, като използвате FAT32 за съвместимост с повечето операционни системи.
Уверете се, че сте демонтирали/изхвърлили всички дялове на скритите томове, преди да заключите или изключите Nitrokey.