Konfiguracja Nitrokey dla Entra ID
Compatible Nitrokeys |
|||||||
|---|---|---|---|---|---|---|---|
✓ active |
✓ active |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
The Nitrokey 3 and Nitrokey Passkey support provisioning credentials for Microsoft Entra for seamless employee on-boarding in enterprise scenarios.
Konfiguracja
Aby umożliwić programową rejestrację danych uwierzytelniających użytkowników, wymagana jest aplikacja Microsoft Entra. Poniżej przedstawiamy instrukcję jej konfiguracji, pod warunkiem że dysponujesz odpowiednimi uprawnieniami.
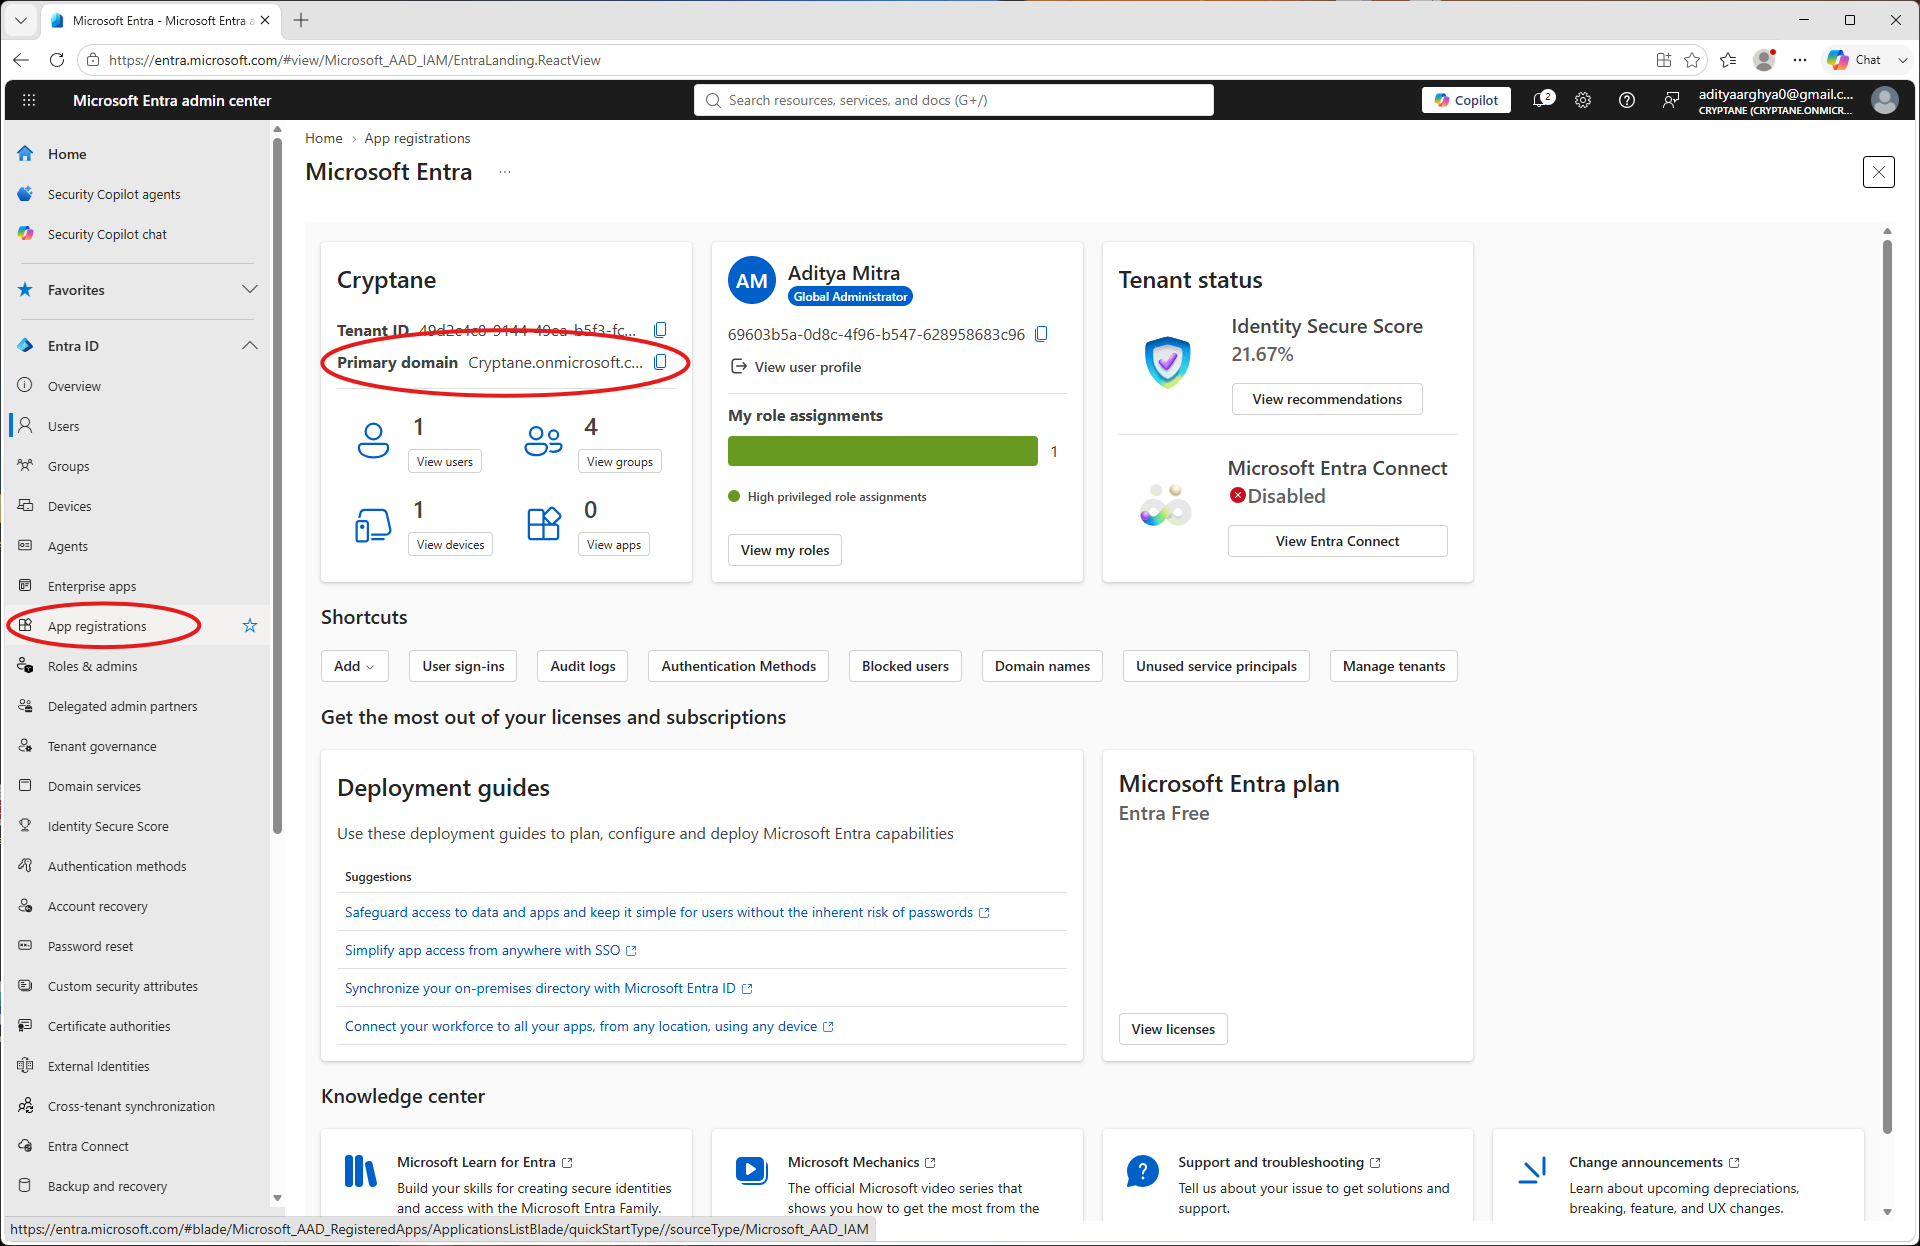
Login to Entra Admin portal. Take a note of the primary domain which you will need later. Go to App Registrations on the left blade.
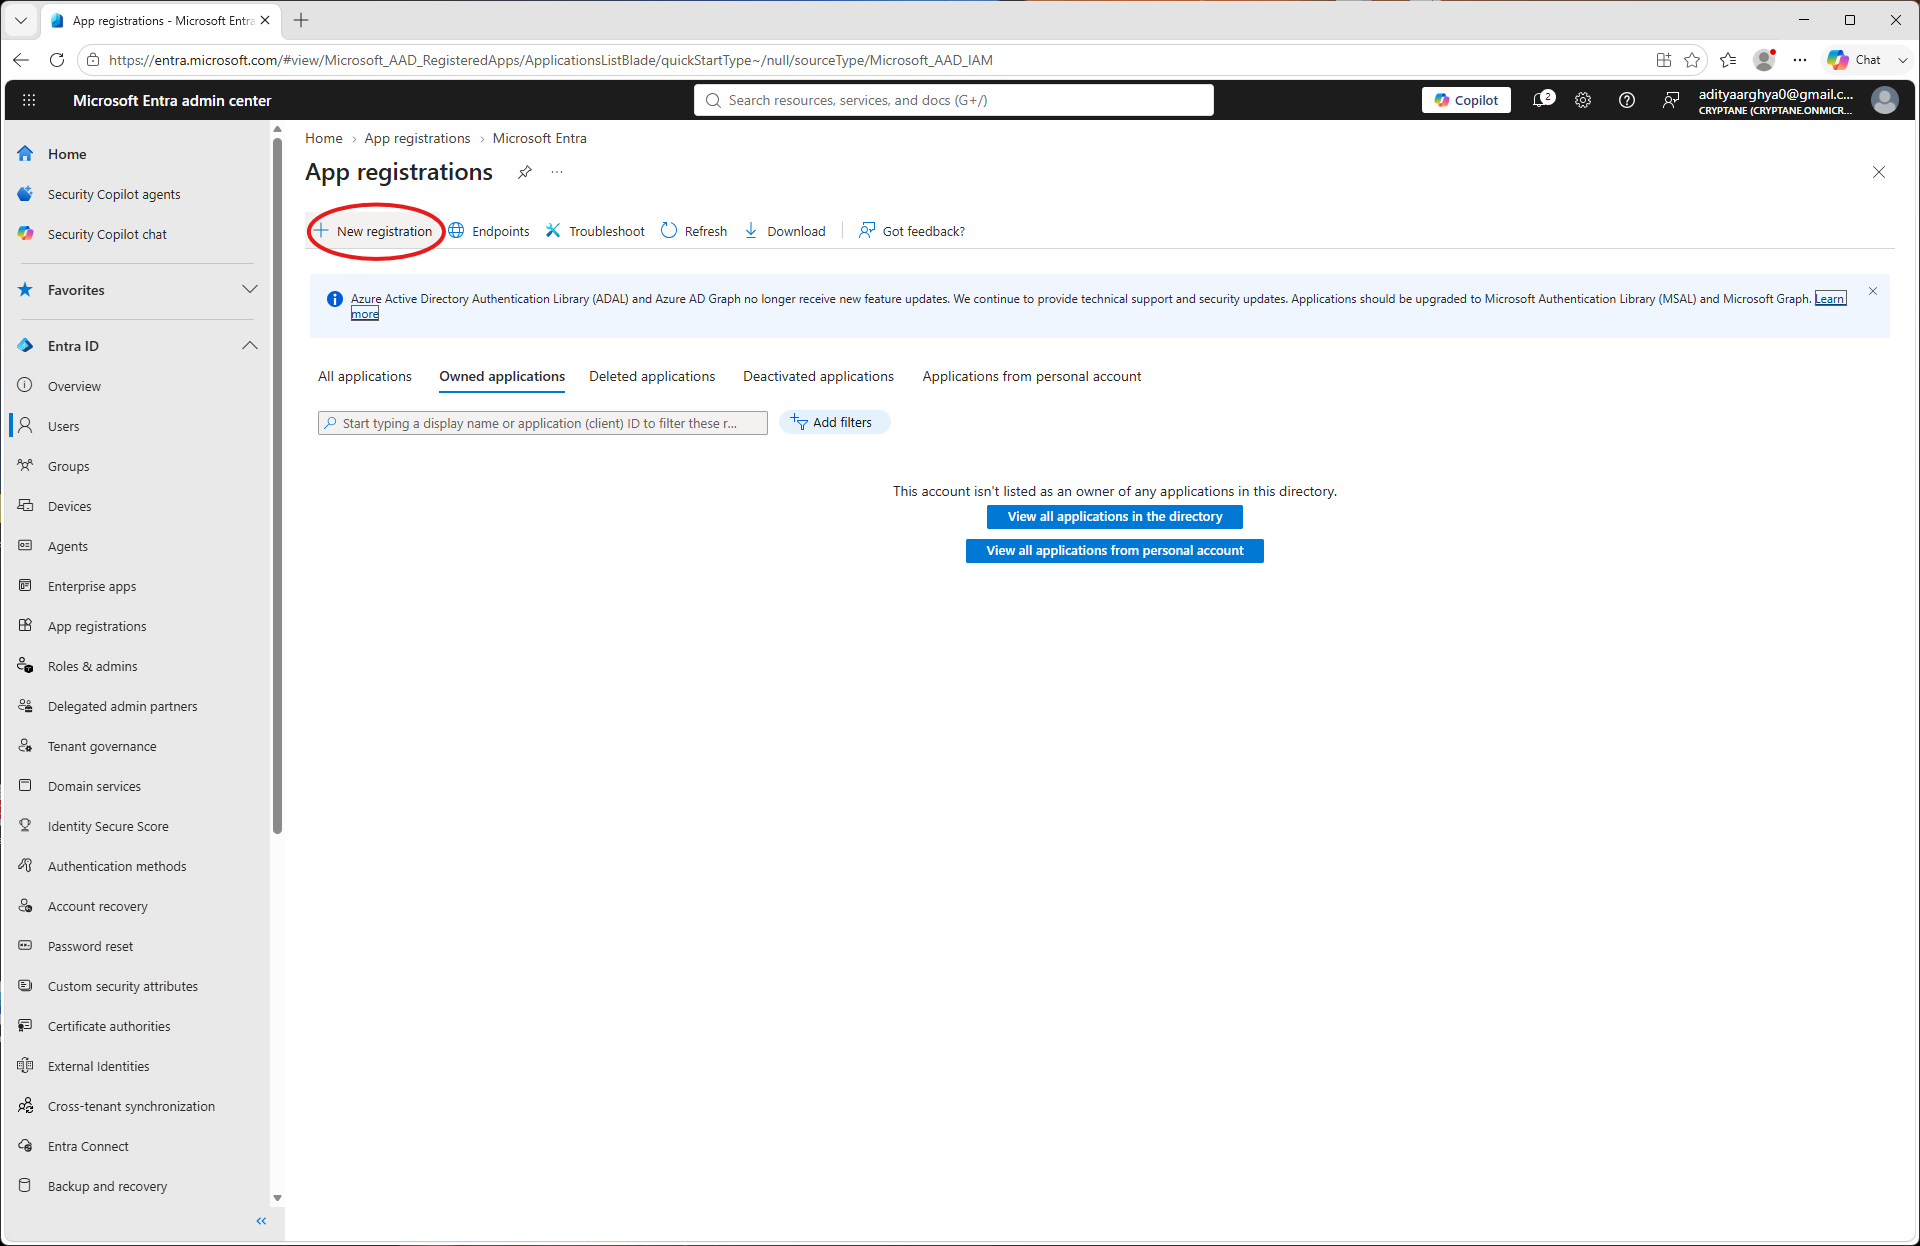
Wybierz opcję „Nowa rejestracja”.
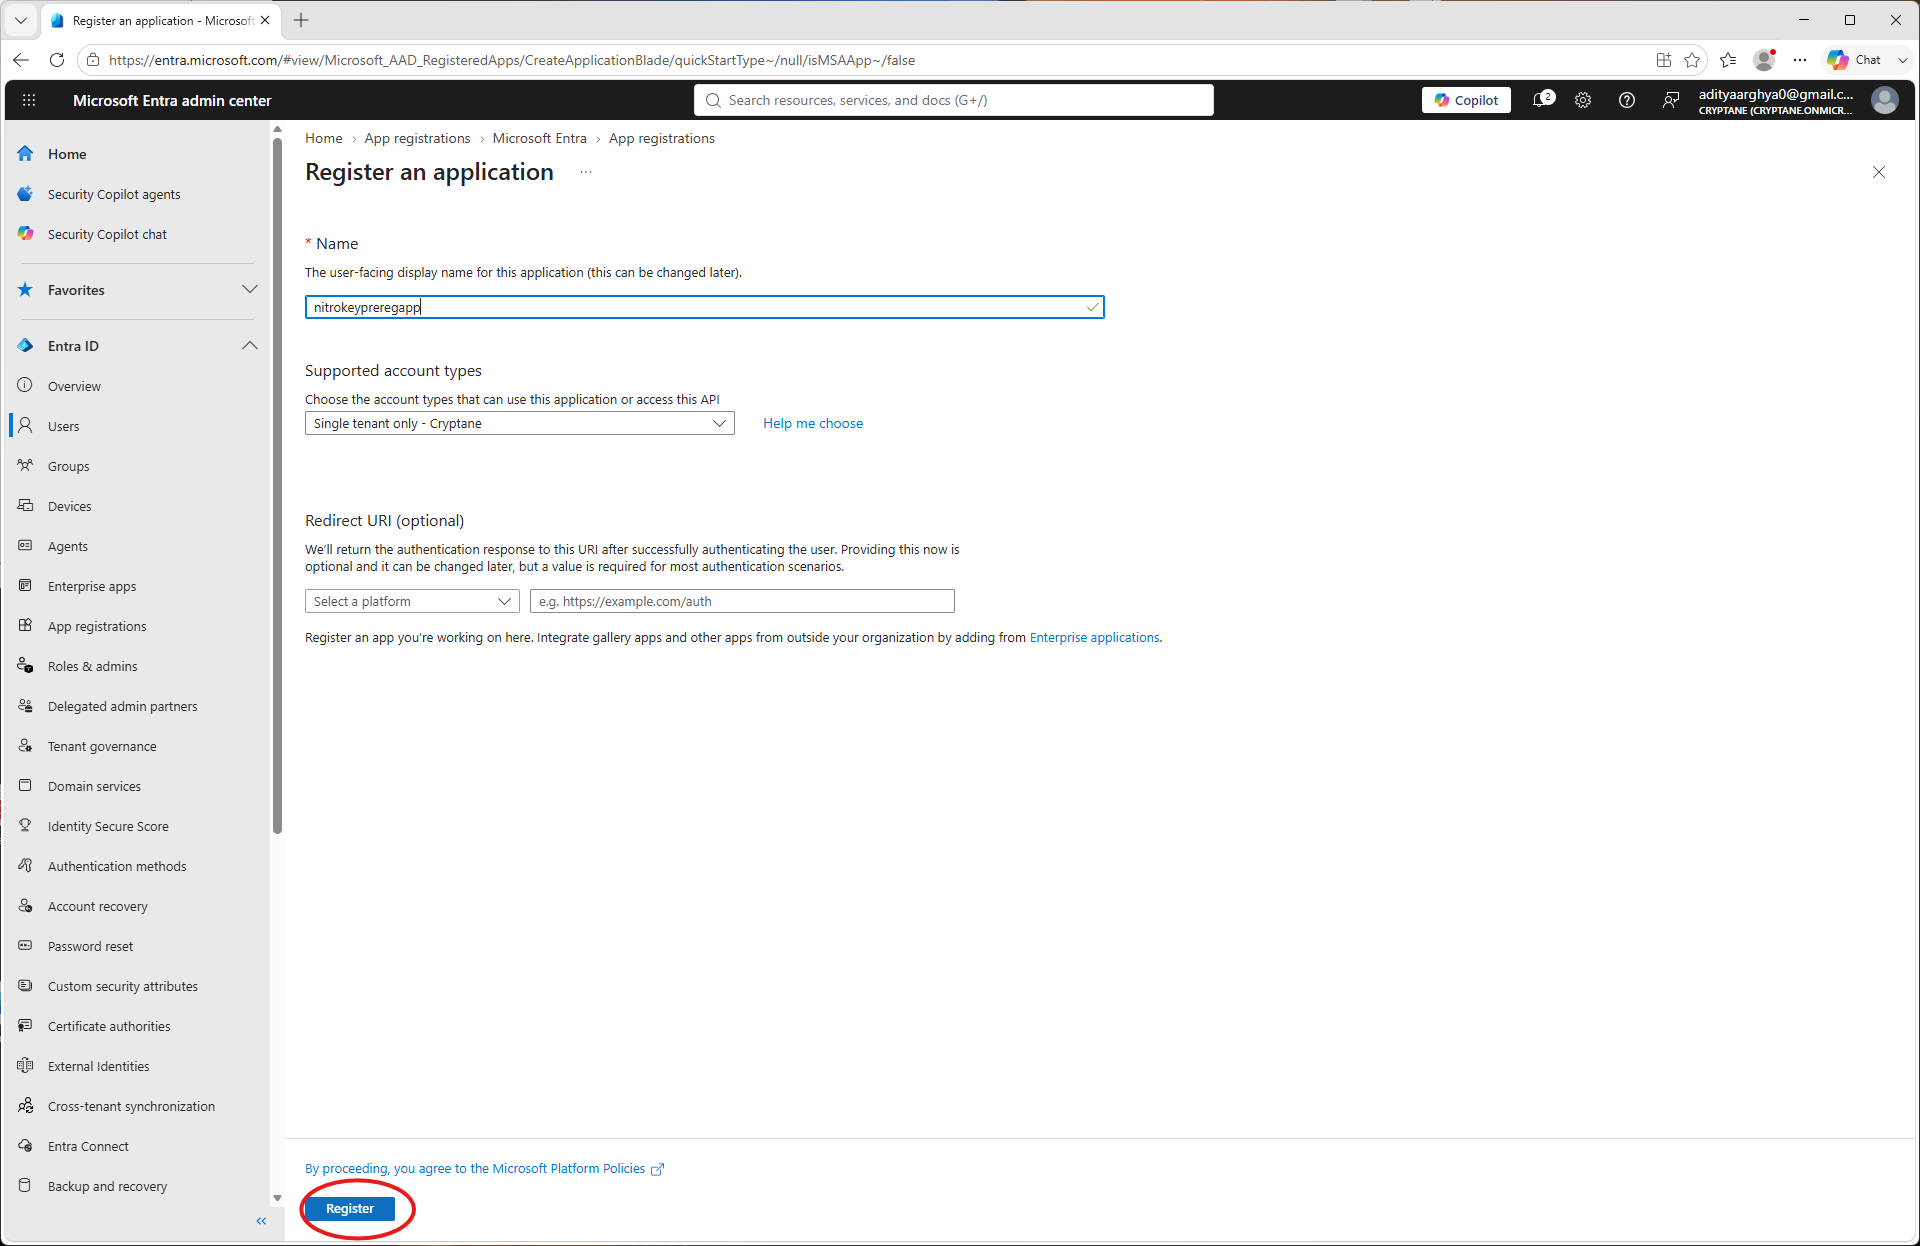
Utwórz nową aplikację i nadaj jej nazwę. Kliknij „Zarejestruj”.
Zapisz tutaj identyfikator klienta (Client ID) i identyfikator dzierżawcy (Tenant ID). Będą one potrzebne później. Przejdź do sekcji „Uprawnienia API” w panelu aplikacji.
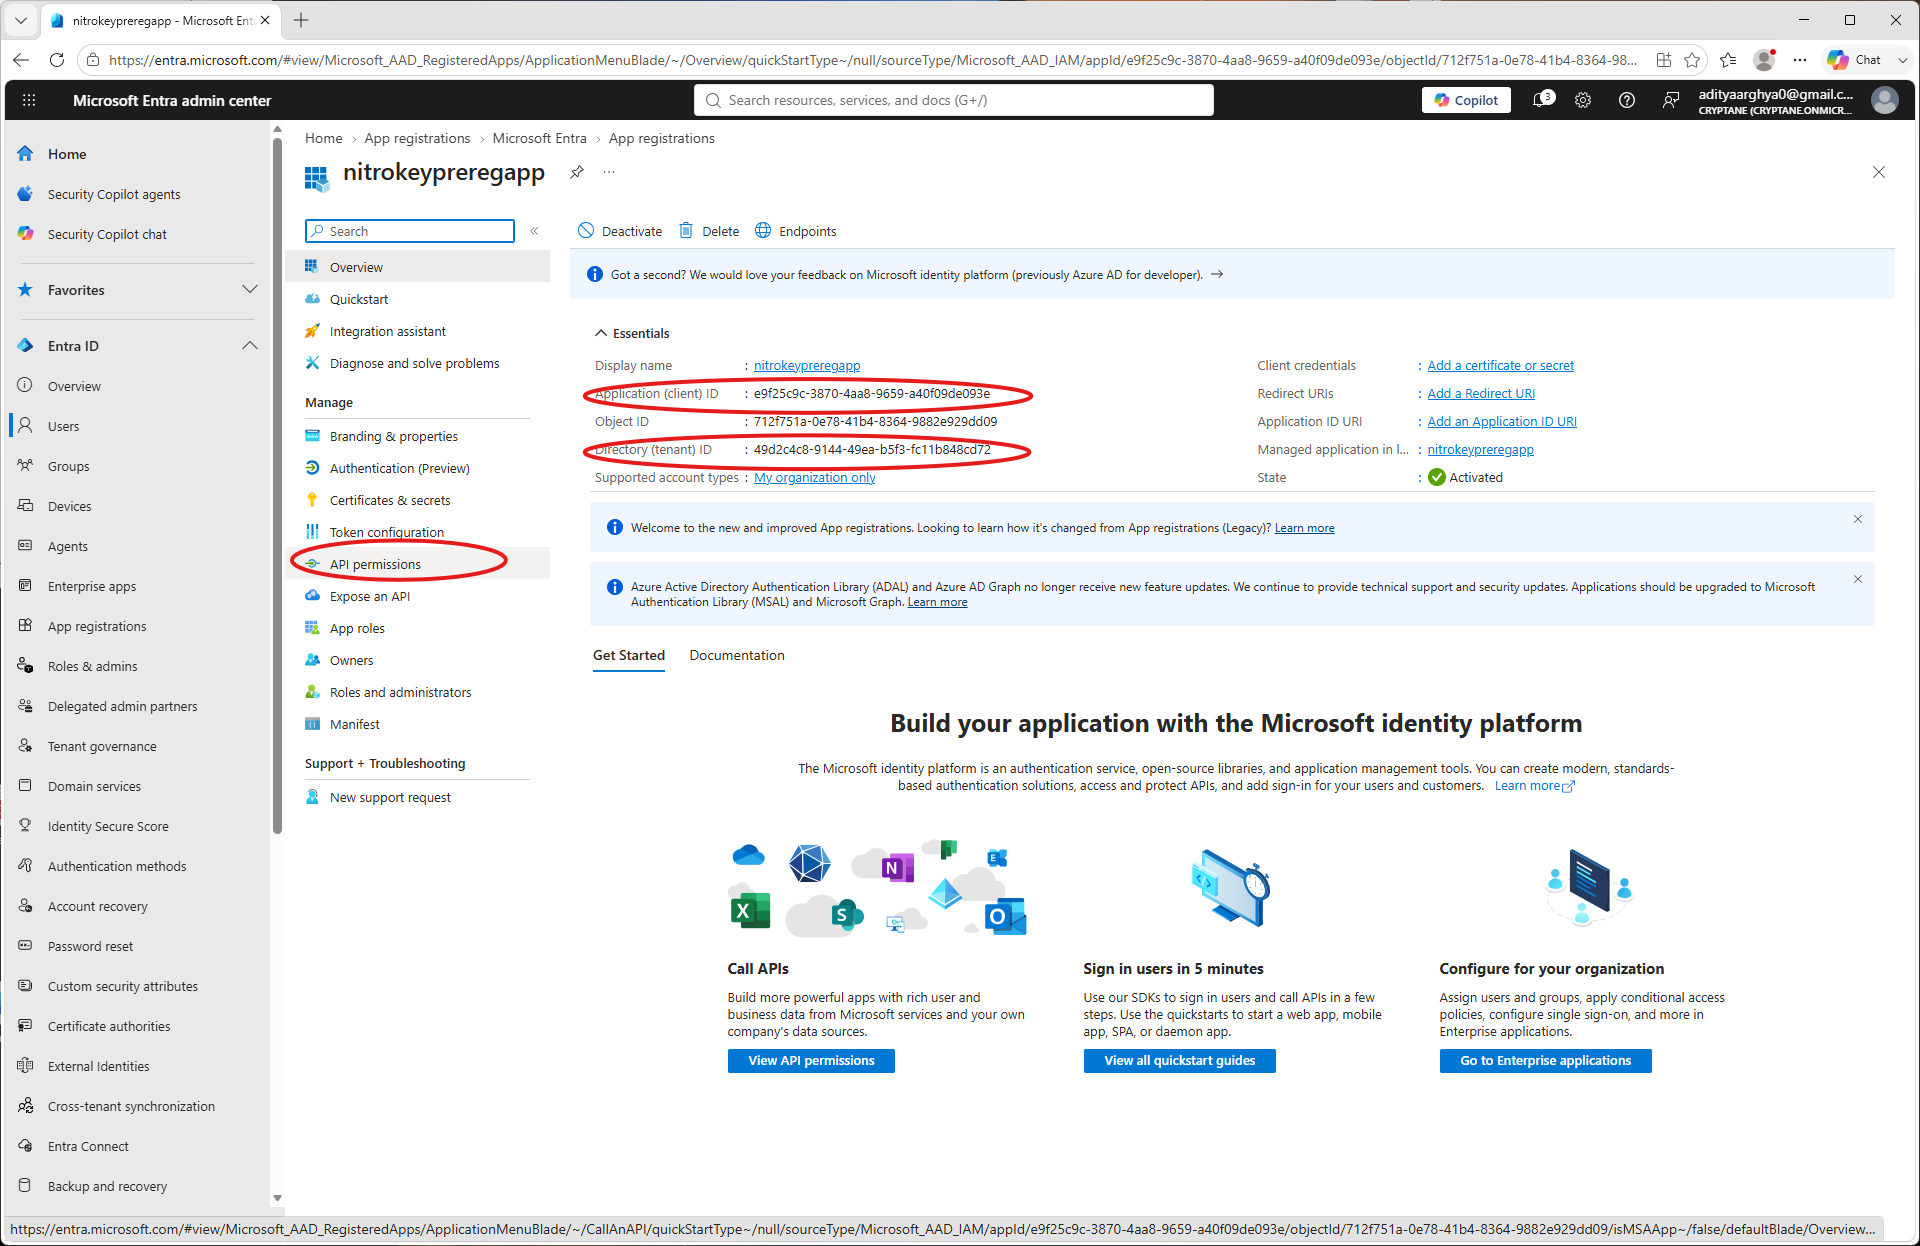
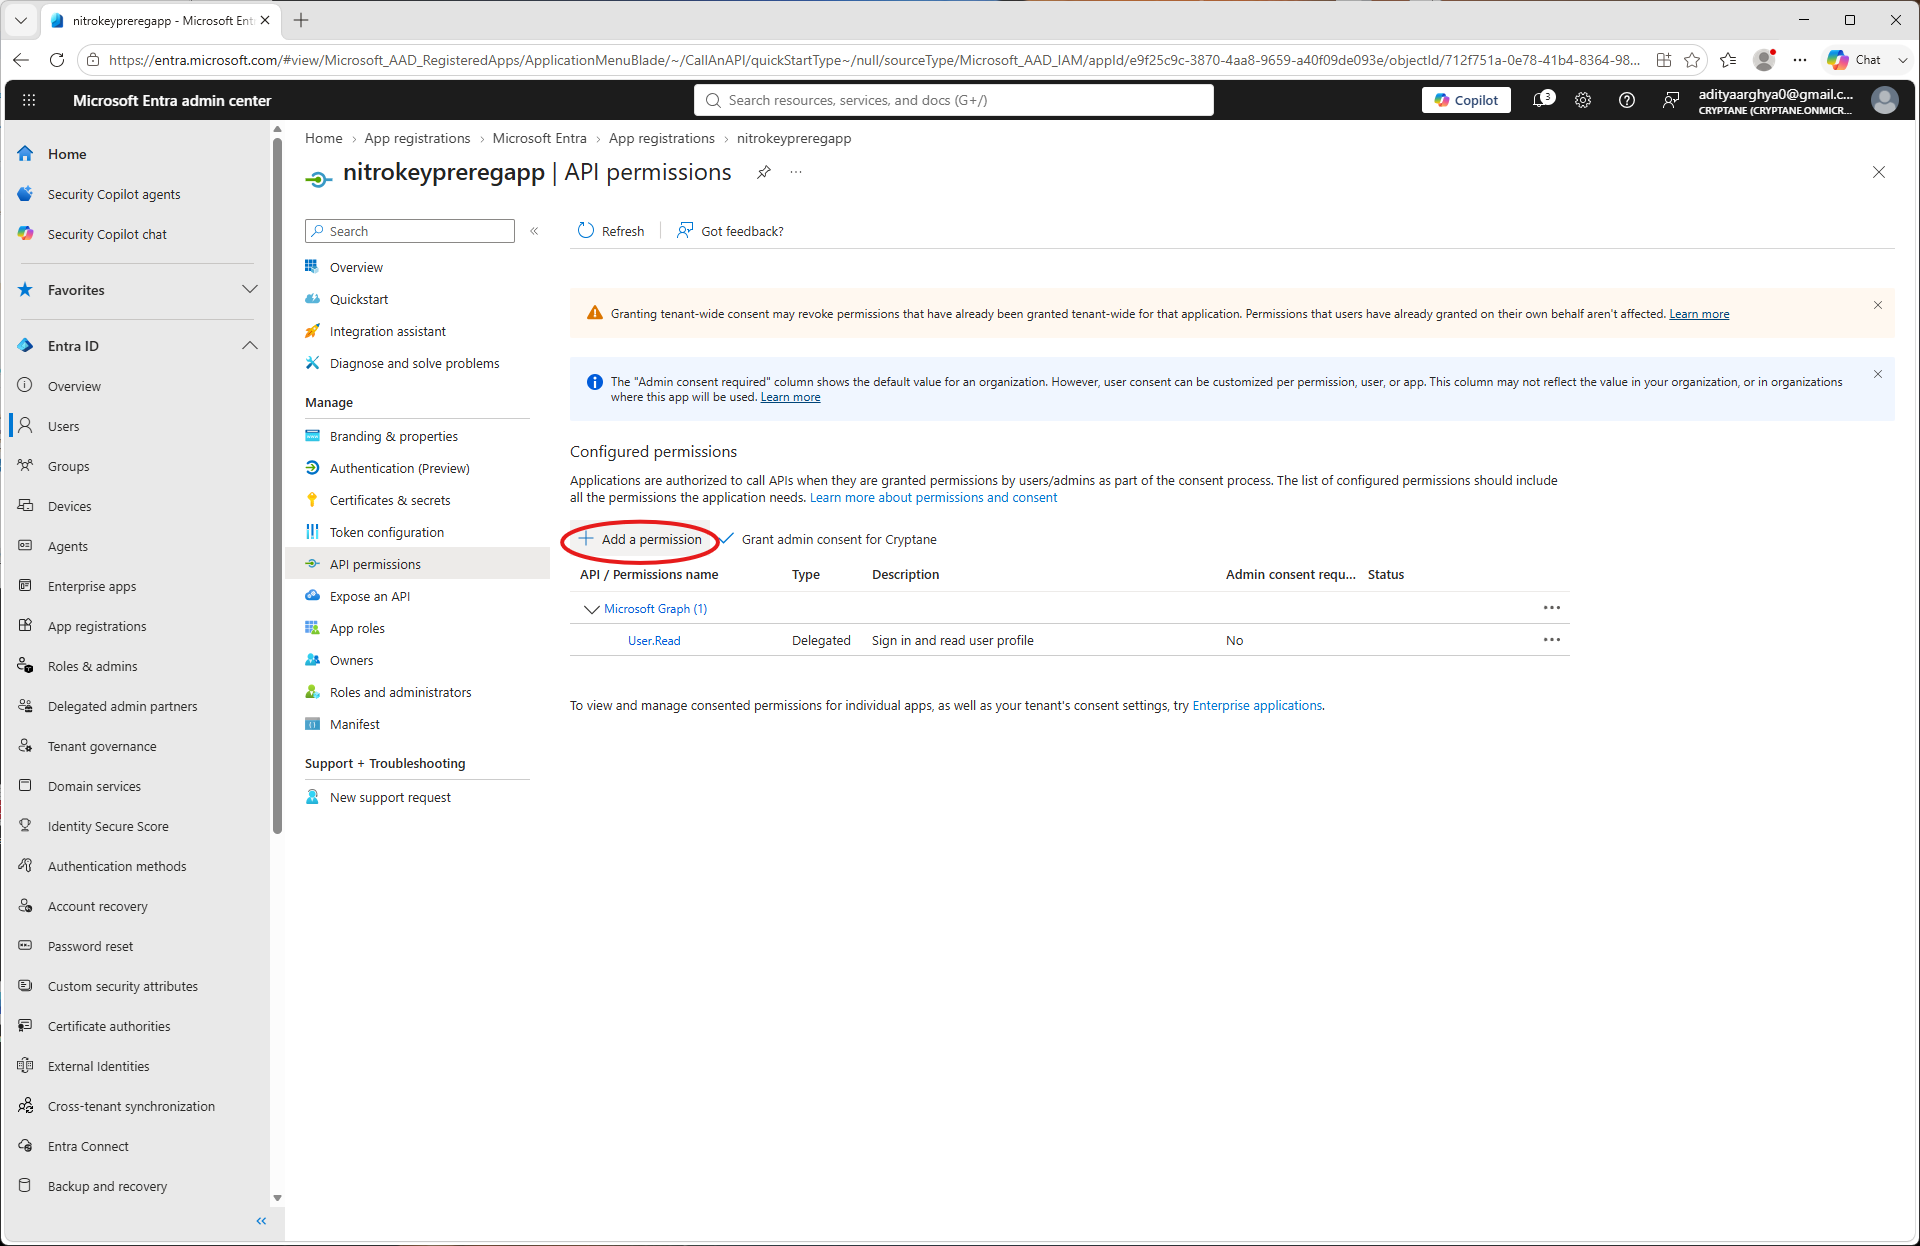
Click on Add a permission.
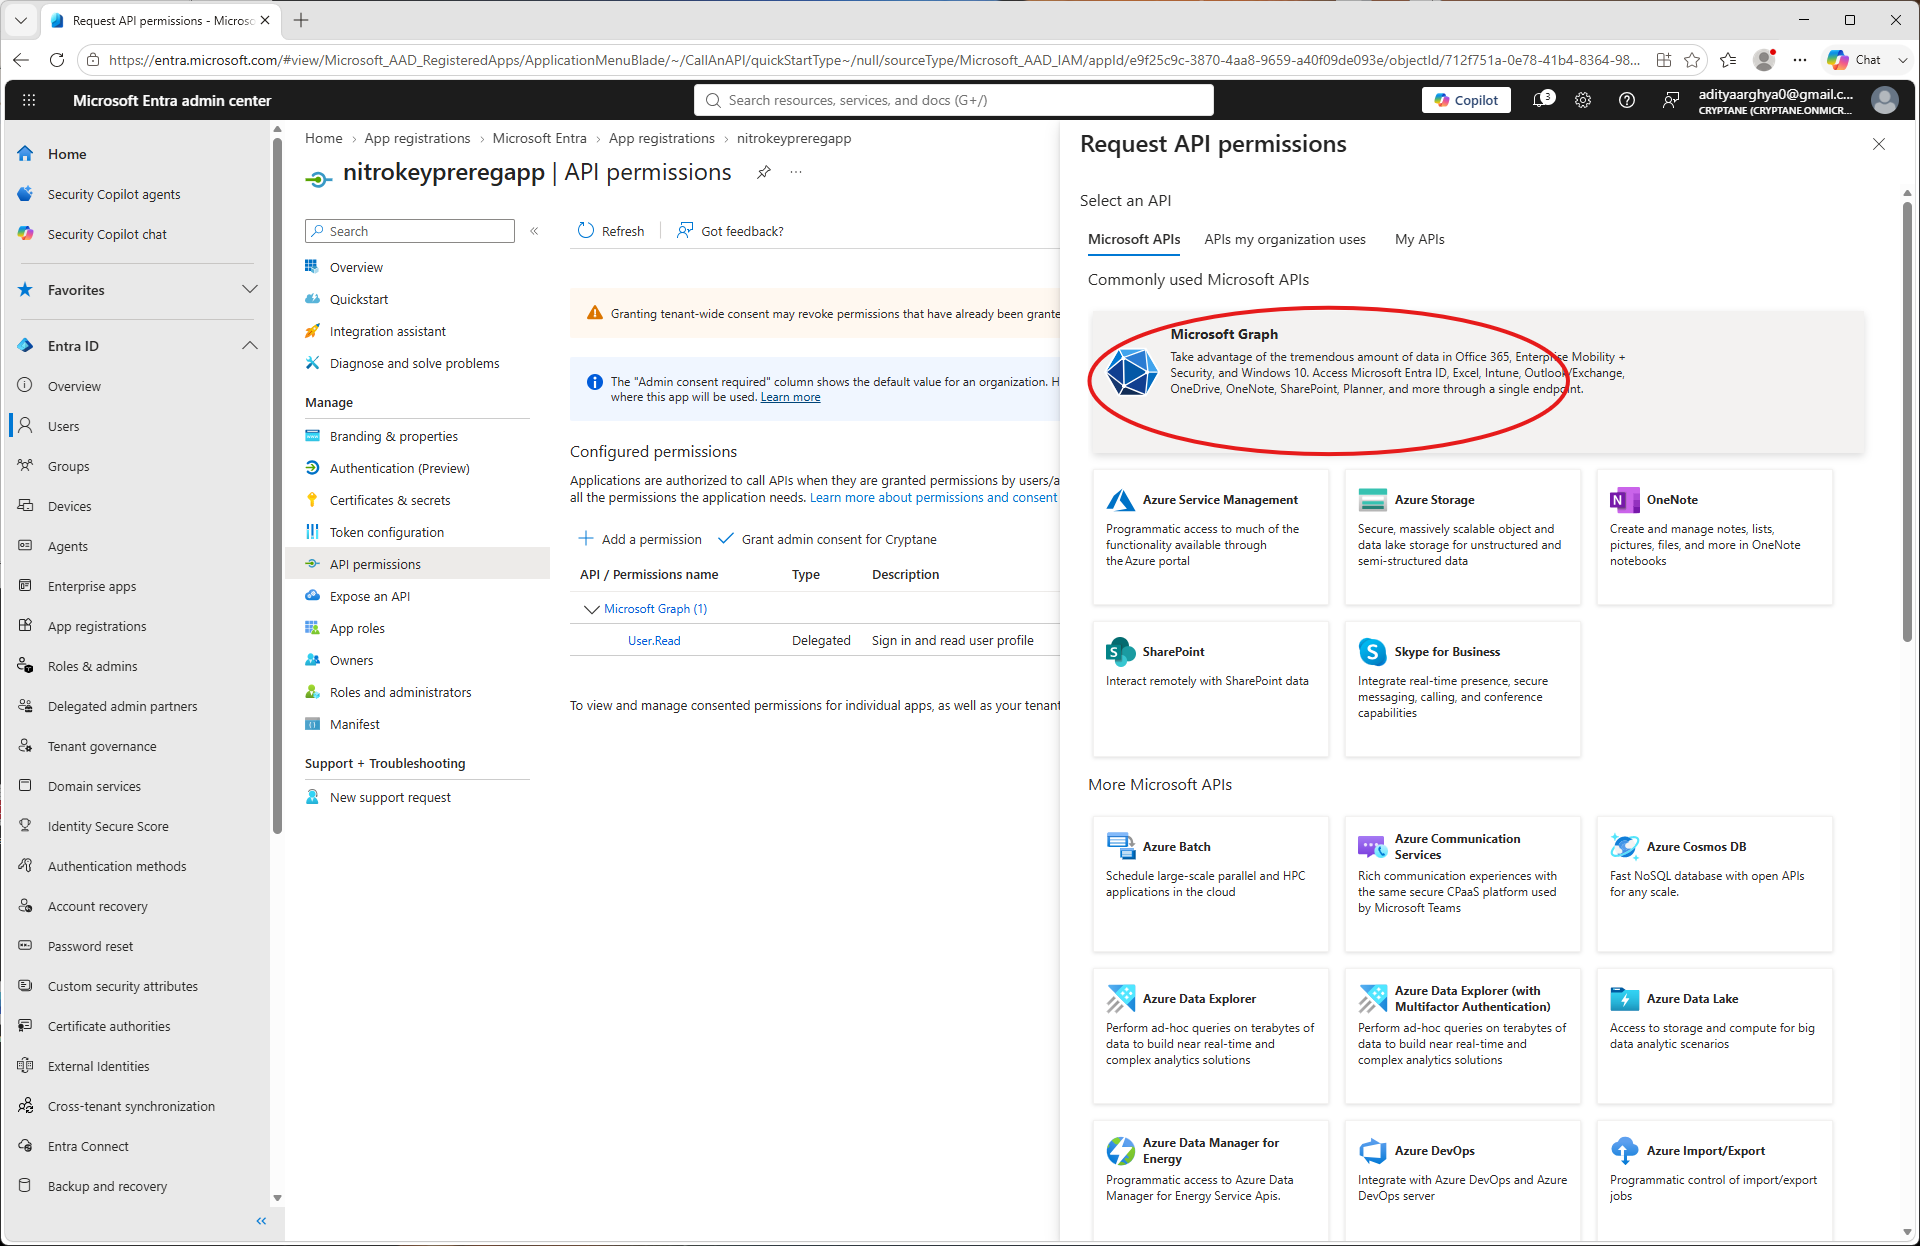
Select Microsoft Graph.
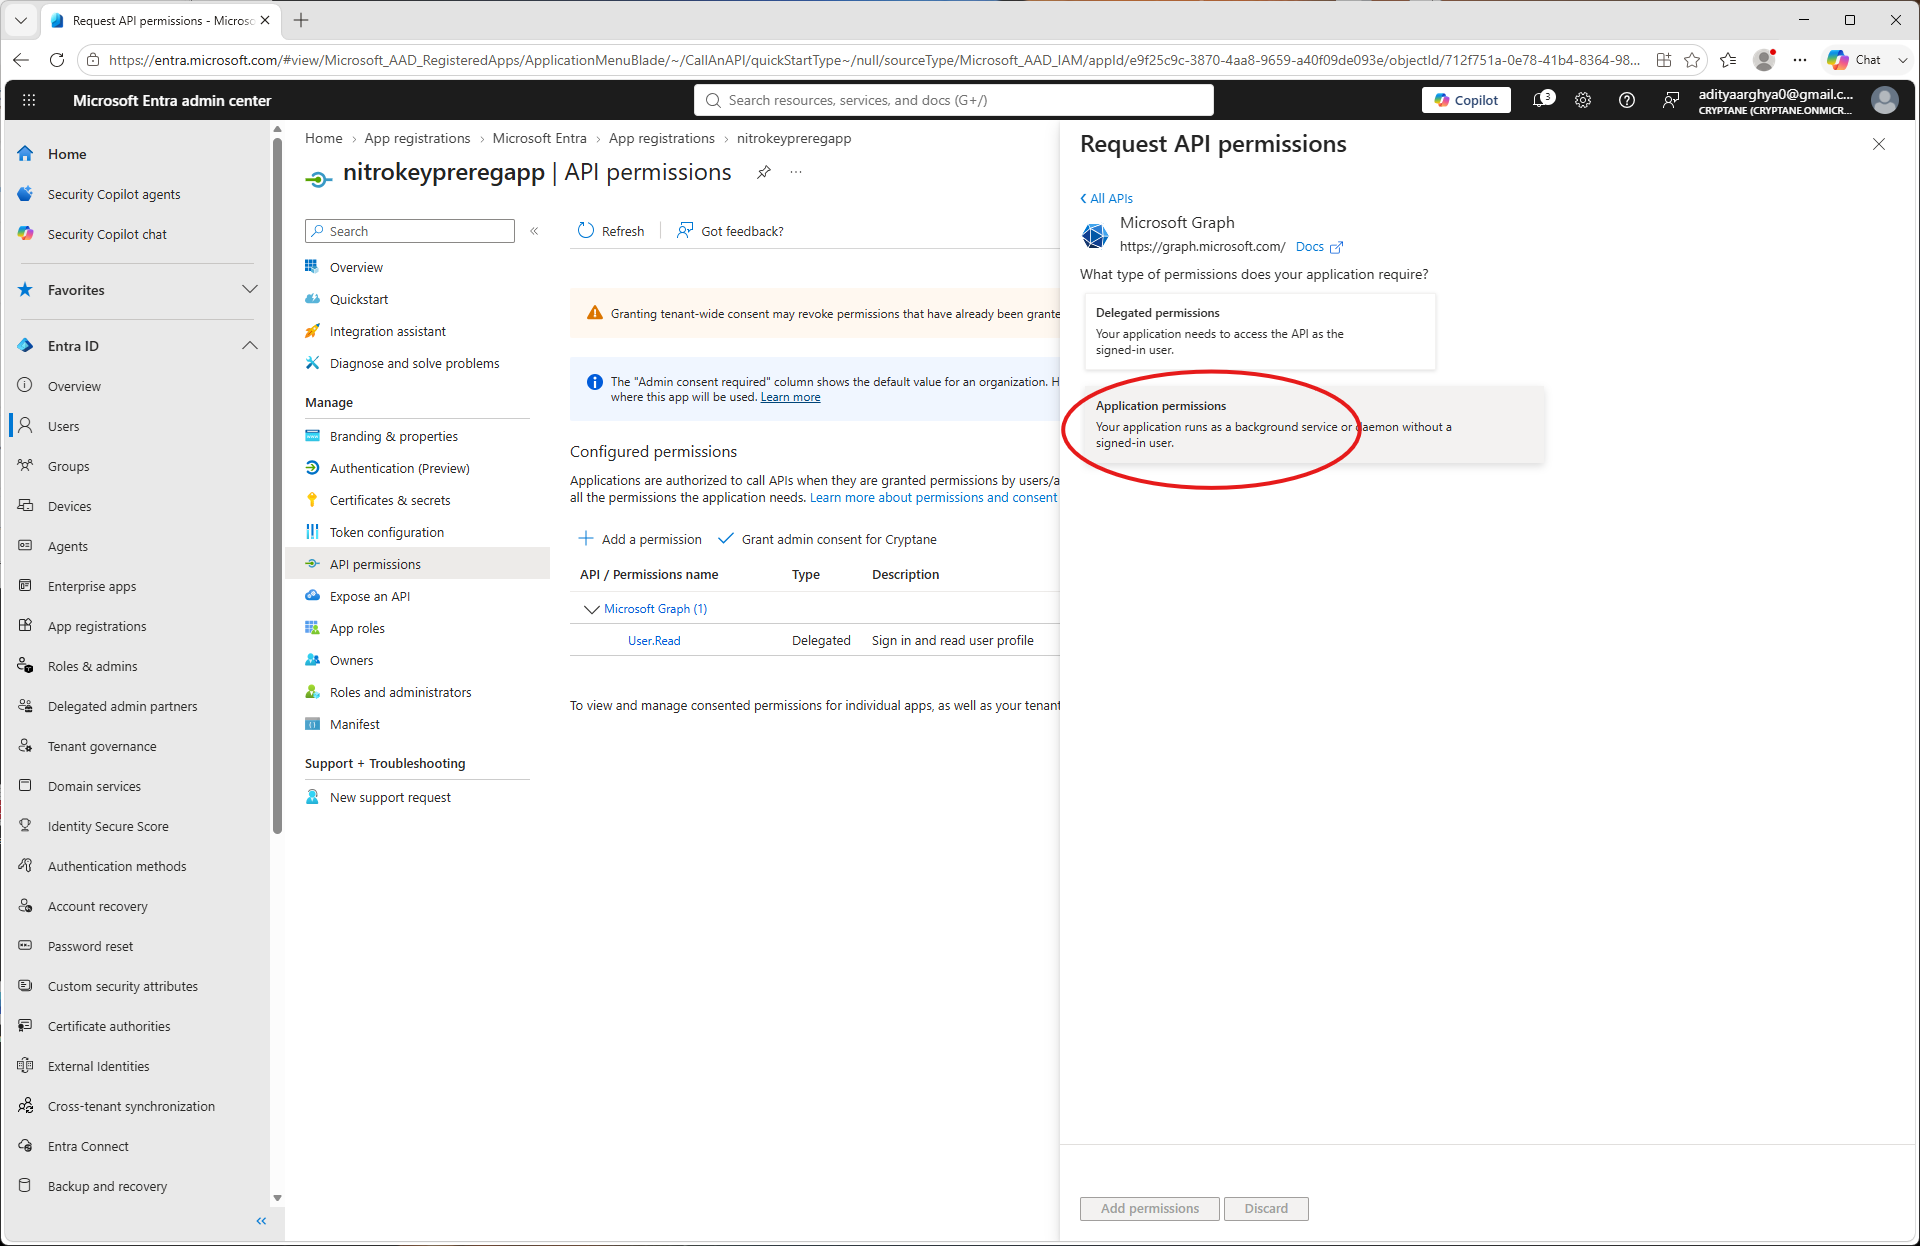
Wybierz opcję „Uprawnienia aplikacji”.
Search for
UserAuthenticationMethod.ReadWrite.Alland select it.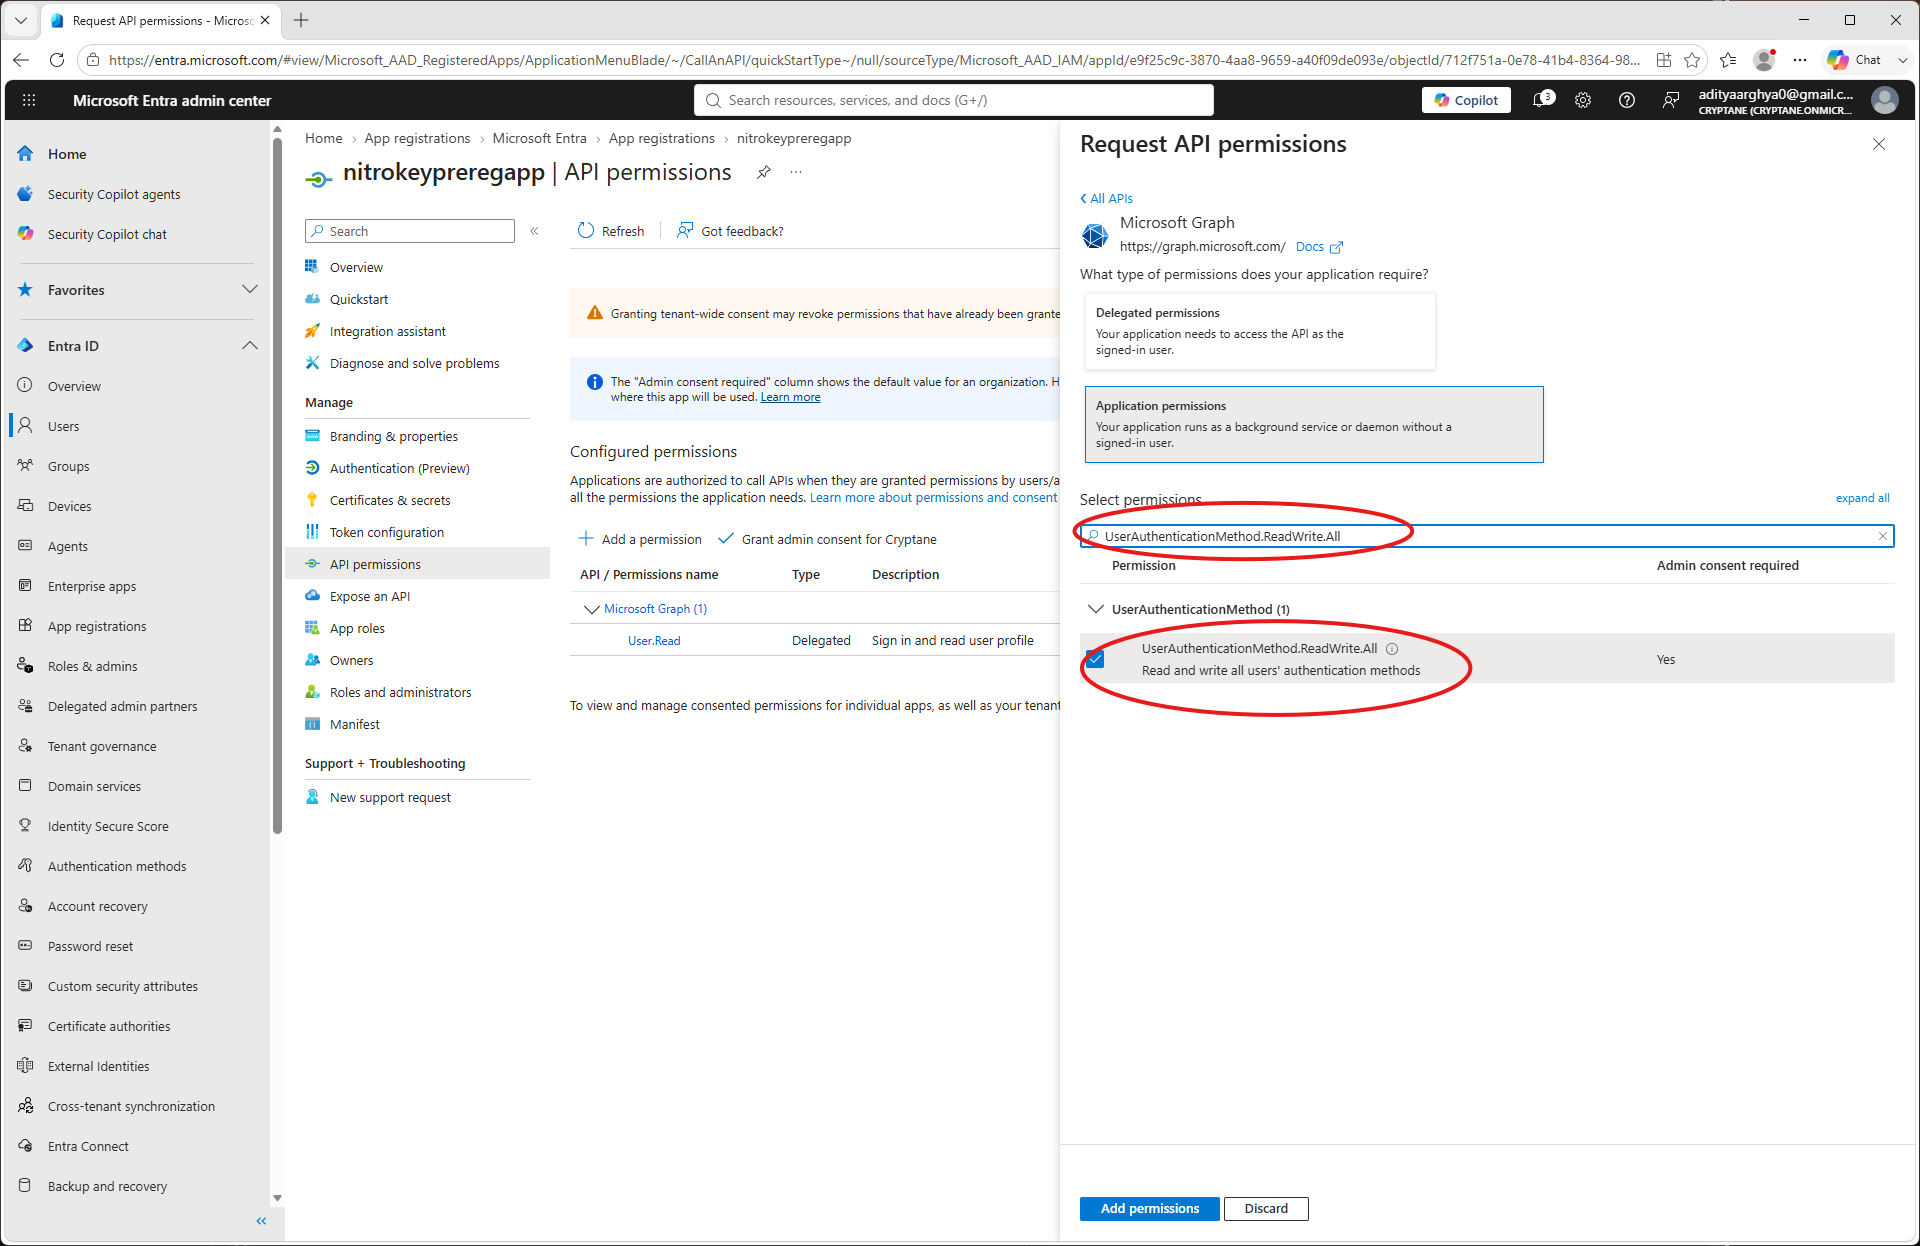
Search for
User.ReadWrite.Alland select it (Only if you want to be able to create users frompynitrokey). Click on the Add Permissions button.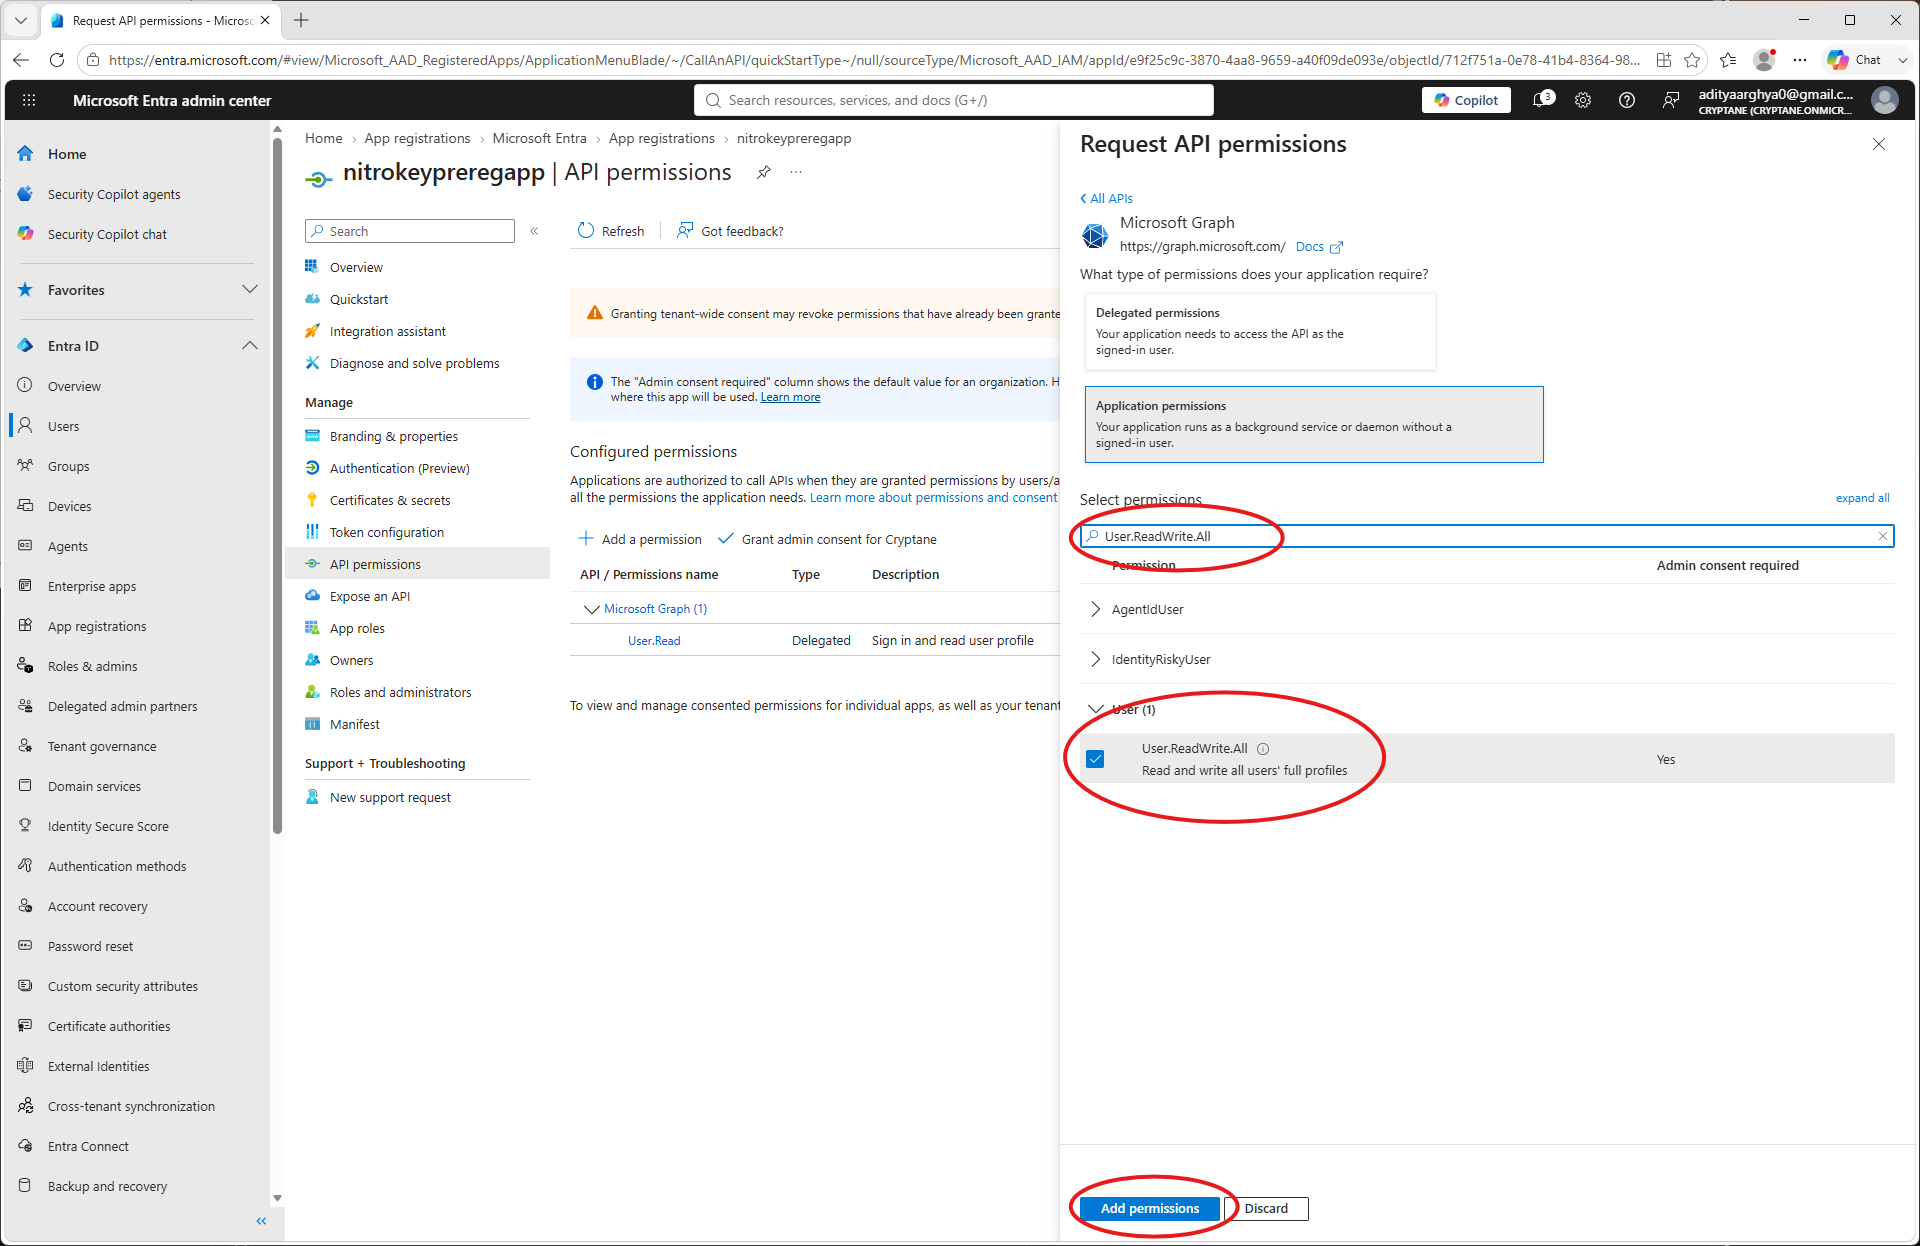
Sprawdź przyznane uprawnienia.
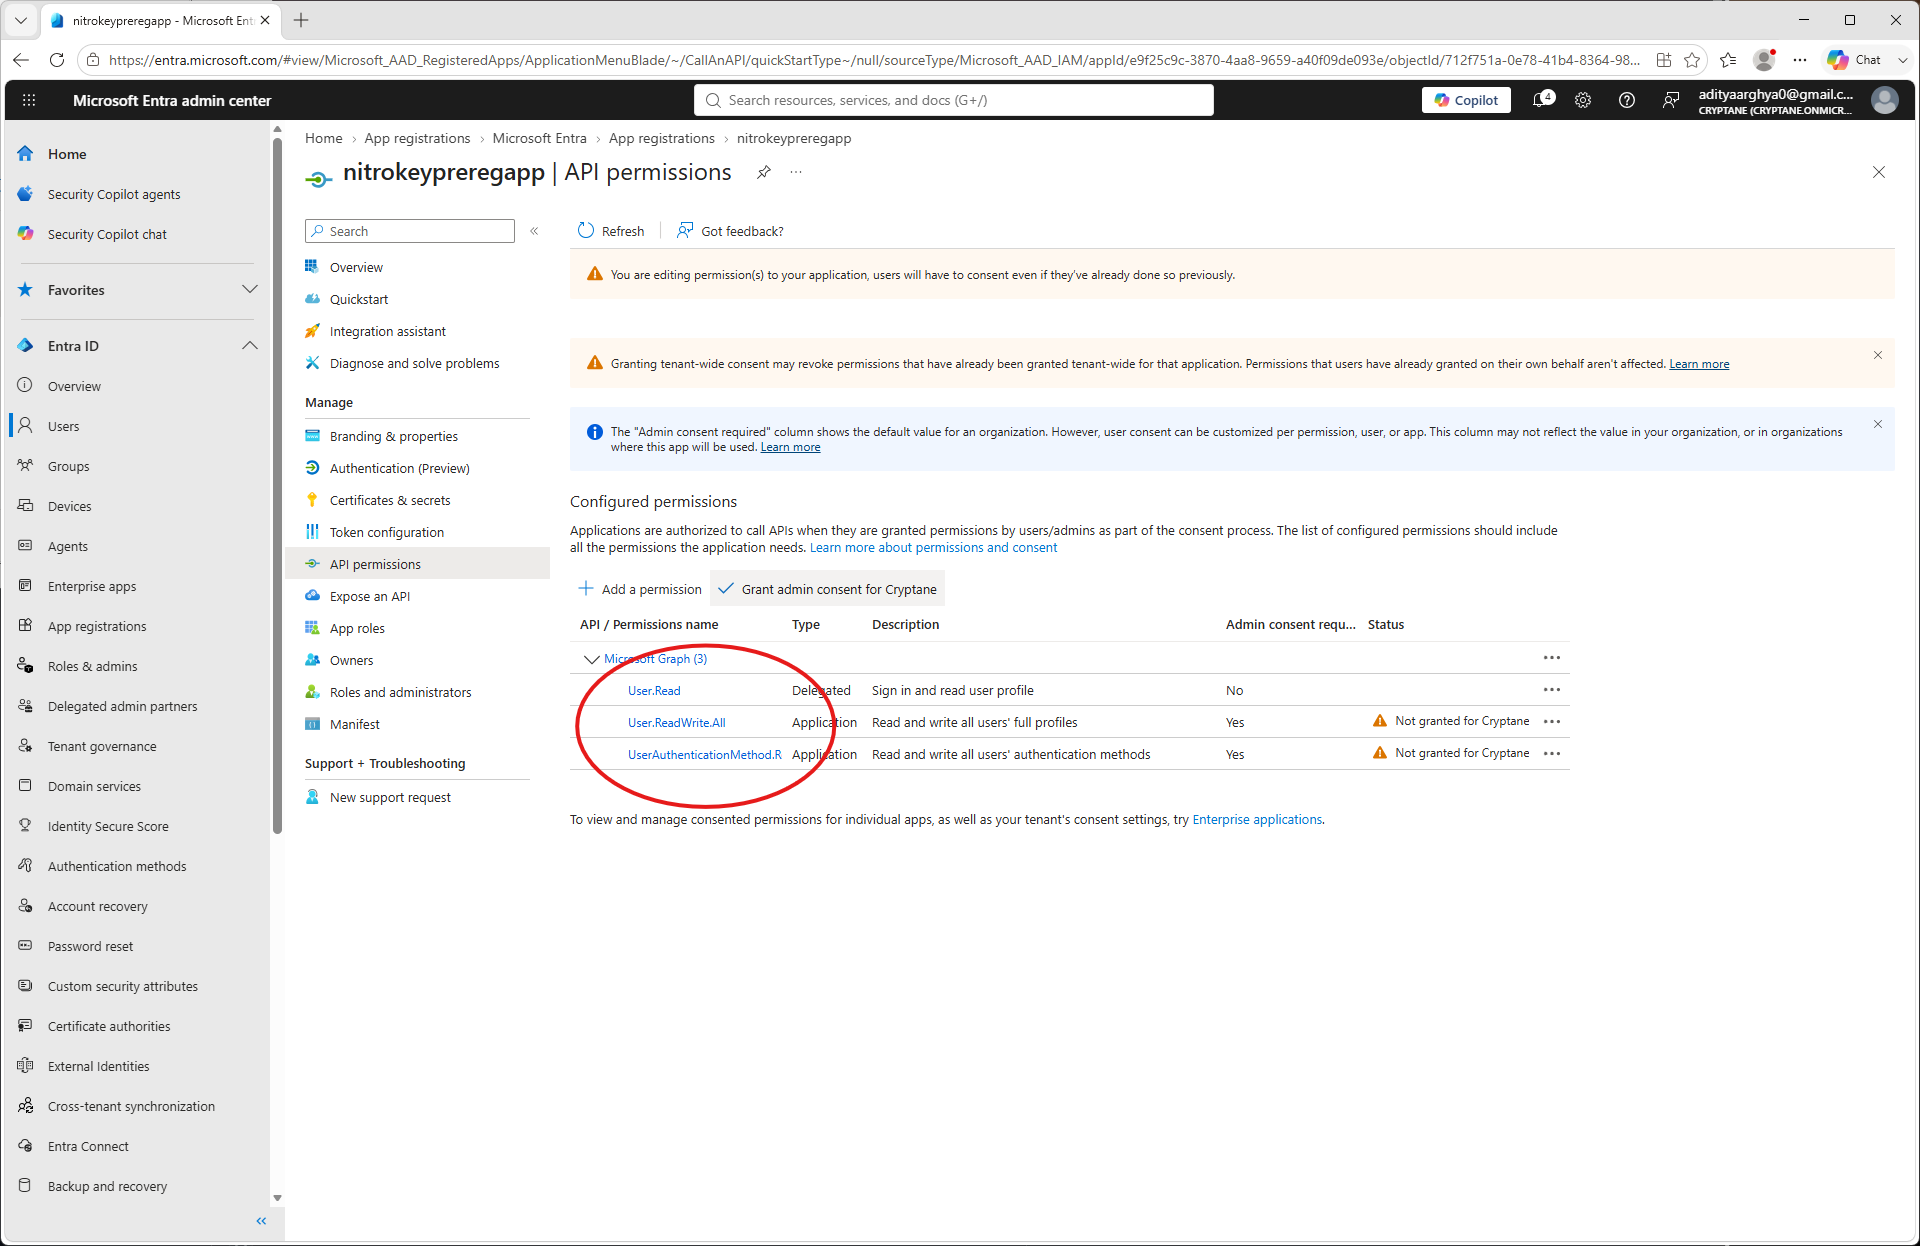
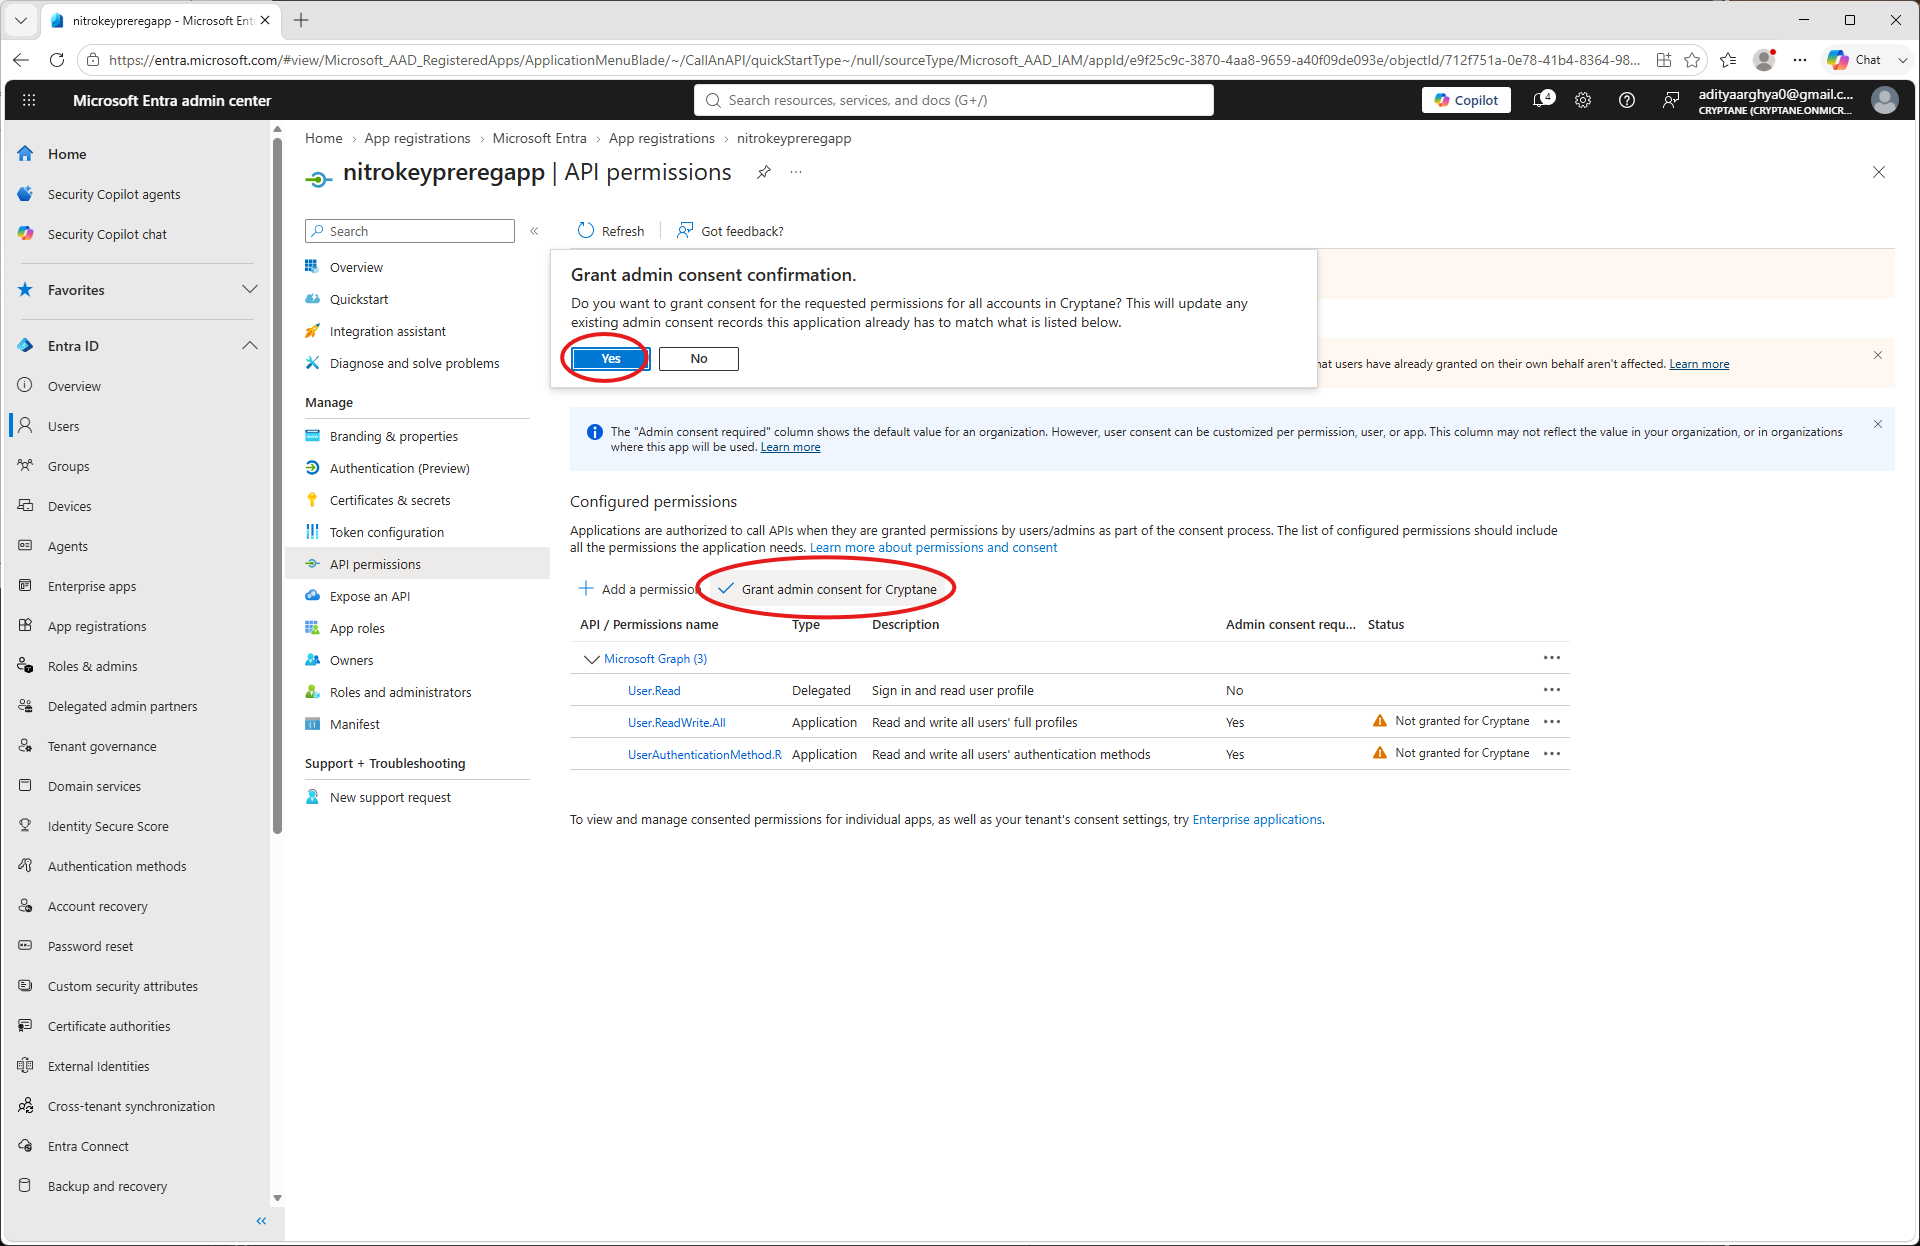
Kliknij opcję „Udziel zgody administratora” i zatwierdź ją.
Wróć do ekranu głównego aplikacji i wybierz opcję „Certyfikaty i klucze” w panelu po lewej stronie
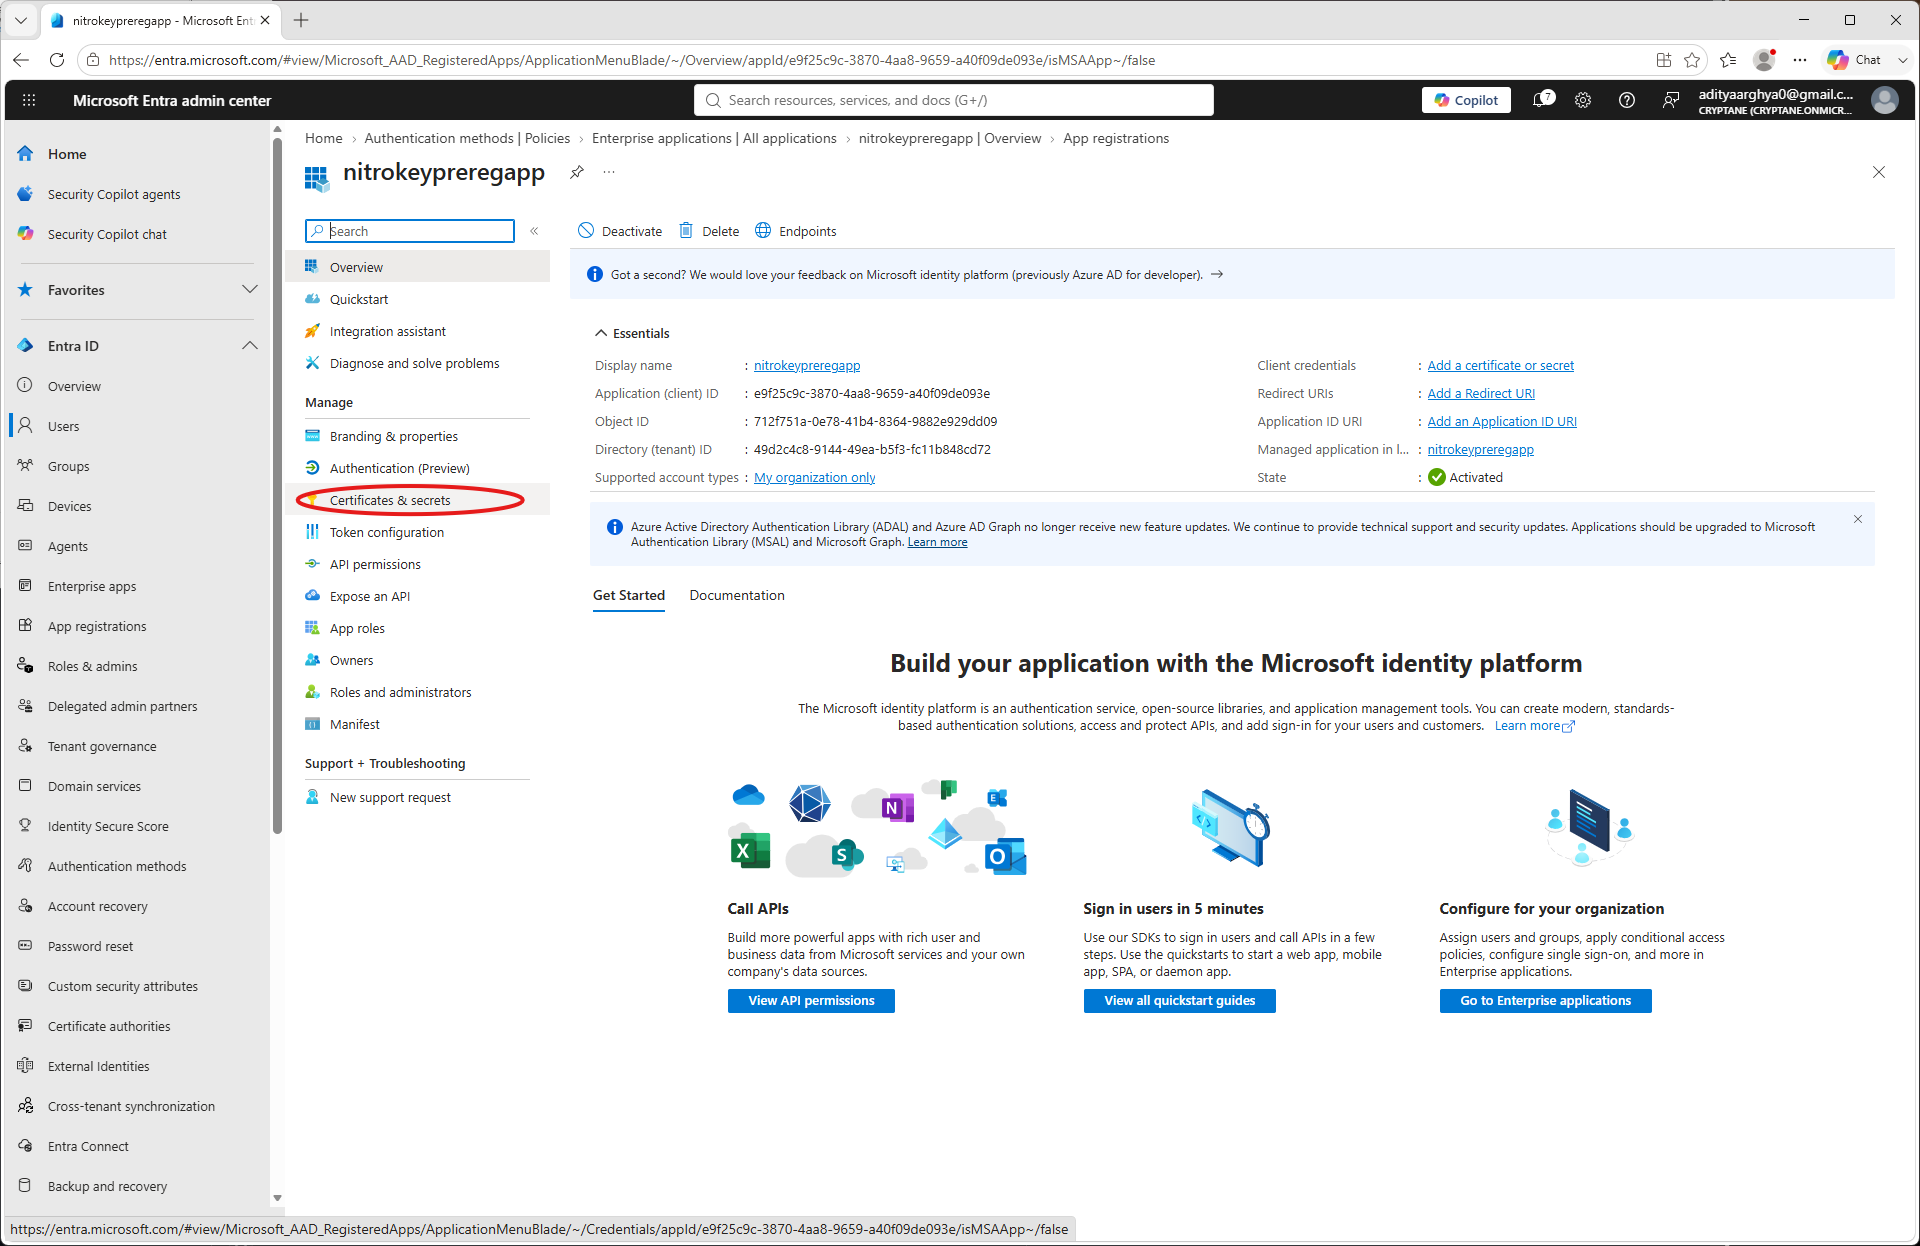
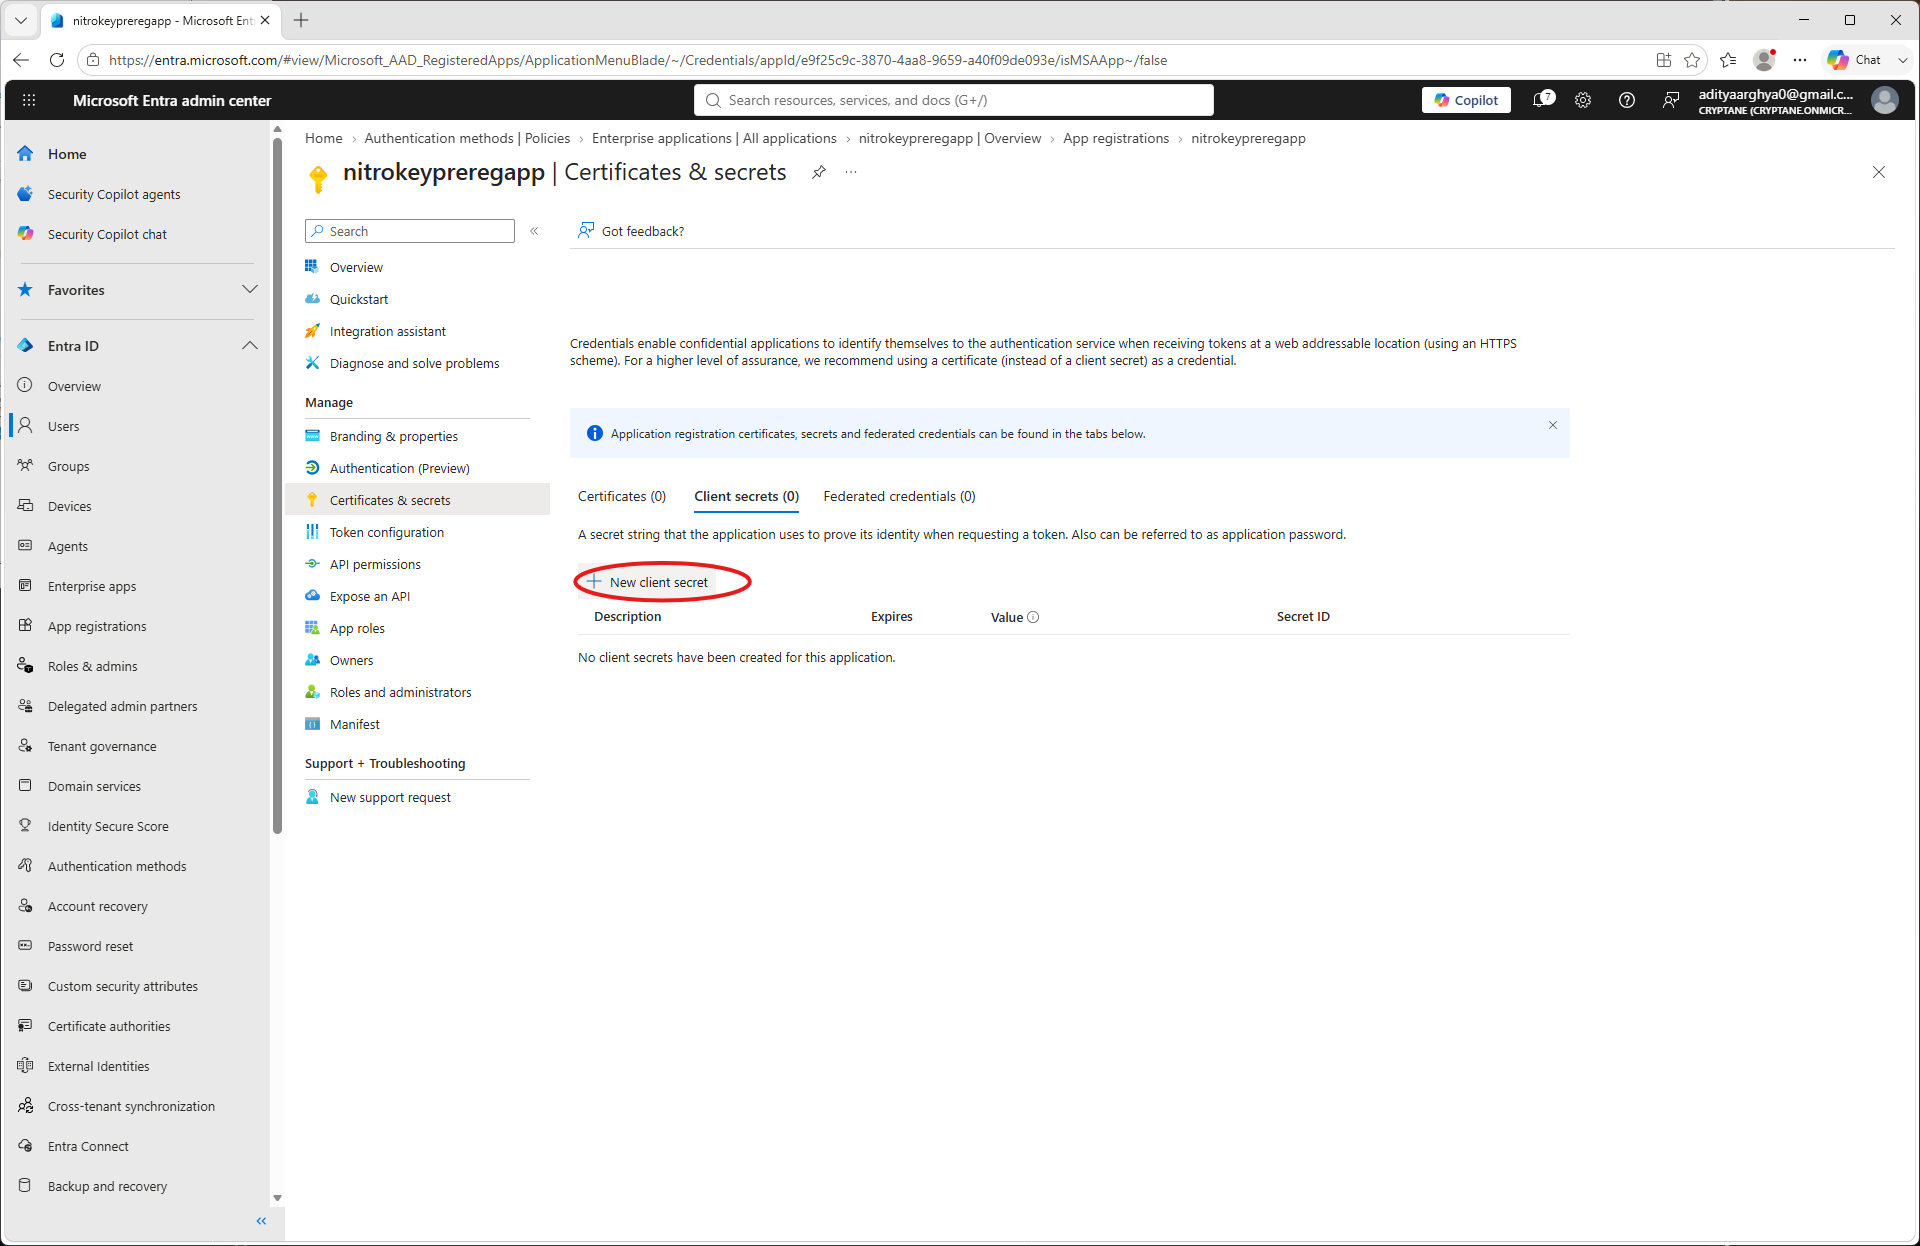
Kliknij „Nowy klucz tajny klienta”
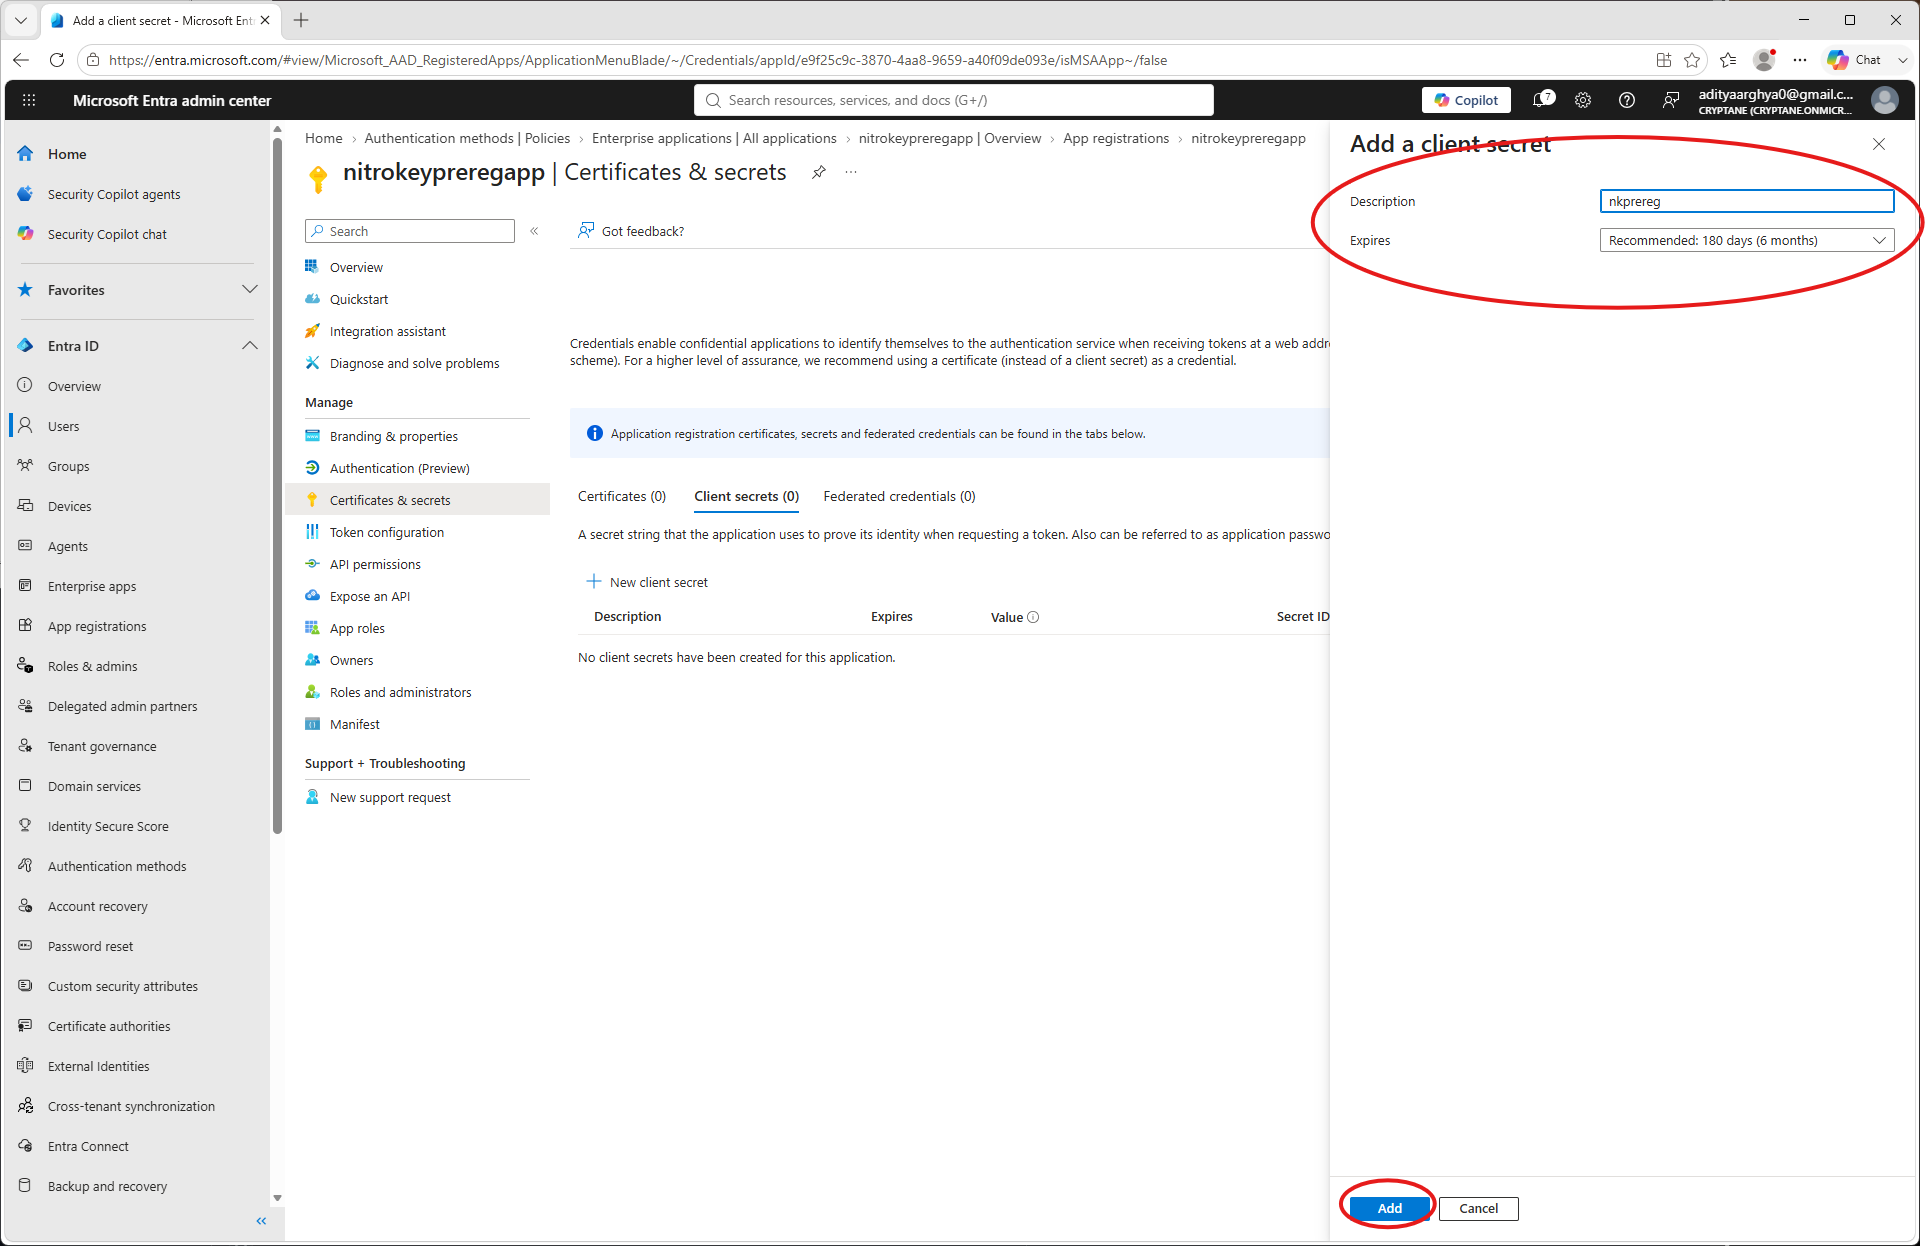
Wprowadź nazwę i datę wygaśnięcia, a następnie kliknij „Dodaj”
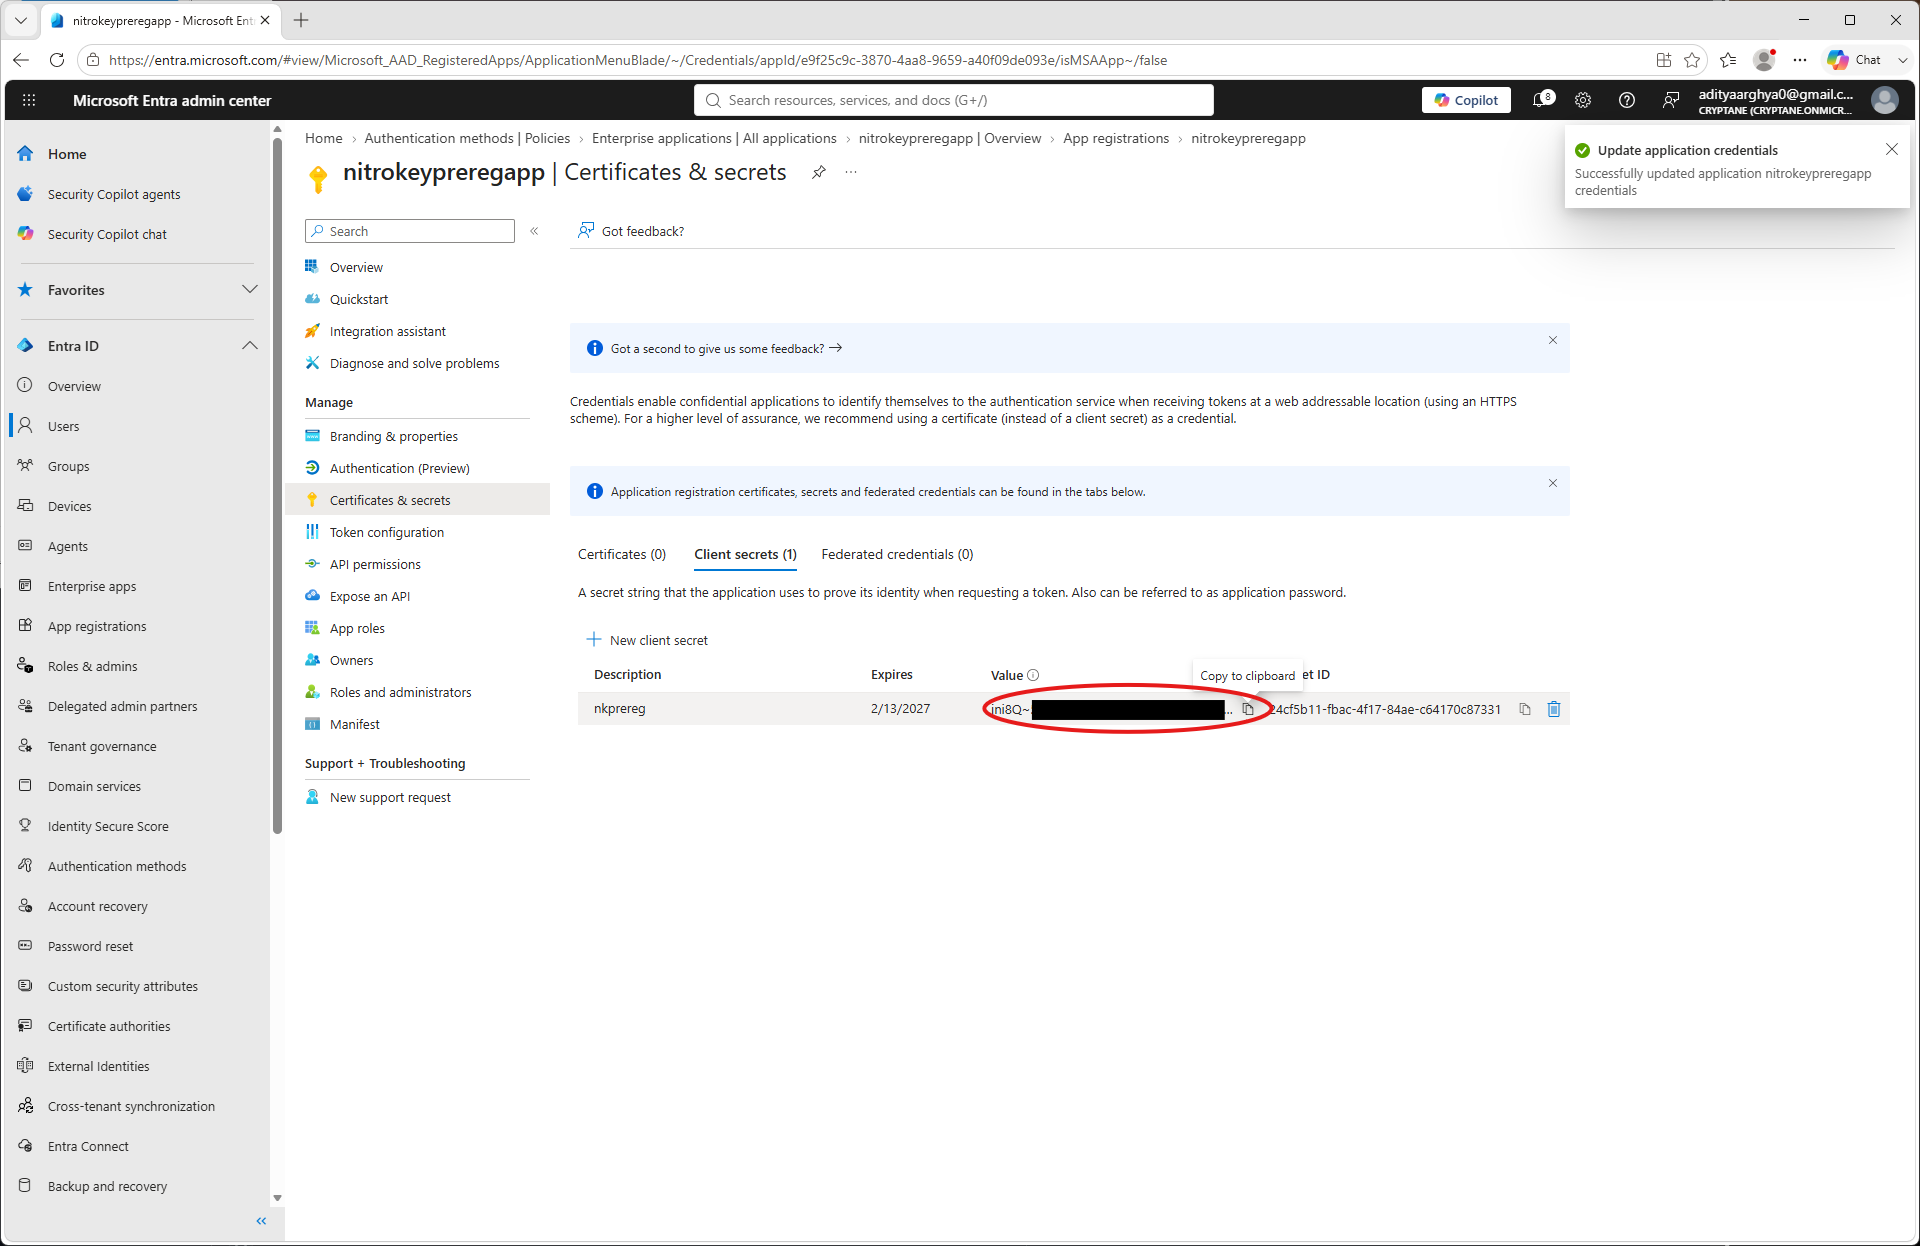
Zapisz sekret klienta (nie będzie można go później wyświetlić).
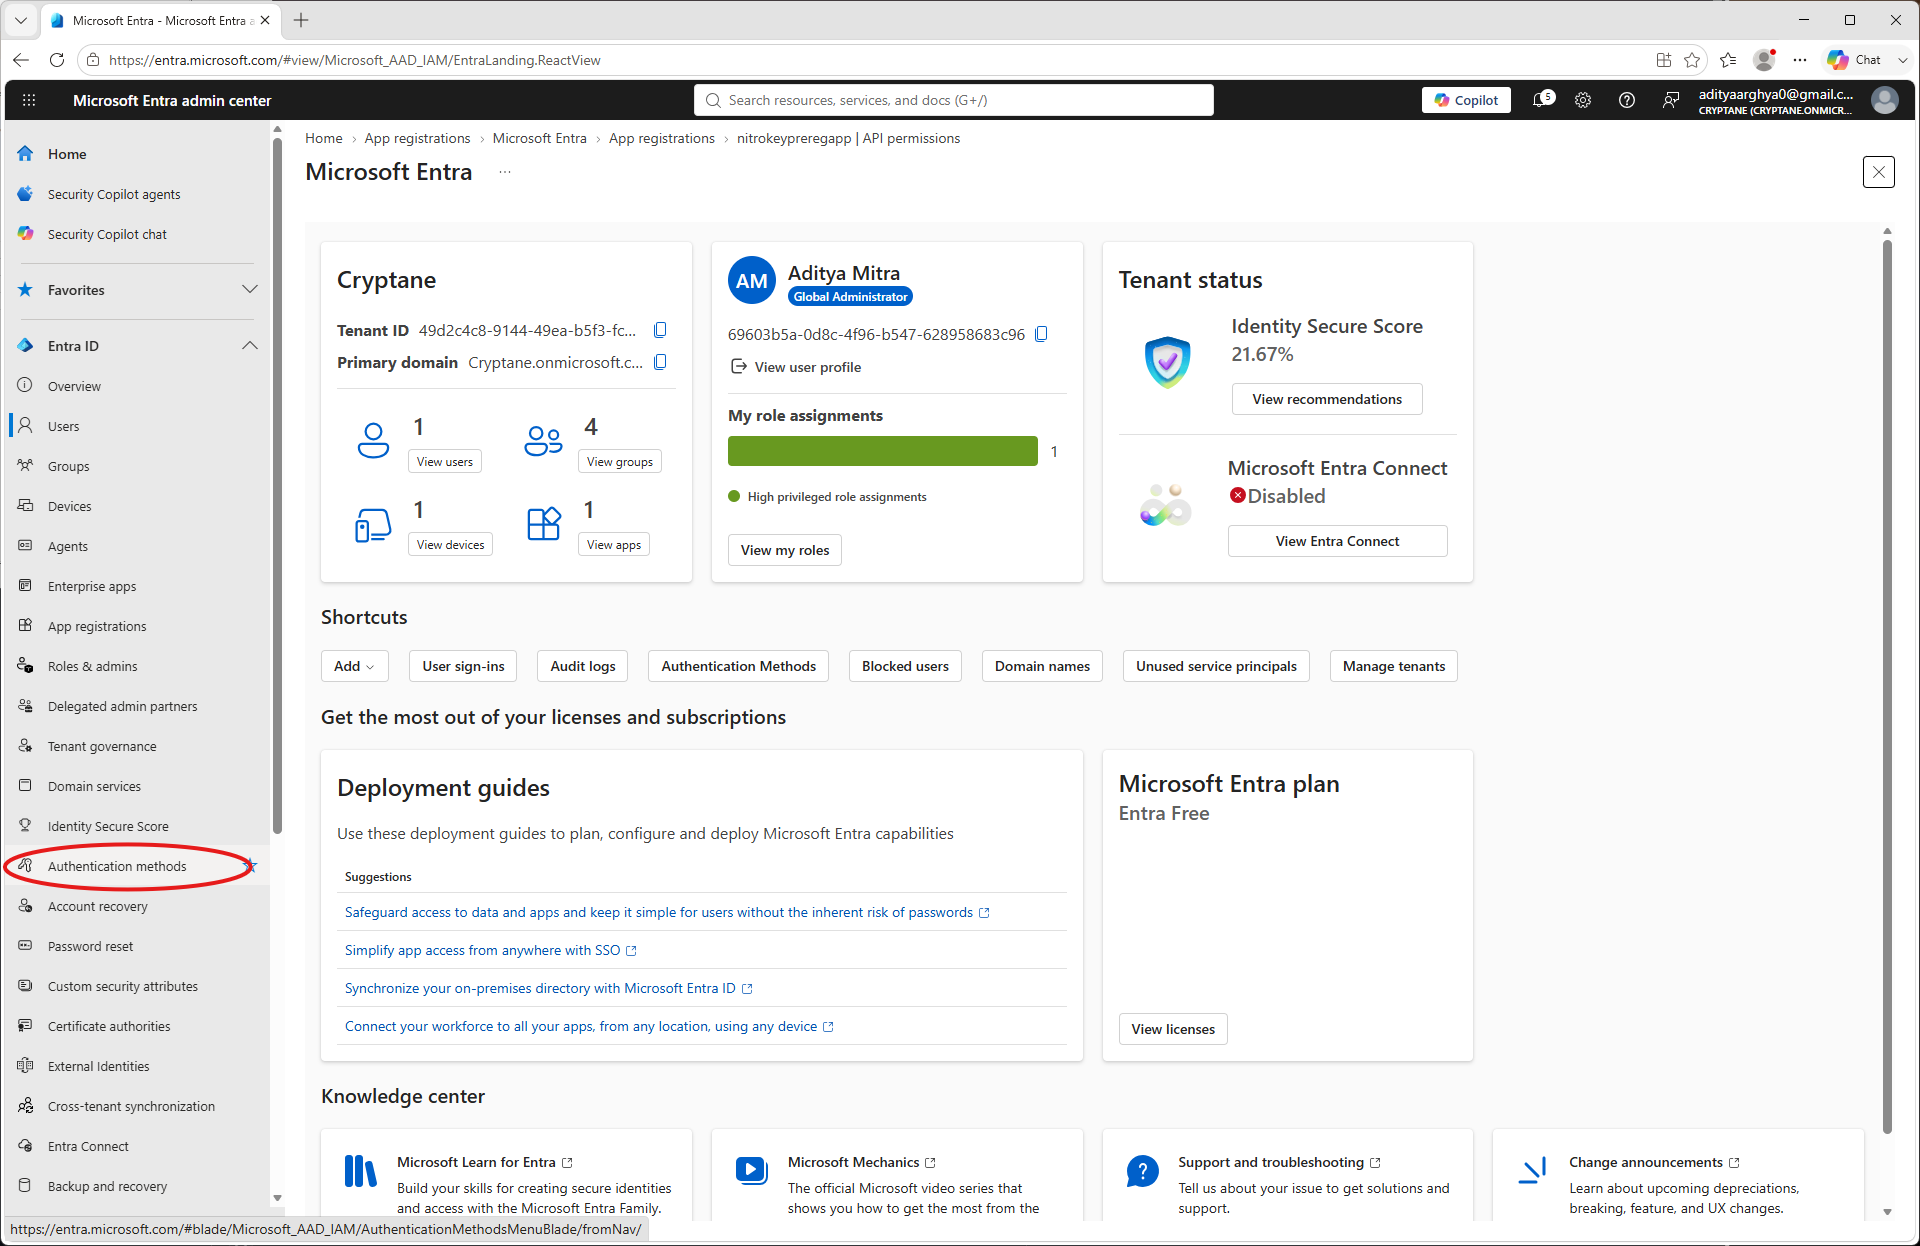
Kliknij opcję „Metody uwierzytelniania” w panelu po lewej stronie.
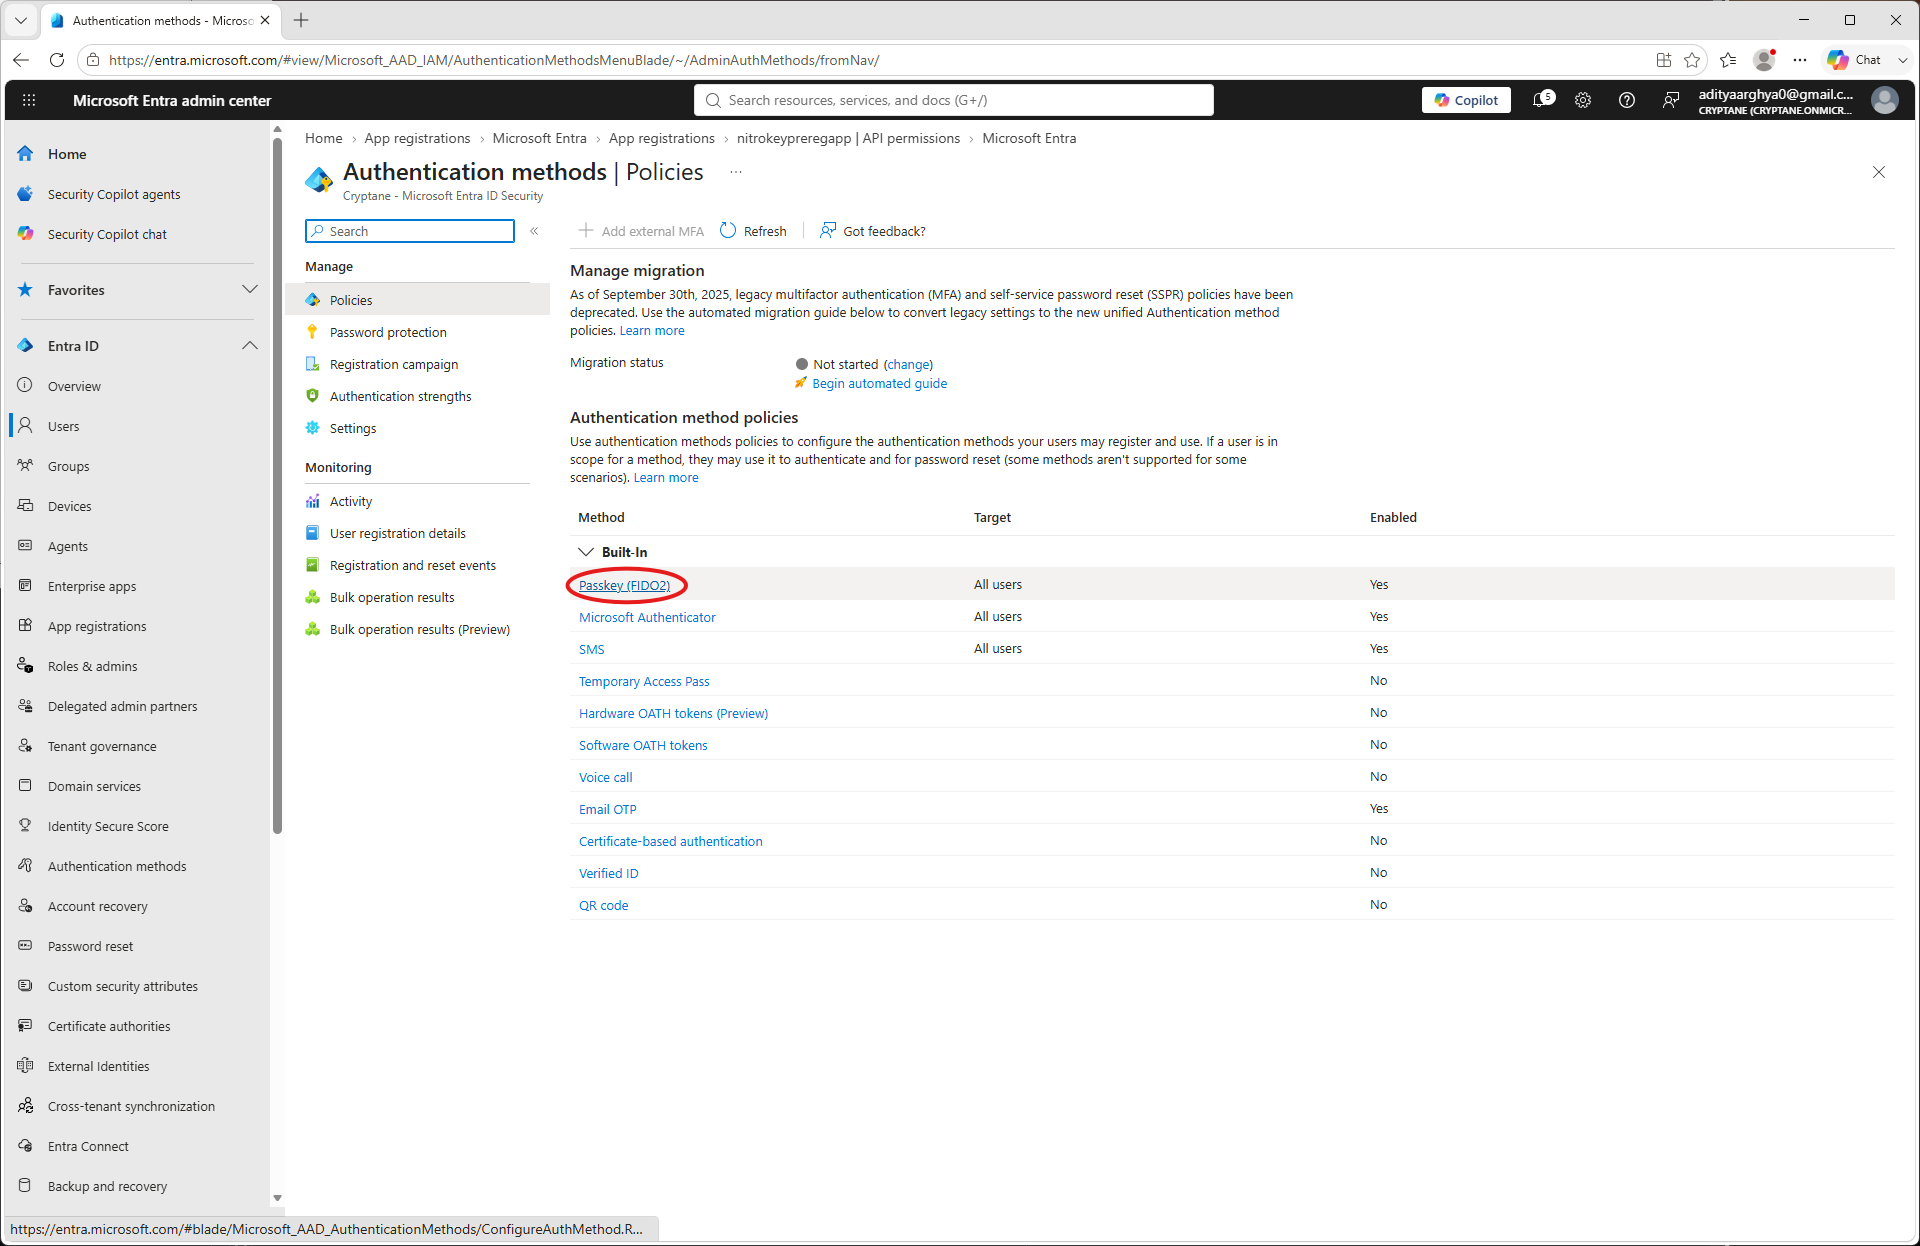
Select Passkey (FIDO2).
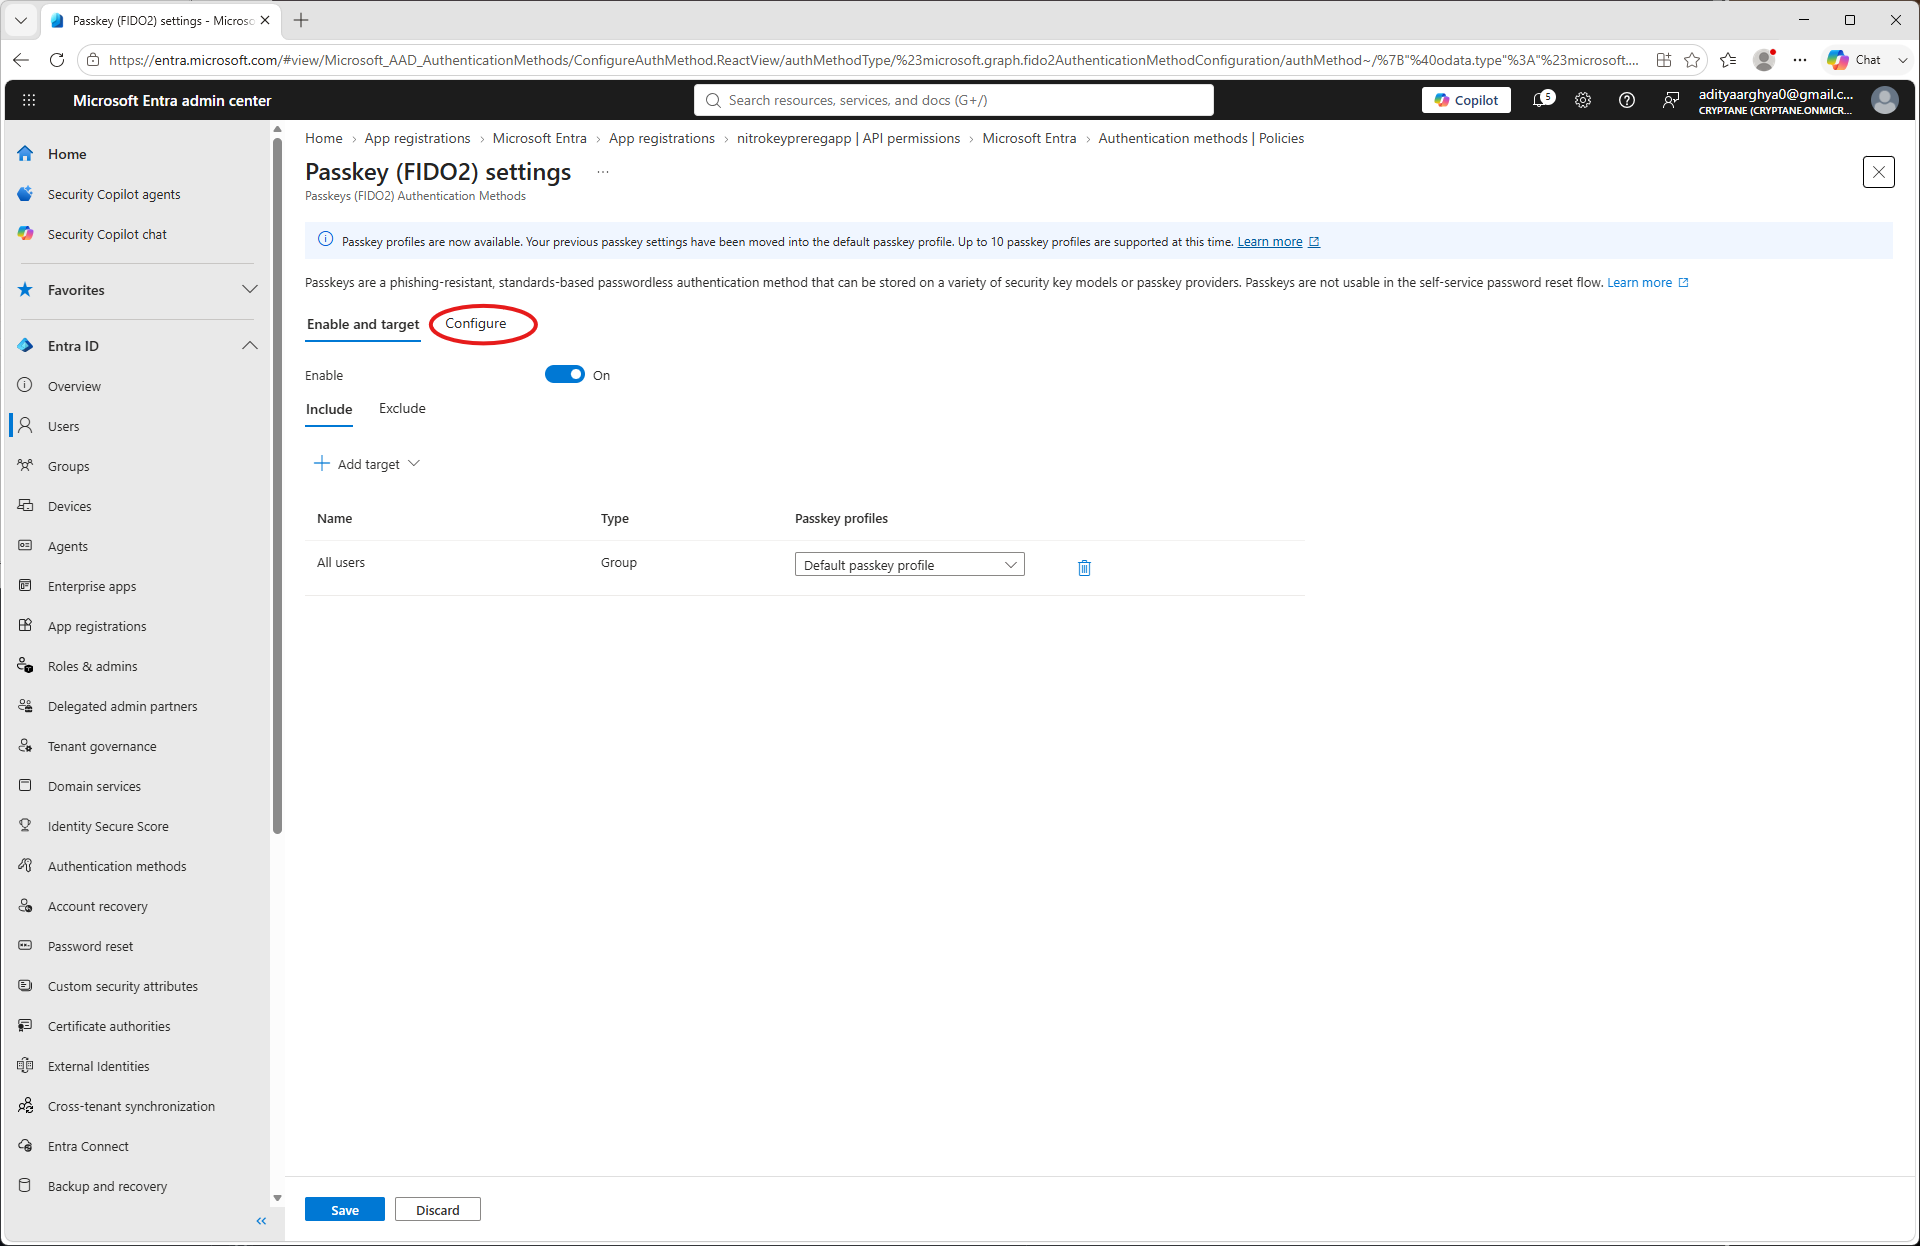
Click on the Configure tab.
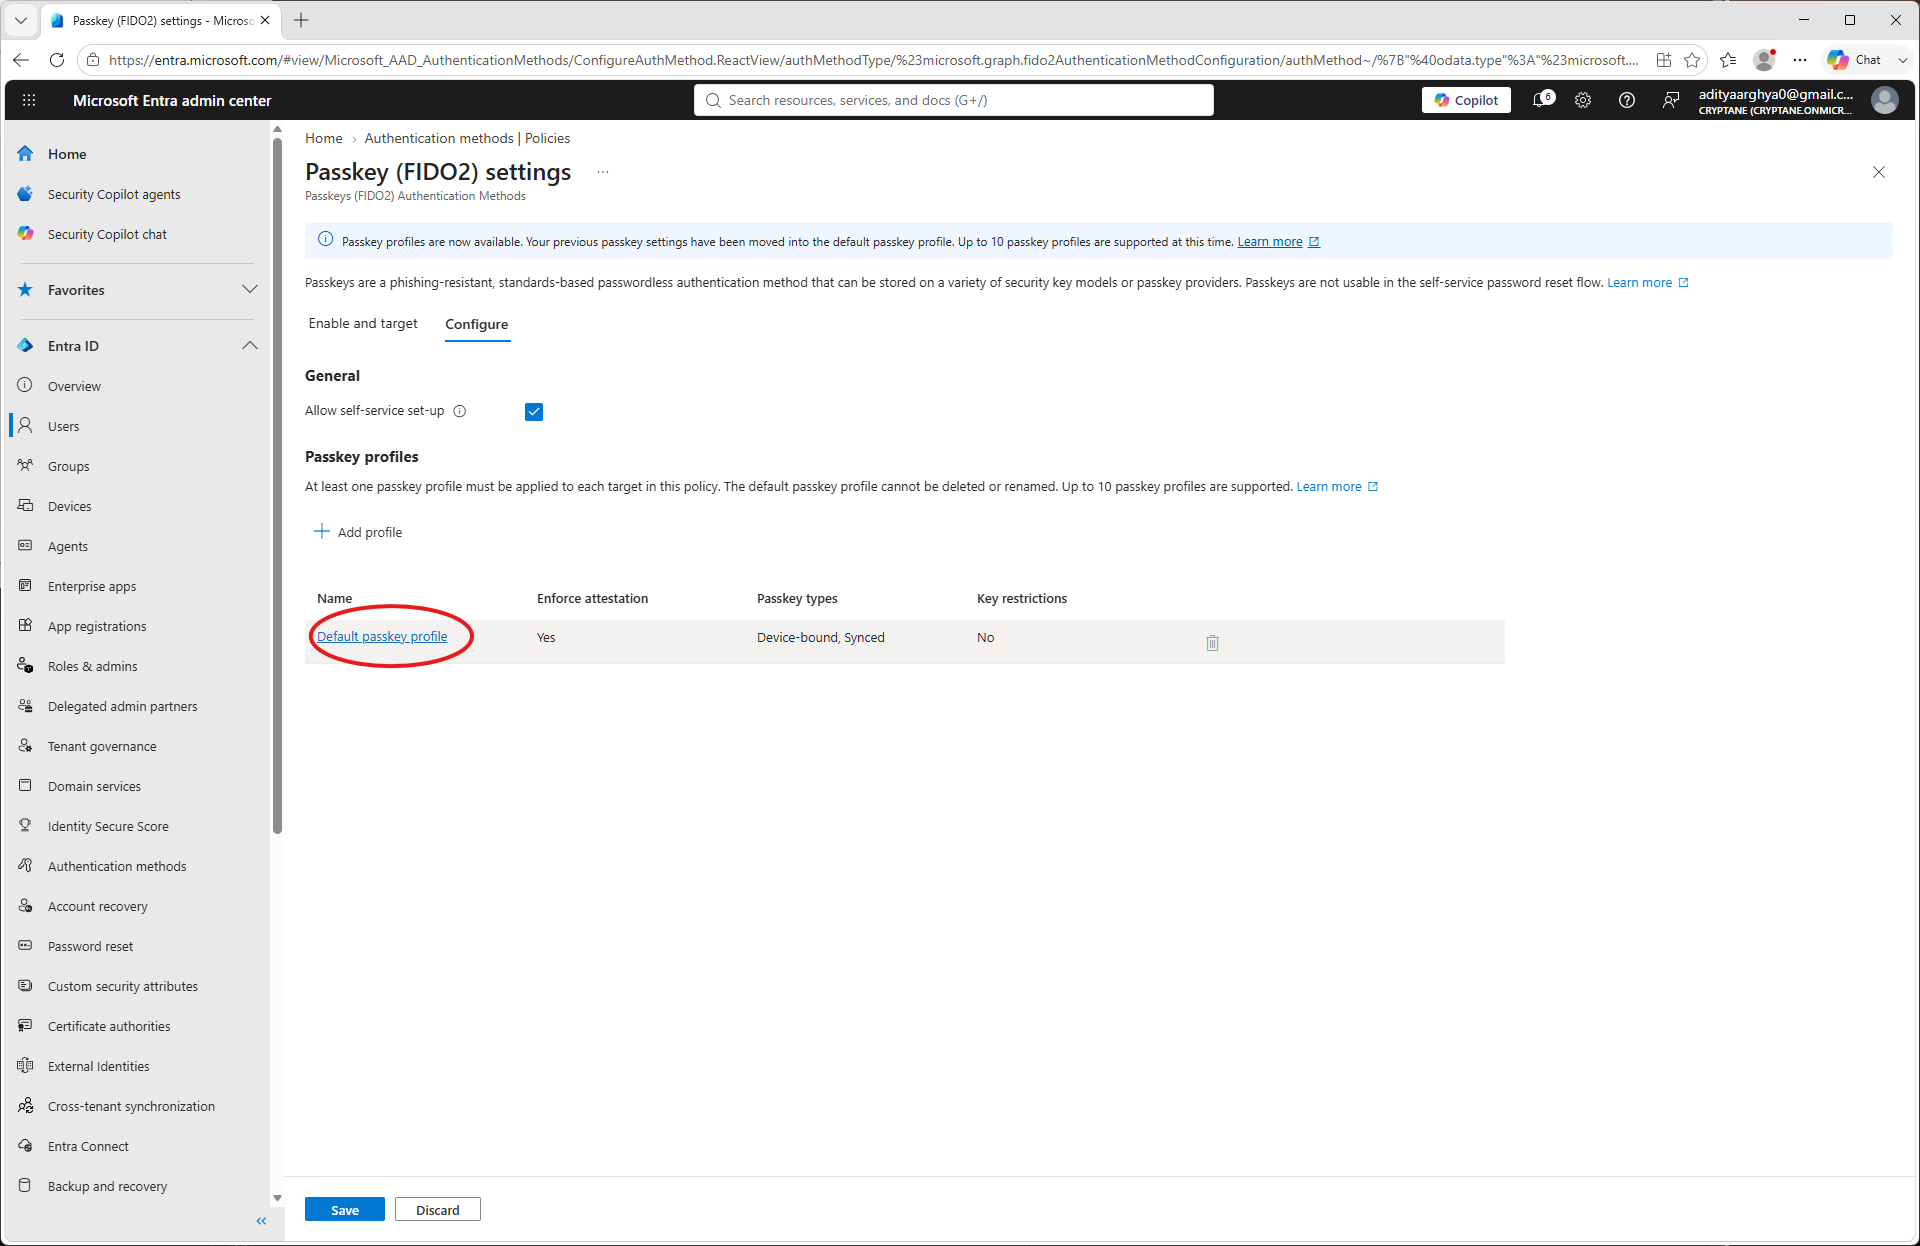
Click on Default Passkey profile
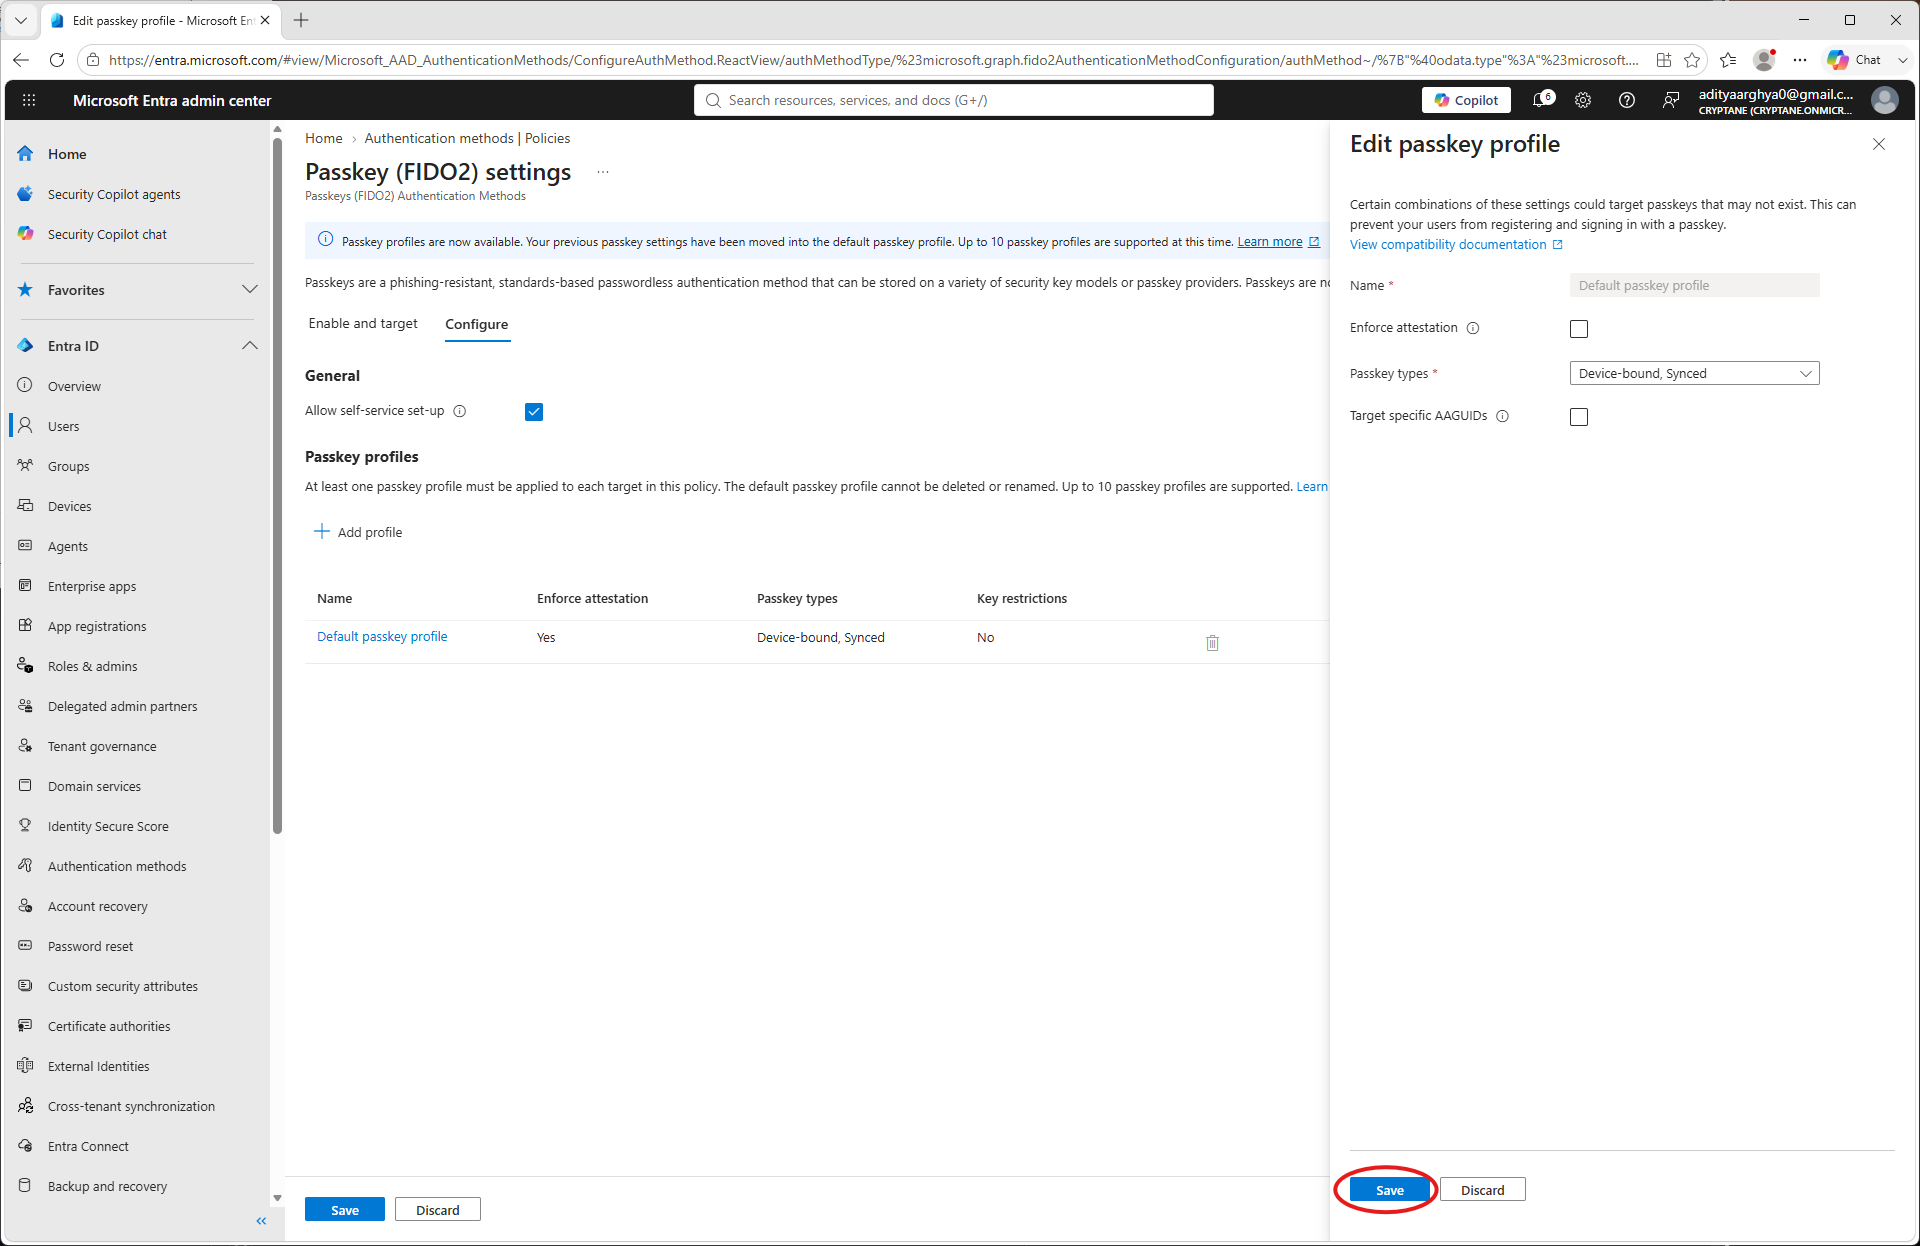
Odznacz opcję „Wymagaj poświadczenia” (tylko jeśli korzystasz z klucza Nitrokey, który nie posiada certyfikatu FIDO Alliance. W momencie tworzenia niniejszego dokumentu certyfikat ten posiada wyłącznie model Nitrokey 3A Mini).
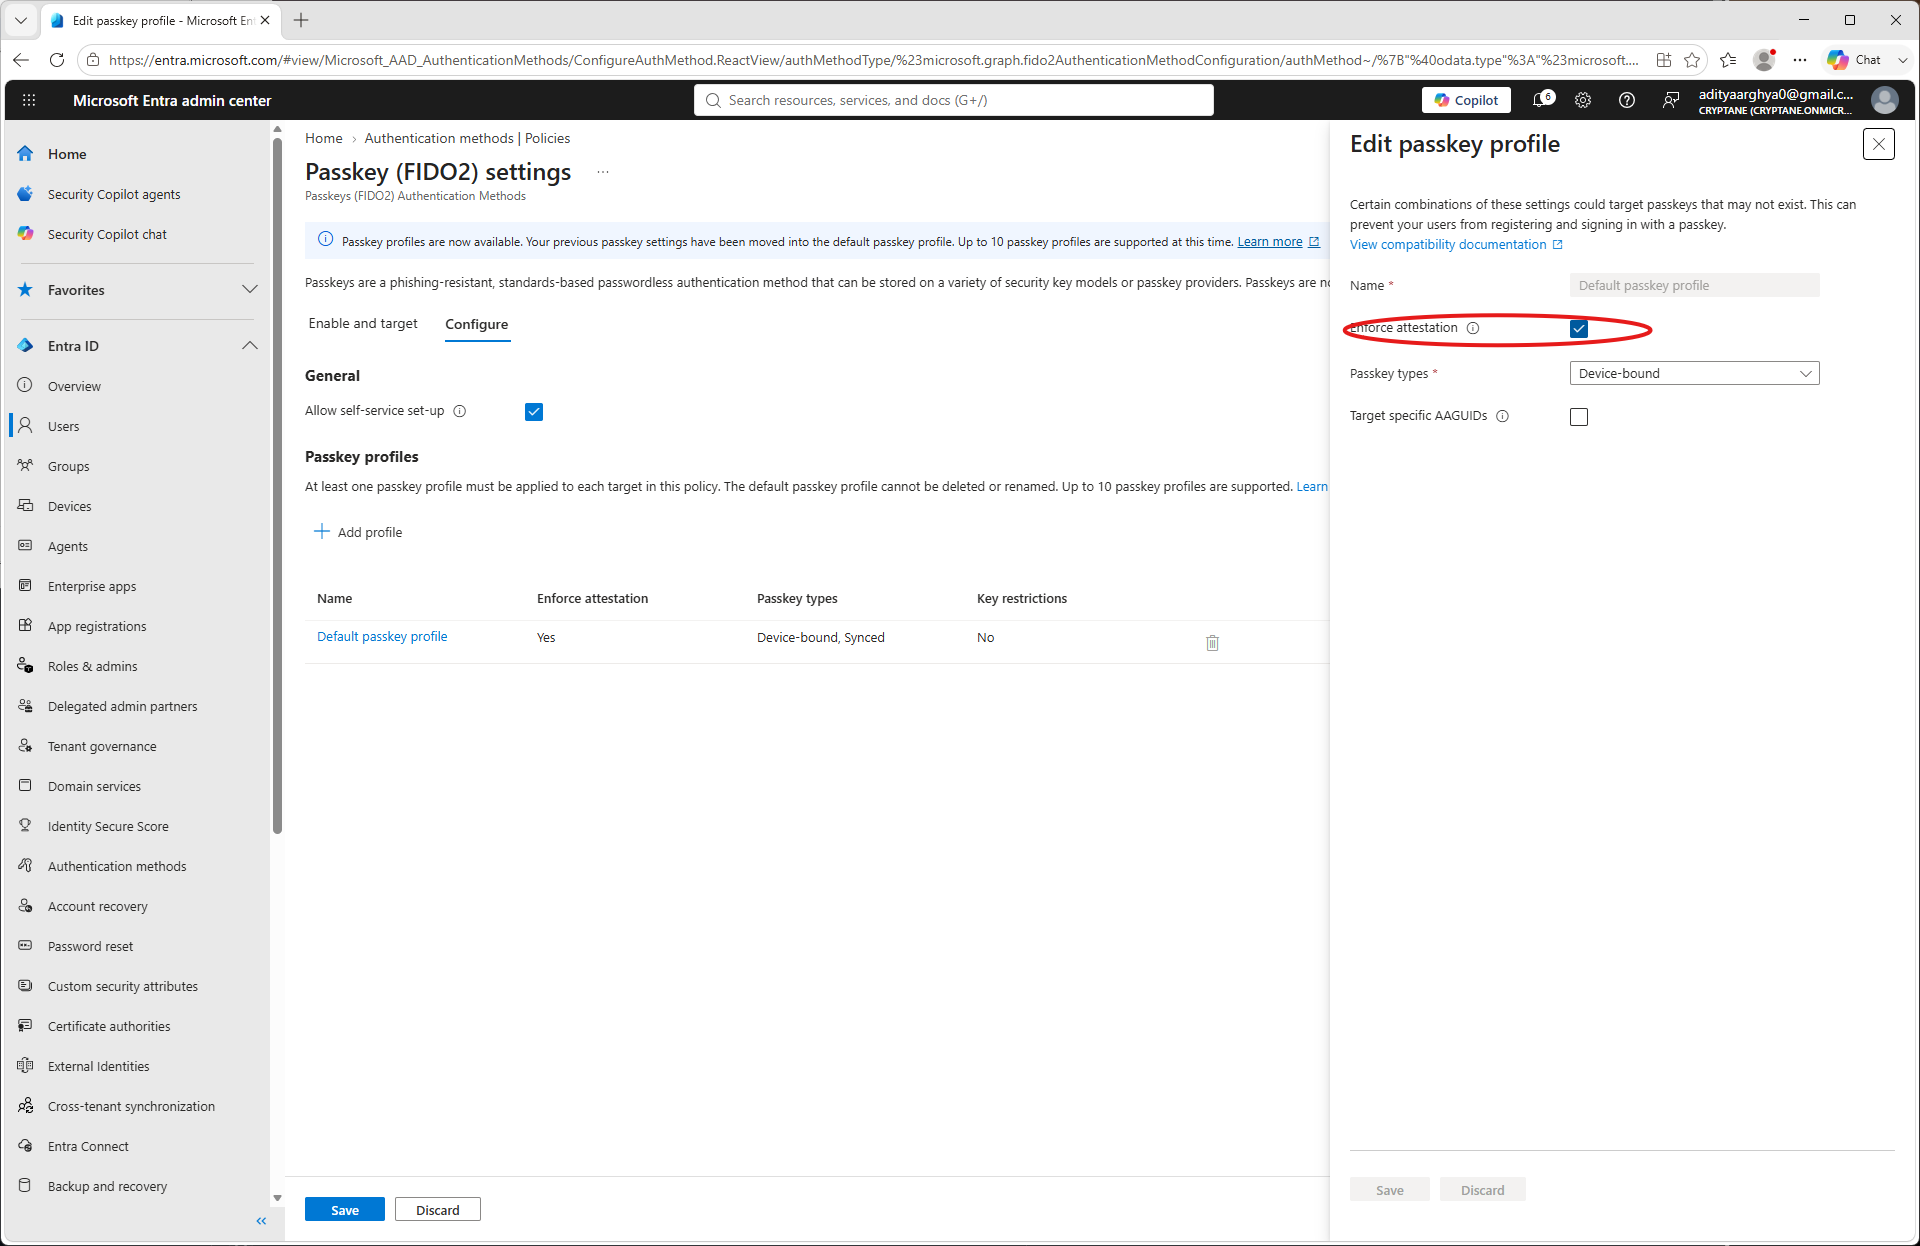
Click Save.
You have taken note of the Tenant ID, Client ID, Client Secret and Primary Domain as a part of the process. Make a
config.jsonfile with the information. An example is shown below.{ "tenant": "49d2c4c8-9144-49ea-b5f3-fc11b848cd72", "client": "e9f25c9c-3870-4aa8-9659-a40f09de093e", "secret": "************************************", "domain": "Cryptane.onmicrosoft.com" }
Zastosowanie
You may use the pynitrokey utility to provision a Nitrokey for an user in your tenant.
nitropy fido2 provision-credential entra -c config.json <username> --create-user
Here the <username> could be the Email ID of the user (User principal in terms of Microsoft) or a part of it till before the @ sign.
The --create-user flag directs the tool to create the user if it does not exist in the Entra Tenant.
$ nitropy fido2 provision-credential entra -c config.json aditya --create-user
Command line tool to interact with Nitrokey devices 0.12.3
Warning: It is recommended to execute nitropy with admin privileges to be able to access Nitrokey 3 and Nitrokey FIDO 2 devices.
Waiting 5 secs for Graph API to update
User aditya created on Entra
Enter PIN:
Touch your authenticator device now...
Entra credential for aditya pre-registered on NK3 A56F0 with Credential ID owBYLNXsrDZ104I2MyCtuxmXKAd0Um56t3Byx5VfMz-Vs1Azy1re4Rdf-foMsc7vAUw7lJgCoG1VSdl2mBoCUHWGpTH-YkjEJ4UC4YlIEdk1.
Verification
Użytkownik może użyć nowo skonfigurowanego klucza Nitrokey do zalogowania się na swoje konto Microsoft. Zajrzyj na stronę . Przykładowe logowanie do serwisu Microsoft za pomocą klucza Nitrokey — aby zalogować się przy użyciu tego nowo skonfigurowanego klucza Nitrokey.
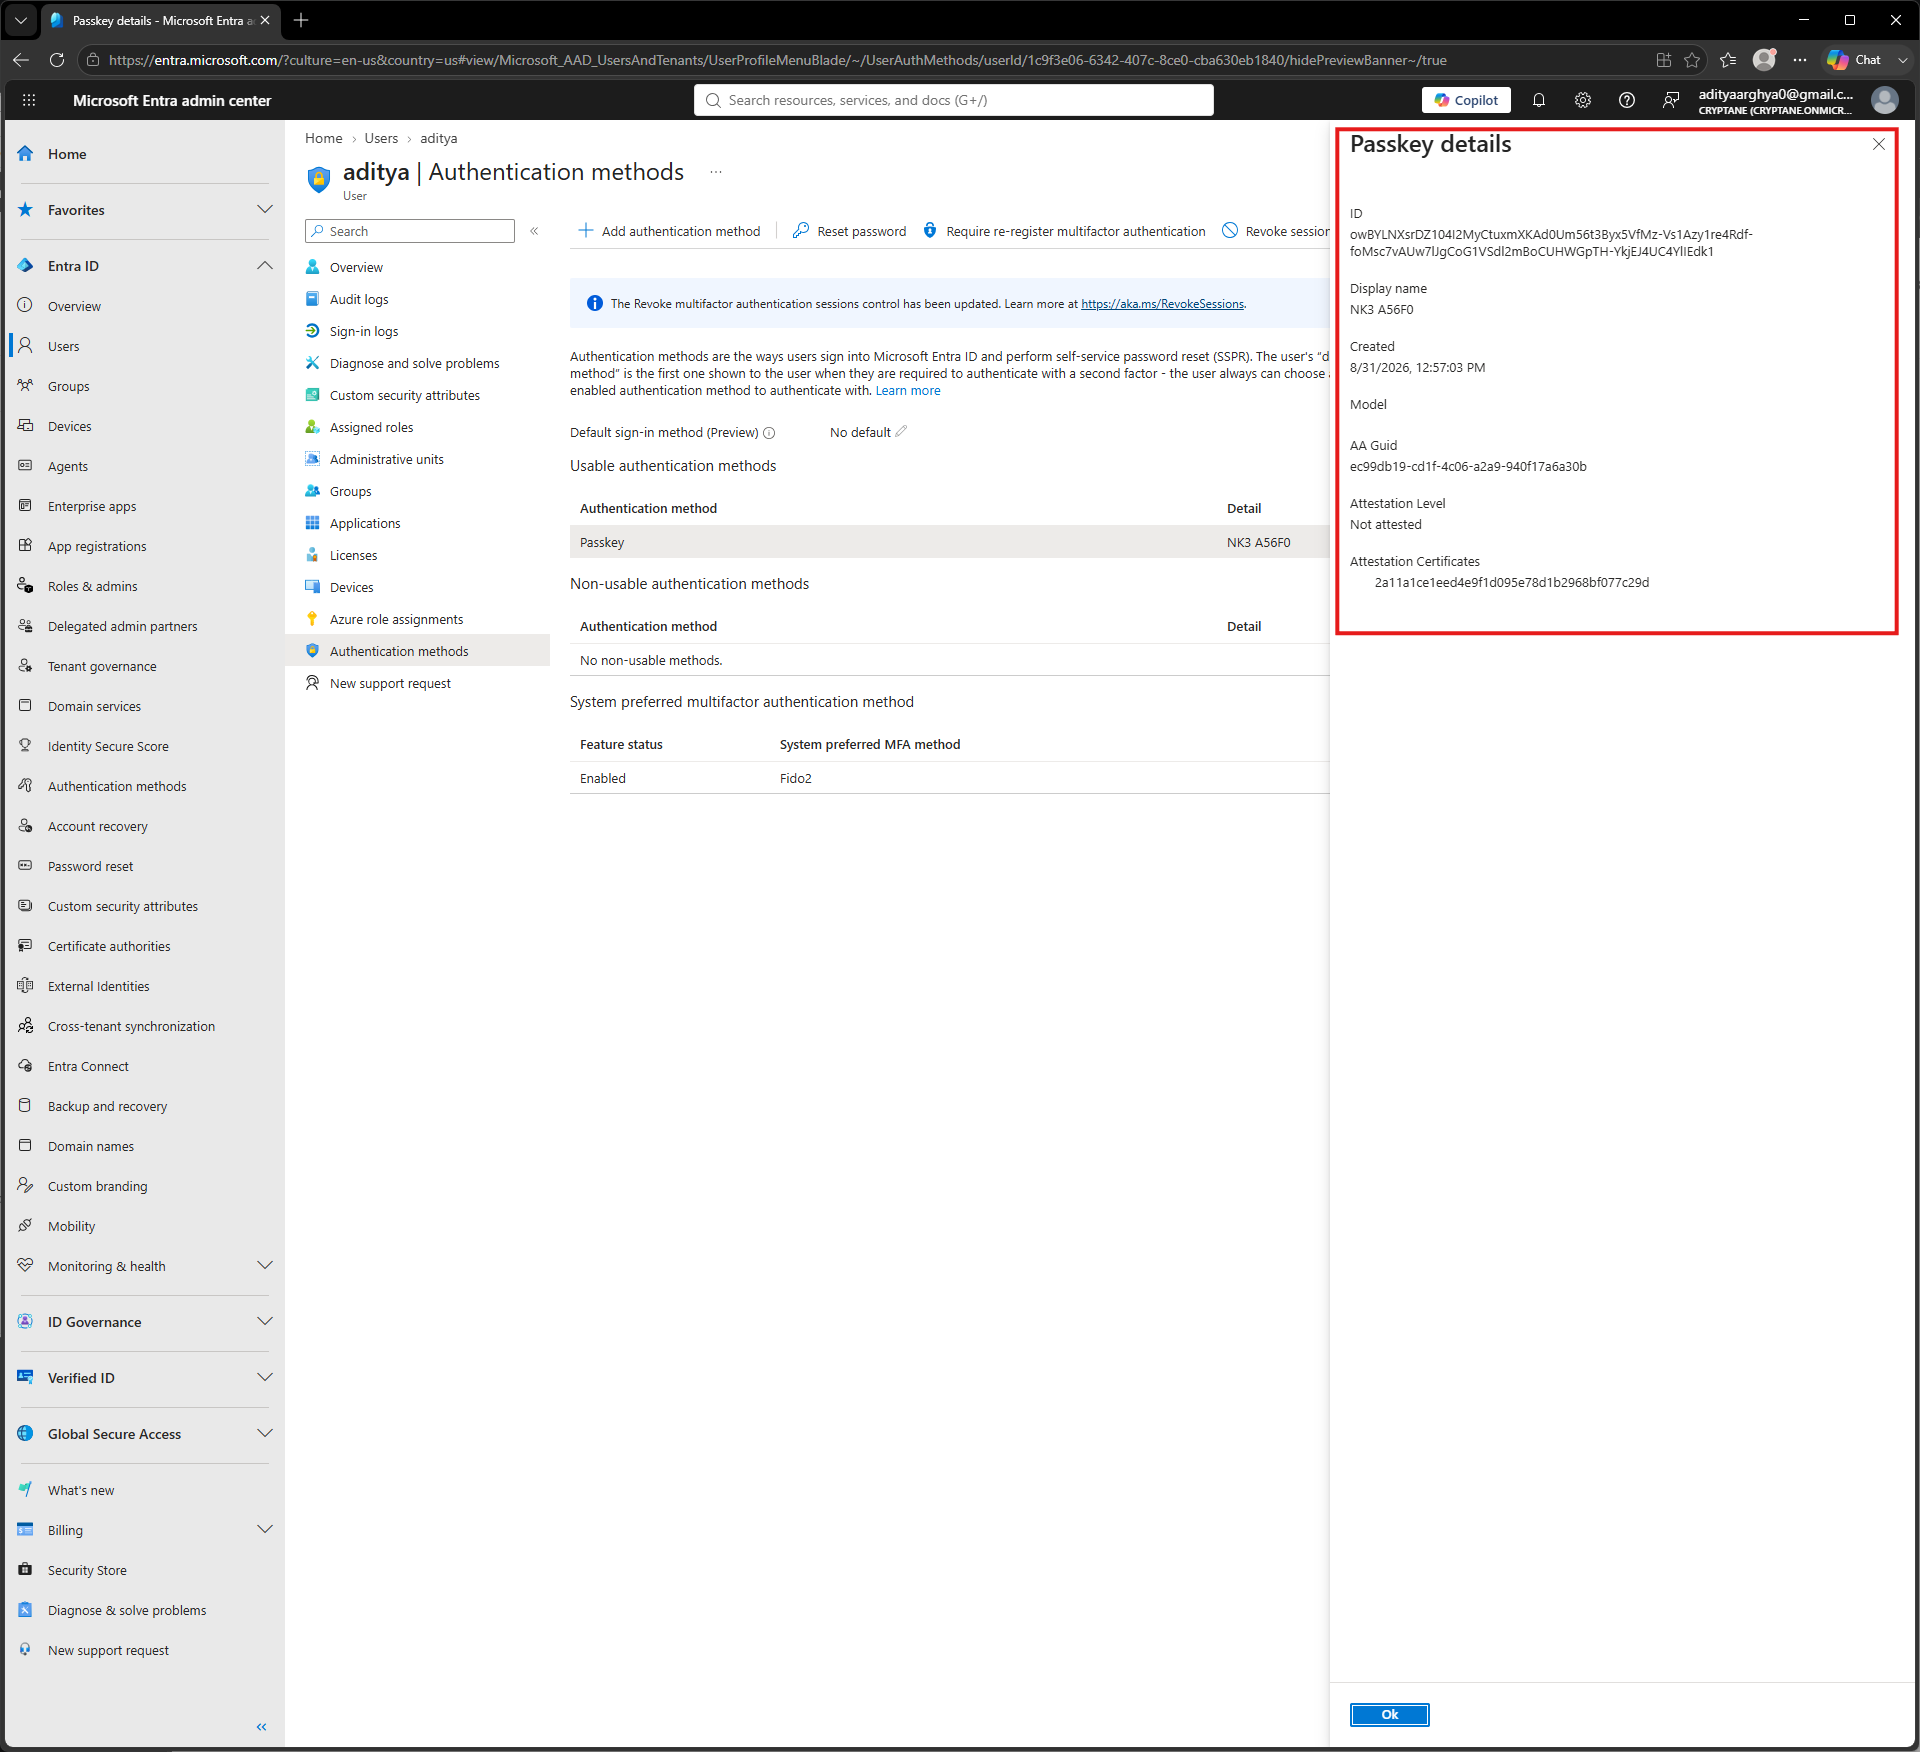
Możesz zweryfikować przydzielone dane uwierzytelniające w portalu administracyjnym Entra, postępując zgodnie z poniższymi instrukcjami.
Przejdź do opcji „Użytkownicy” w lewym panelu w centrum administracyjnym Entra.
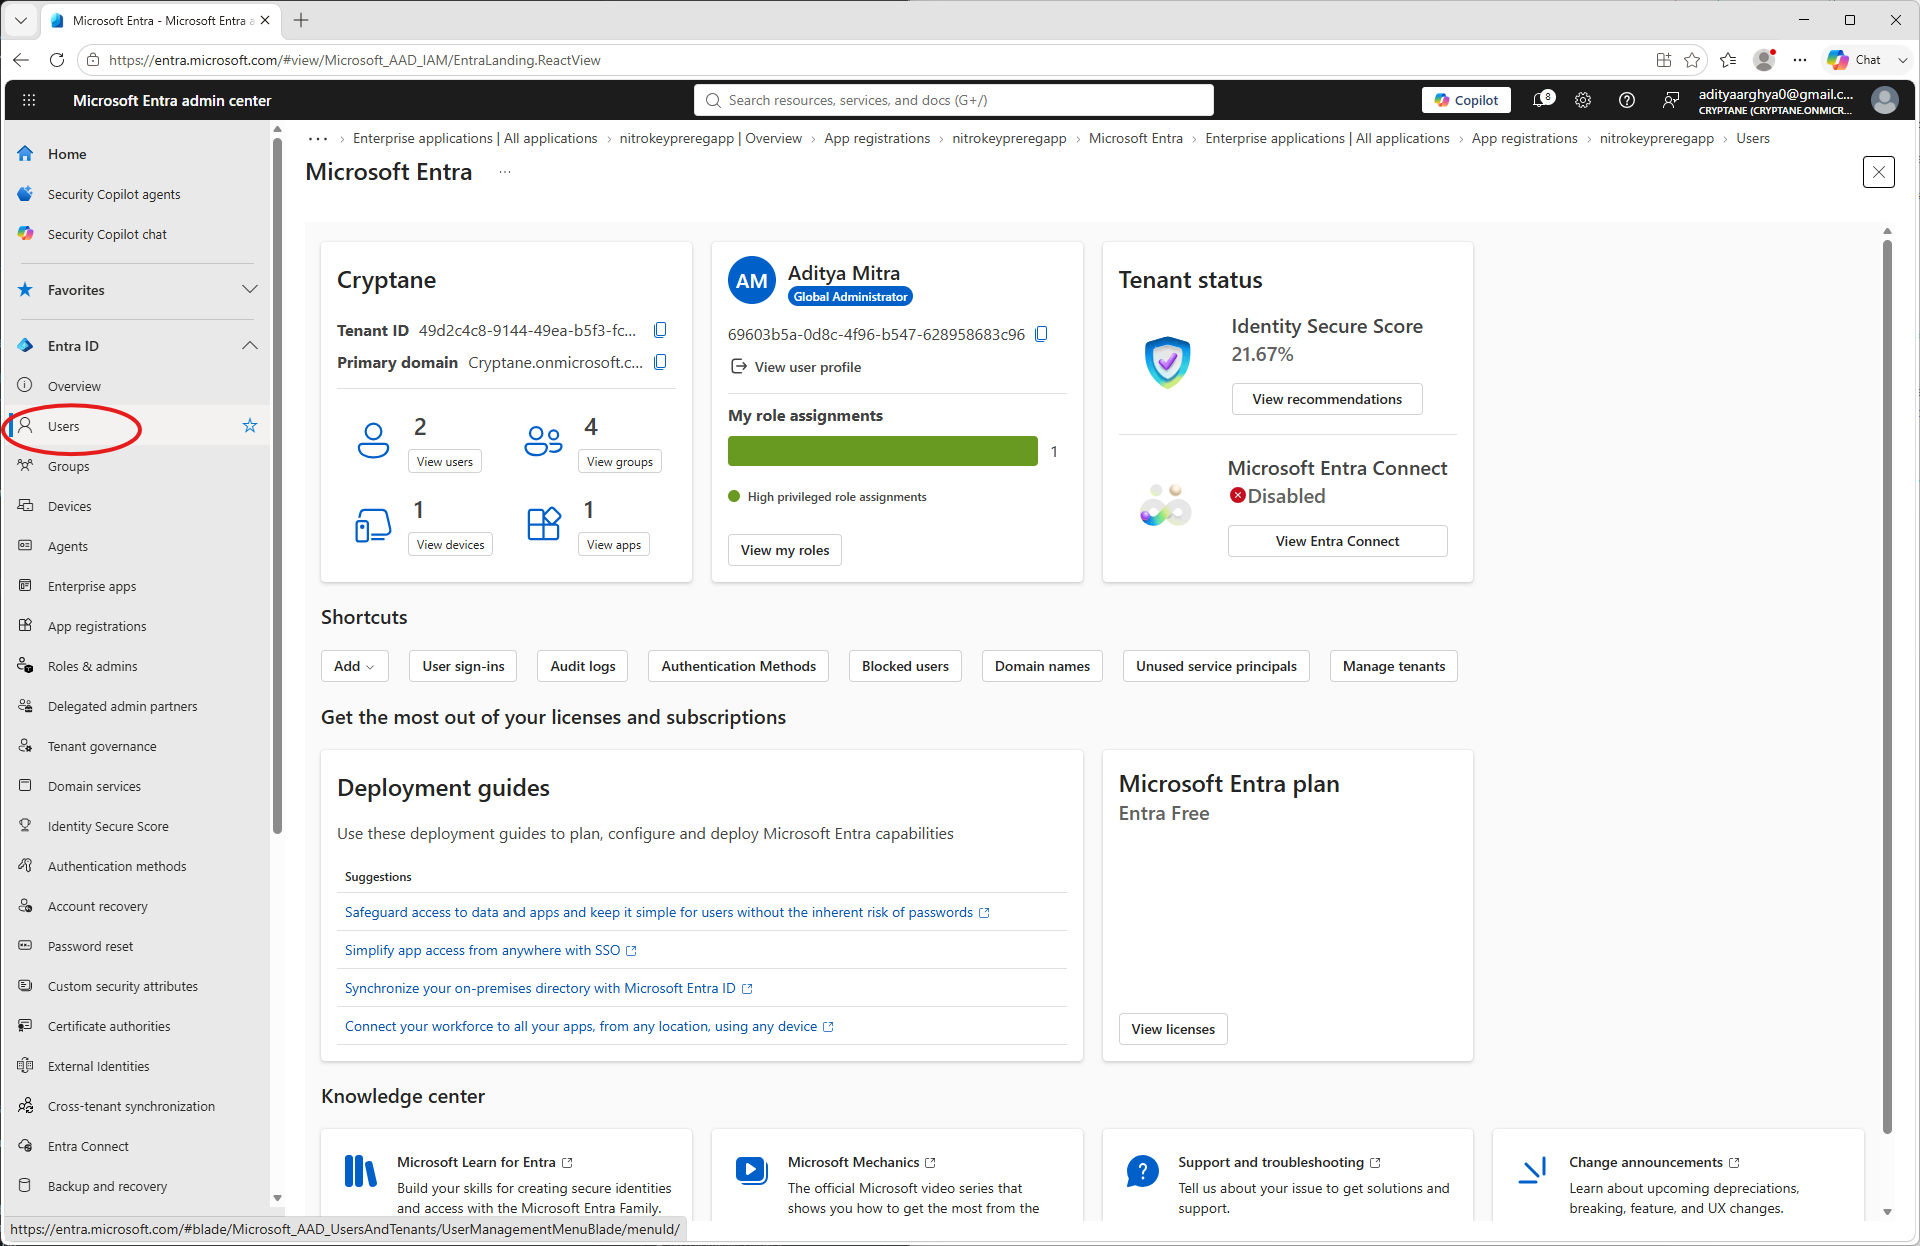
If the user was created with the
--create-userflag you may be able to find the entry on the list. If it is a pre-existing user, it would also be there. Click on the user to which the credential was enrolled.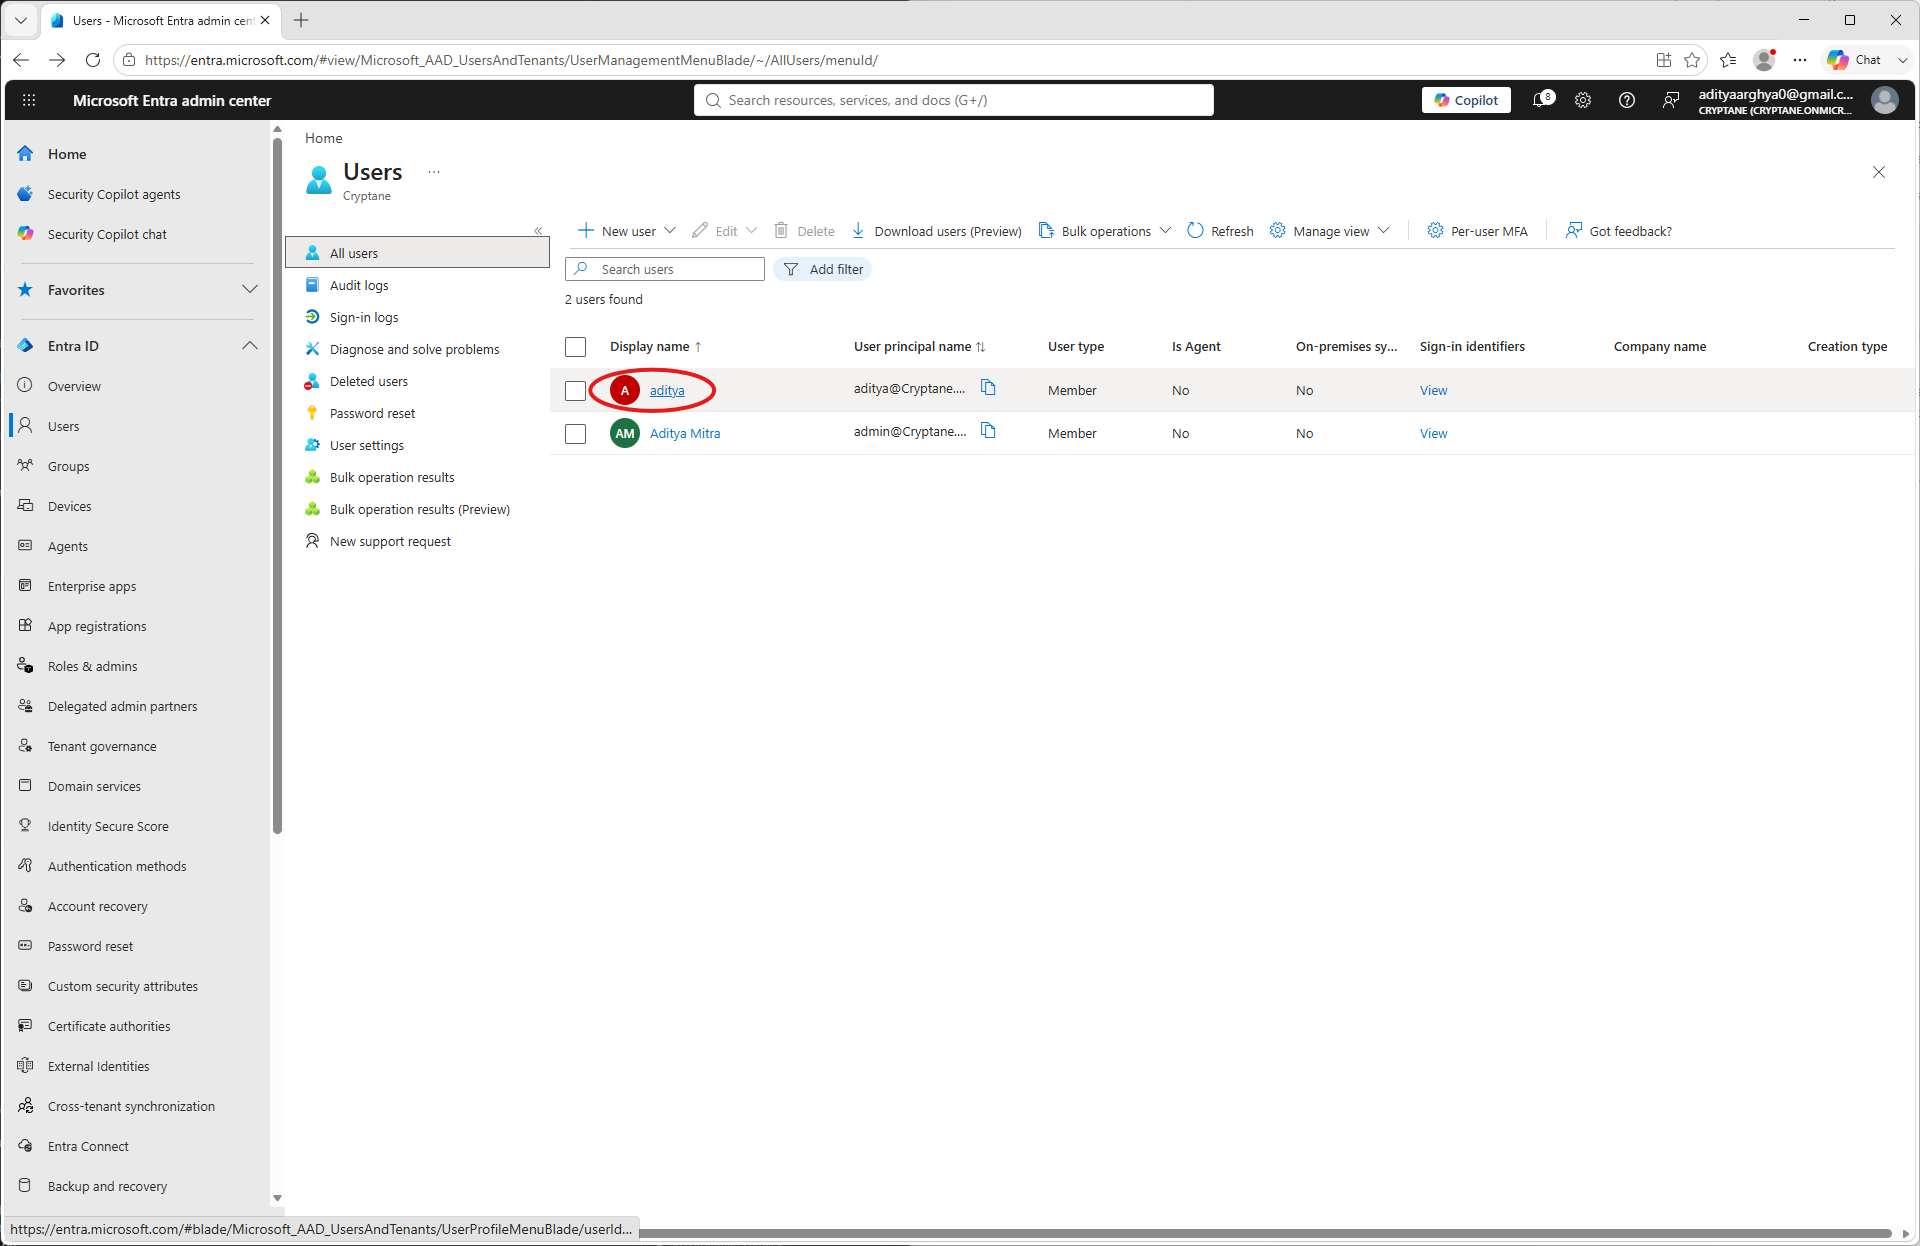
Click on Authentication methods on the user blade.
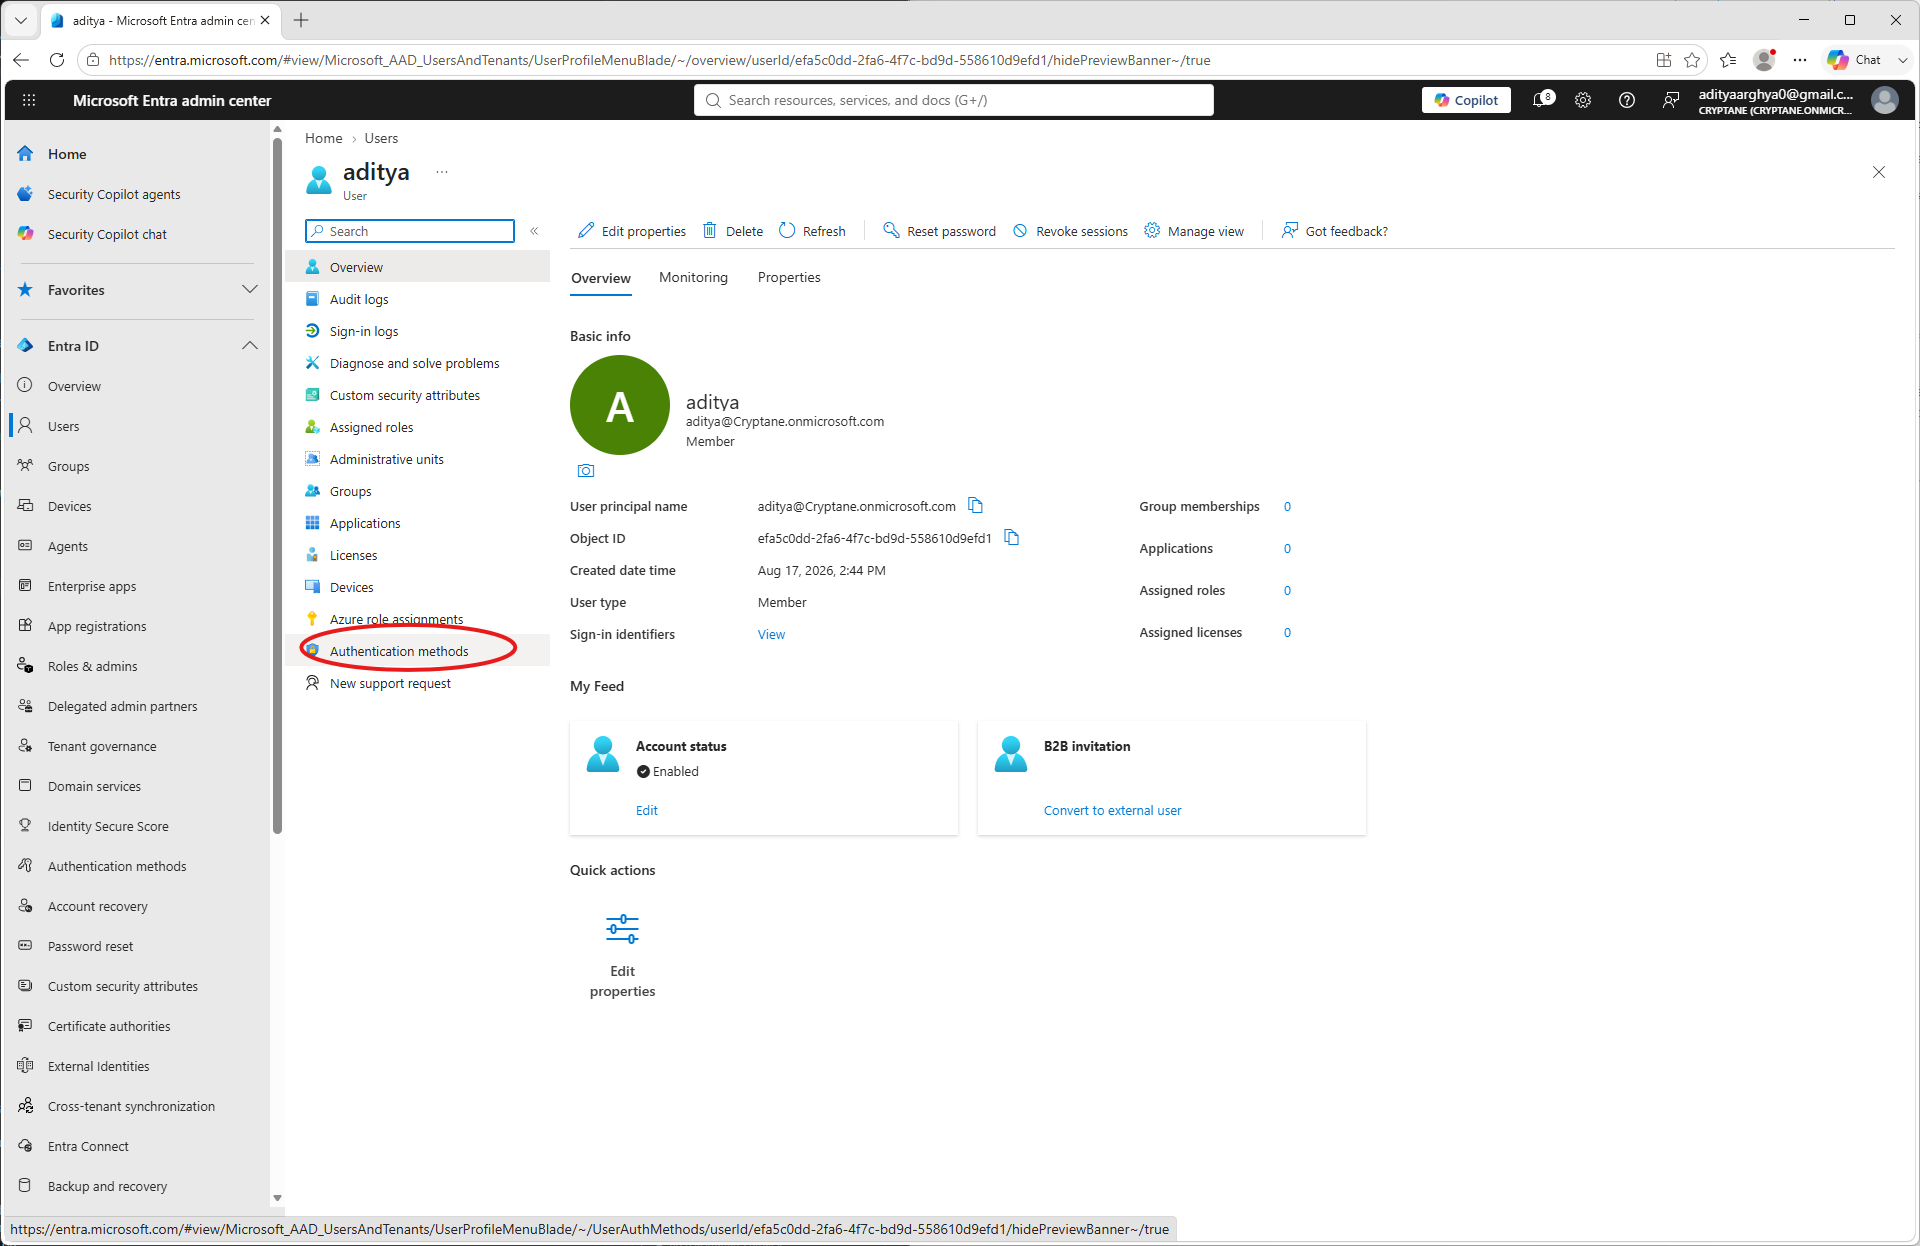
Wyświetlą się zarejestrowane dane uwierzytelniające zawierające pierwsze 5 znaków identyfikatora UUID klucza Nitrokey. Aby wyświetlić szczegółowe informacje na temat zarejestrowanych danych uwierzytelniających, należy kliknąć trzy kropki, a następnie opcję „Wyświetl szczegóły”.
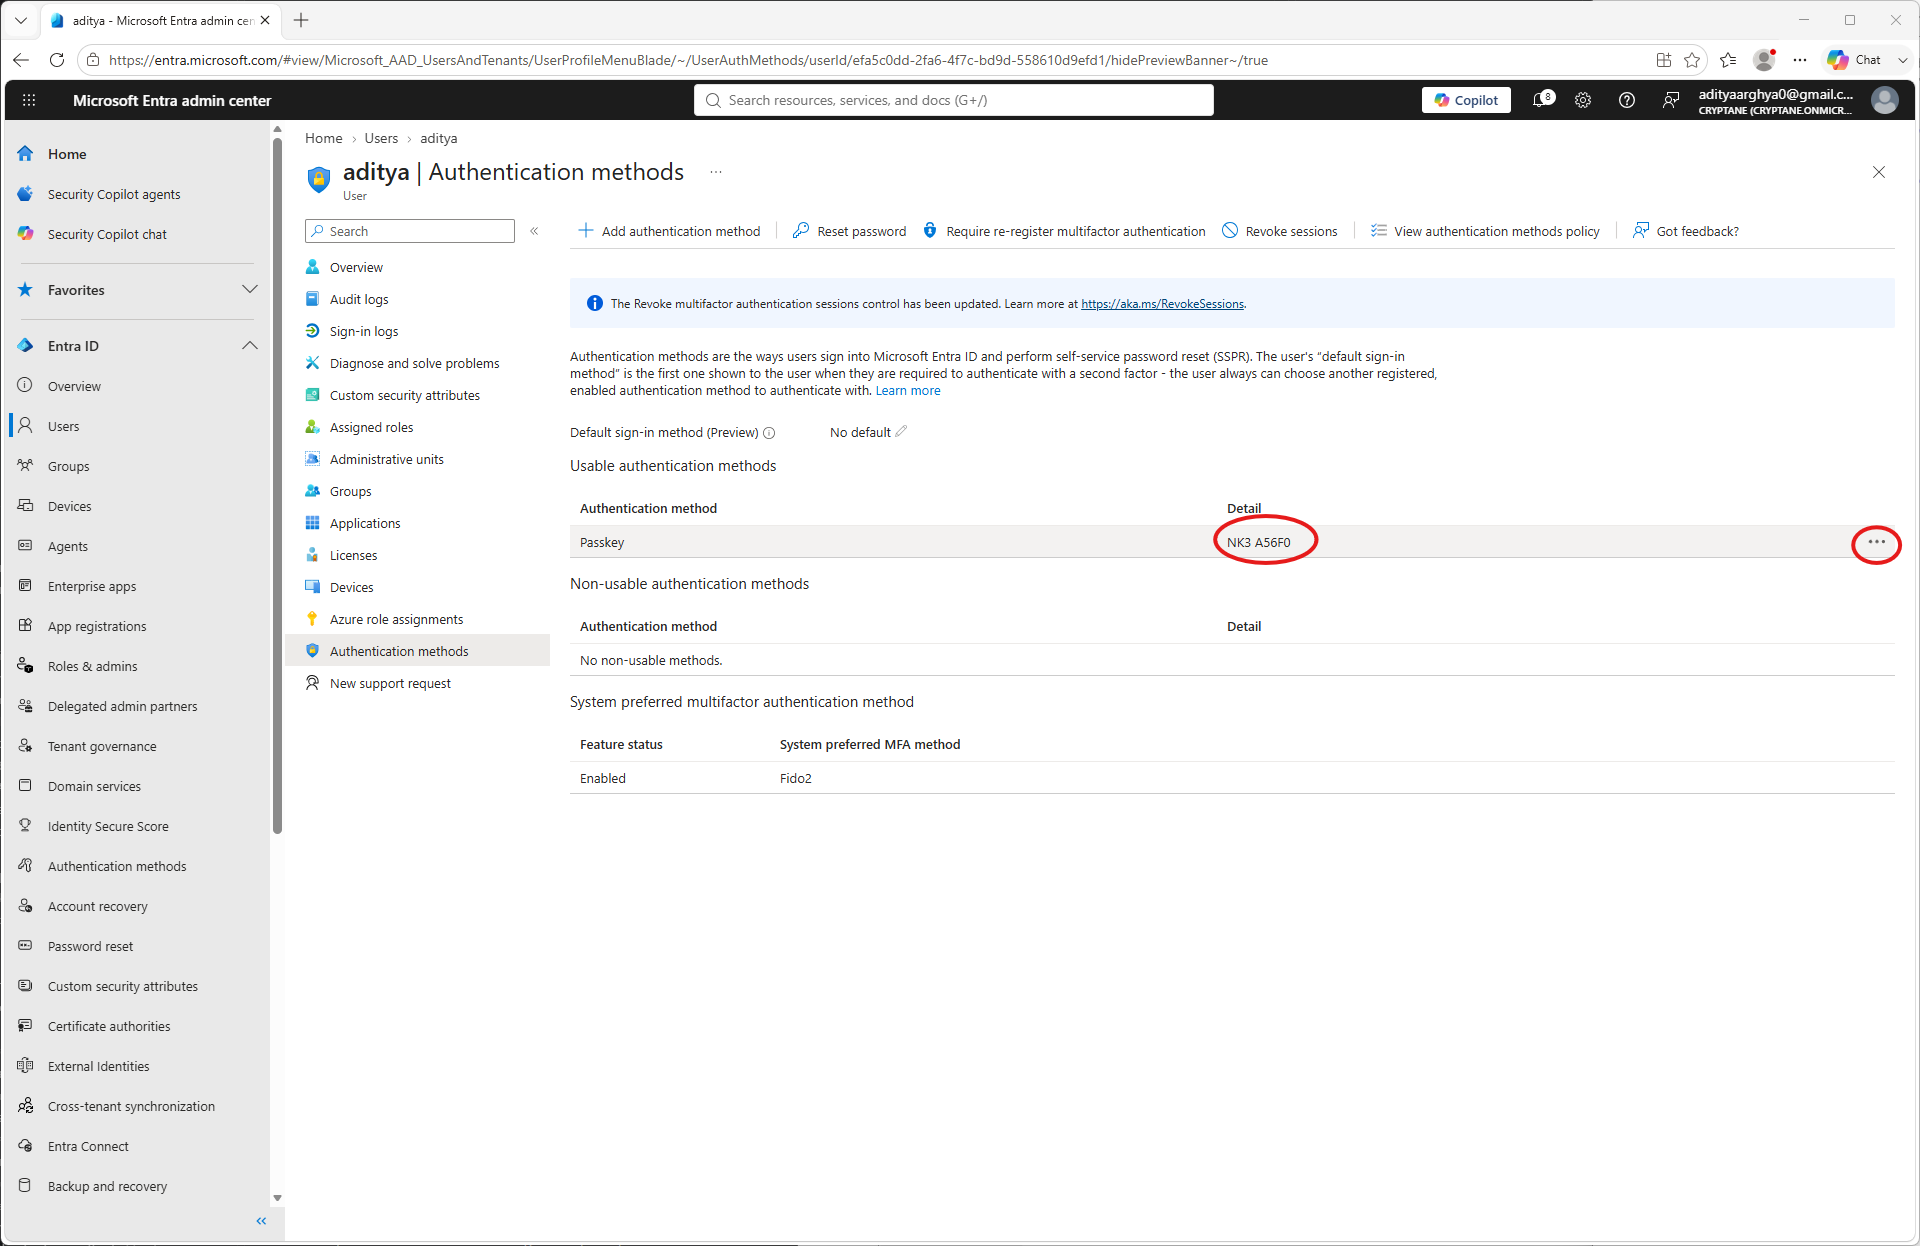
Wyświetlą się dodatkowe informacje dotyczące poświadczenia. Można je zweryfikować.