Ukryte tomy
Compatible Nitrokeys |
|||||||
|---|---|---|---|---|---|---|---|
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
⨯ inactive |
✓ active |
⨯ inactive |
⨯ inactive |
Woluminy ukryte pozwalają na ukrycie danych wewnątrz zaszyfrowanego woluminu. Dane te są chronione przez dodatkowe hasło. Bez hasła nie można stwierdzić, czy woluminy ukryte są obecne. Nie są one skonfigurowane z domyślnym hasłem, aby ich istnienie mogło być zaprzeczone w sposób wiarygodny. Koncepcja jest podobna do VeraCrypt’s/TrueCrypt’s hidden volume, ale w przypadku Nitrokey Storage cała funkcjonalność hidden volumes jest zaimplementowana sprzętowo.
Możesz skonfigurować do czterech woluminów ukrytych. Po odblokowaniu woluminy ukryte zachowują się jak zwykła pamięć masowa, w której można tworzyć różne partycje, systemy plików i przechowywać pliki według własnego uznania.
Ostrzeżenie
If you chose to use hidden volumes, you must not write any data to the encrypted volume, or you risk losing data in the hidden volume.
Informacja
Hidden volumes are hidden within the free space of the encrypted volume, which will be overwritten when writing data to the encrypted volume. There are no mechanisms to prevent accidental overwriting of hidden data, as they would reveal the existence of hidden volumes. Data written to the encrypted volume before the creation of the hidden volume can still be read.

Konfigurowanie woluminów ukrytych
Wskazówka
Skopiuj niektóre pliki na wolumin zaszyfrowany przed utworzeniem woluminu ukrytego.
Informacja
Using a journaling filesystem may risk overwriting the hidden data. The encrypted filesystem is formatted to FAT32 by default, and it is recommended to leave it that way when using hidden volumes.
Odblokuj zaszyfrowany wolumin za pomocą aplikacji Nitrokey App.
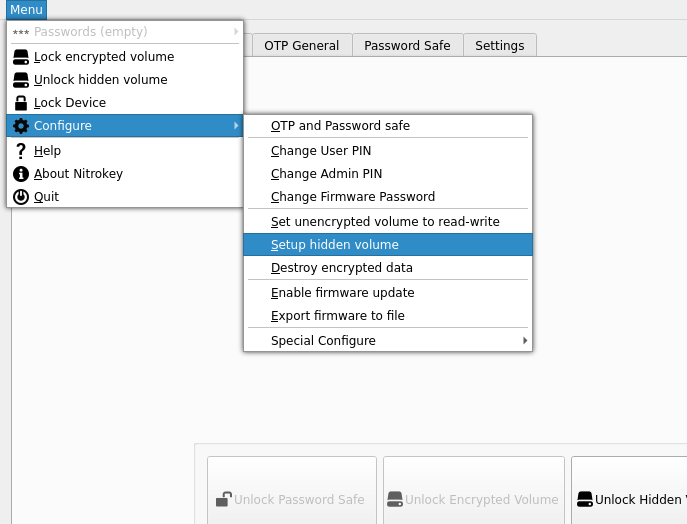
W menu wybierz „setup hidden volume”.
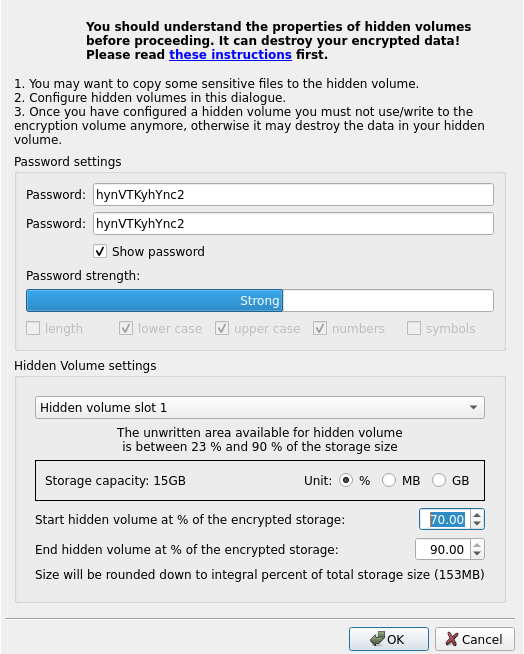
Wprowadź dwukrotnie silne hasło. W przeciwieństwie do kodu PIN woluminu zaszyfrowanego nie ma ograniczeń co do liczby prób otwarcia woluminów ukrytych, dlatego siła hasła jest niezwykle ważna.
Określ obszar przechowywania danych, który ma być użyty. Woluminy ukryte są przechowywane w wolnych obszarach woluminu zaszyfrowanego. Podczas tworzenia wielu woluminów ukrytych, musisz przydzielić część wolnego obszaru dla każdego woluminu, upewniając się, że nie nakładają się one na siebie.
Używanie woluminów ukrytych
Odblokuj zaszyfrowany wolumin.
Wybierz „Odblokuj ukryty wolumin” i wprowadź dowolne z haseł ukrytego woluminu’s.
Jeśli jest to pierwszy raz odblokować ukryty wolumin, może trzeba utworzyć partycję na ukrytym woluminie. Będziesz musiał otworzyć menedżera partycji, takiego jak GParted i utworzyć jedną lub więcej partycji ręcznie. Upewnij się, że utworzysz partycje na urządzeniu, które pojawiło się podczas odblokowywania ukrytego woluminu.
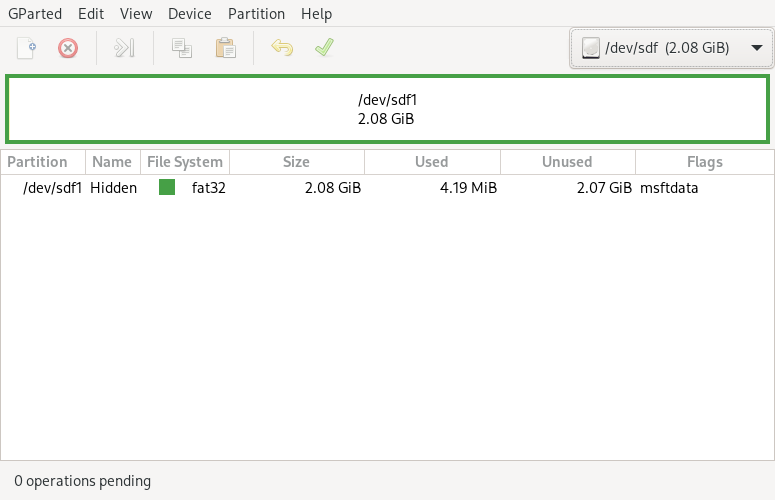
Jeśli jest to pierwszy raz, gdy odblokowujesz ukryty wolumin, może być konieczne utworzenie partycji na ukrytym woluminie. Będziesz musiał użyć Disk Utility. Upewnij się, że utworzysz partycje na urządzeniu, które pojawiło się podczas odblokowywania ukrytego woluminu.
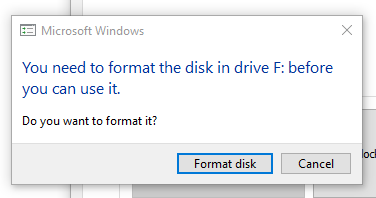
Jeśli po raz pierwszy odblokowujesz ukryty wolumin, może być konieczne utworzenie na nim partycji. W tym przypadku system Windows wyświetli monit, aby to zrobić. Następnie możesz sformatować ukryty wolumin przy użyciu formatu FAT32, w celu zapewnienia kompatybilności z większością systemów operacyjnych.
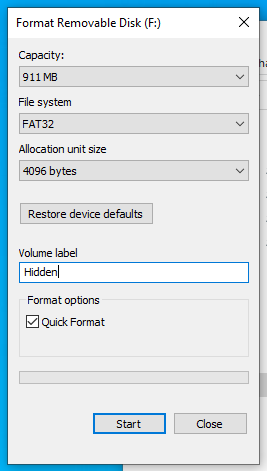
Upewnij się, że przed zablokowaniem lub odłączeniem Nitrokey odmontujesz/odrzucisz wszystkie partycje na ukrytych woluminach.